
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित
 pasquini-dario/project_mantis
Project Mantis: AI-हैकर की जवाबी हैकिंग; LLM-संचालित साइबर हमलों के विरुद्ध बचाव के रूप में प्रॉम्प्ट इंजेक्शन
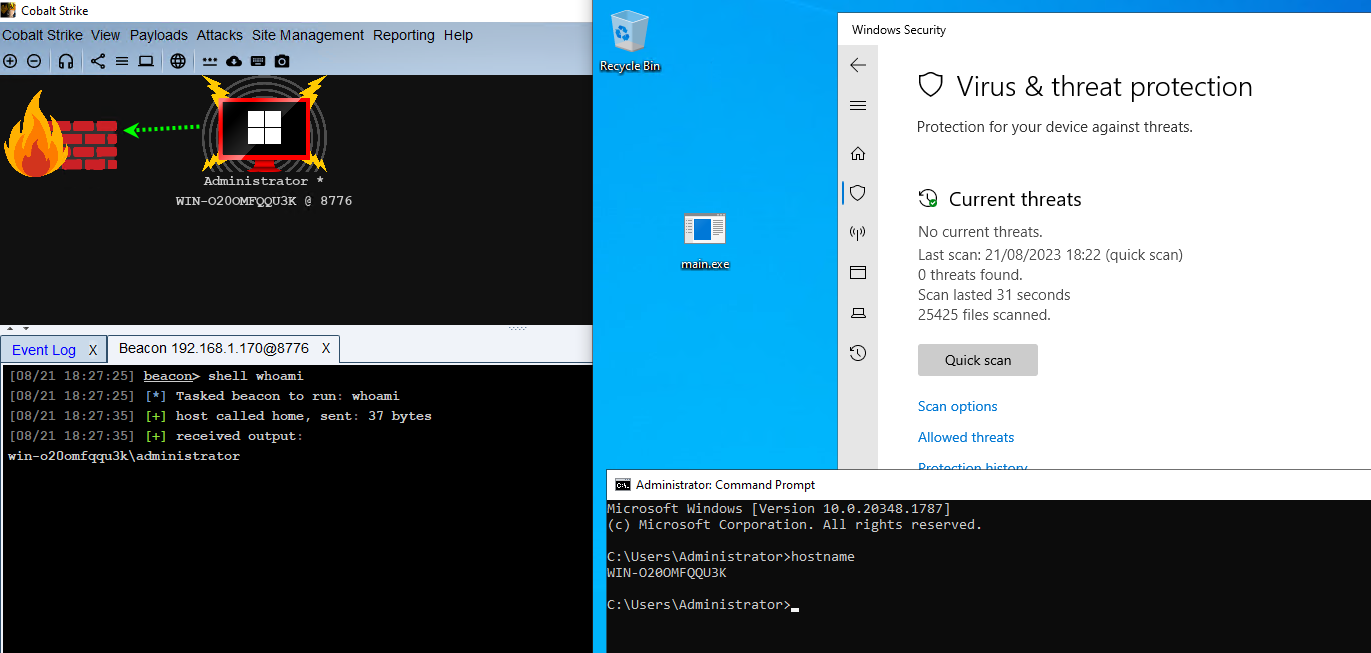
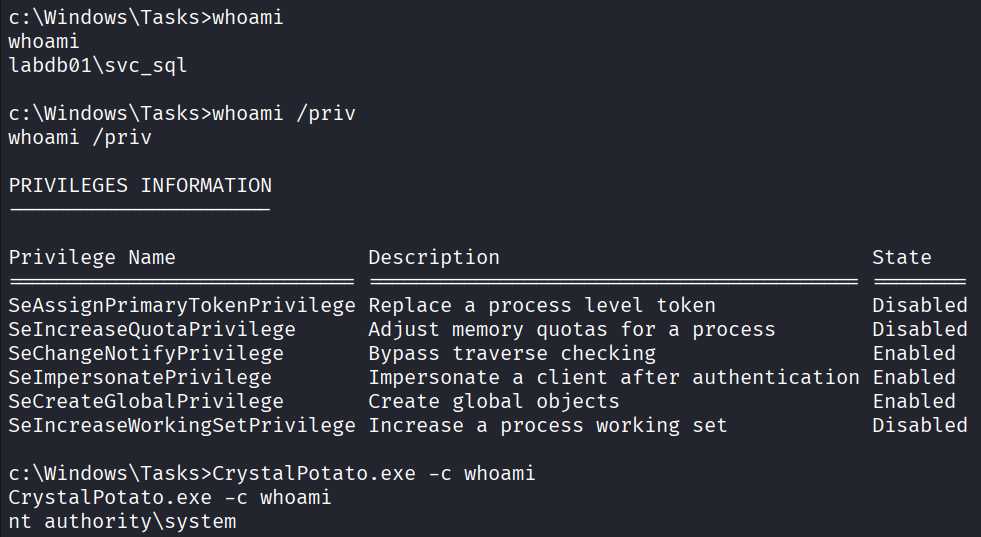 ricardojoserf/crystalpotato
GodPotato का Crystal पोर्ट, जो अप्रत्यक्ष सिसकॉल, डायनेमिक API रिज़ॉल्यूशन और कंपाइल-टाइम स्ट्रिंग ऑब्फस्केशन के साथ SeImpersonatePrivilege का…
 aloshdenny/reverse-synthid-text
पाठ के लिए SynthID की रिवर्स इंजीनियरिंग
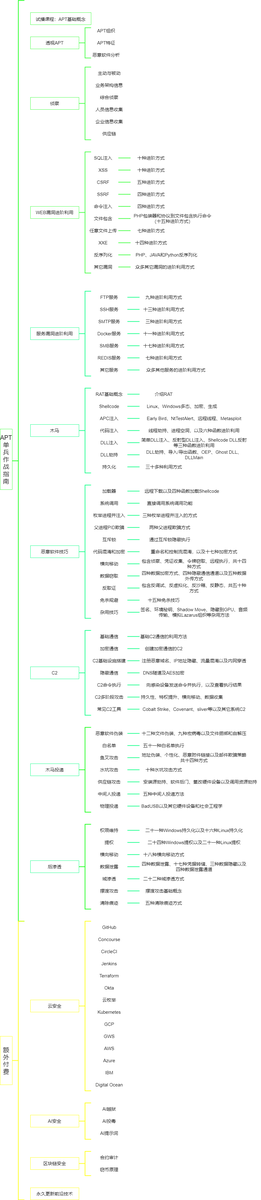 ghostwolflab/ai_security_top
एक संरचित ज्ञानकोष जो AI सुरक्षा की मूल बातें, खतरे का मॉडलिंग, रेड टीम आक्रामक तकनीकें, और ब्लू टीम रक्षा रणनीतियों को शामिल करता है, जिसमें LLM…
 deepinstinct/shimme
Windows विशेषाधिकार वृद्धि और कोड इंजेक्शन के लिए PoC, जो OfficeClickToRun RPC और अनप्रलेखित shim हेरफेर का उपयोग करके DLLs को SYSTEM प्रक्रियाओं में…
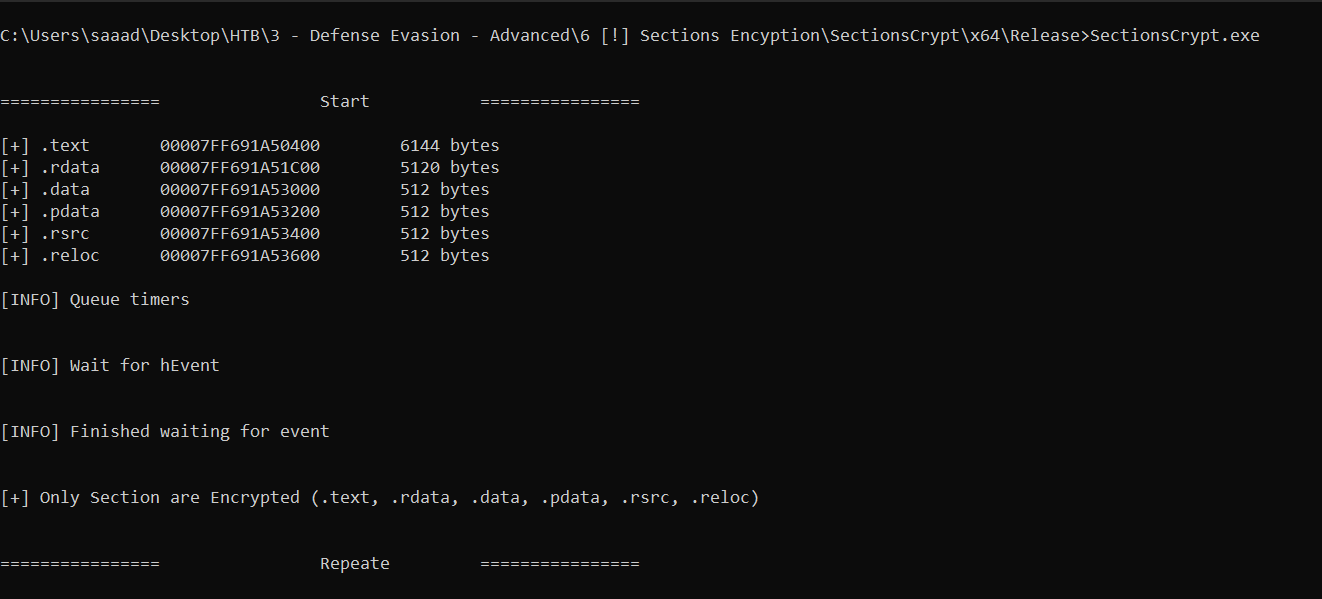 saadahla/d1rksleep
EKKO का बेहतर संस्करण @5pider द्वारा जो केवल इमेज सेक्शन्स को एन्क्रिप्ट करता है
 mthcht/purpleteam
पर्पलटीम स्क्रिप्ट सिमुलेशन और डिटेक्शन - SOC डिटेक्शन के लिए इवेंट ट्रिगर करें
 joshuagodwin7929/purple-team-automation
एक AD लैब के विरुद्ध स्वचालित adversary emulation (Caldera) Sigma डिटेक्शन कवरेज को मान्य करने और परिणामों को MITRE ATT&CK पर मैप करने के लिए।
 sleepthegod/windows
विंडोज़ और इसे तोड़ने के तरीके
 vozzie/uacscript
विंडोज स्क्रिप्ट होस्ट में विंडोज 7 यूएसी बायपास भेद्यता
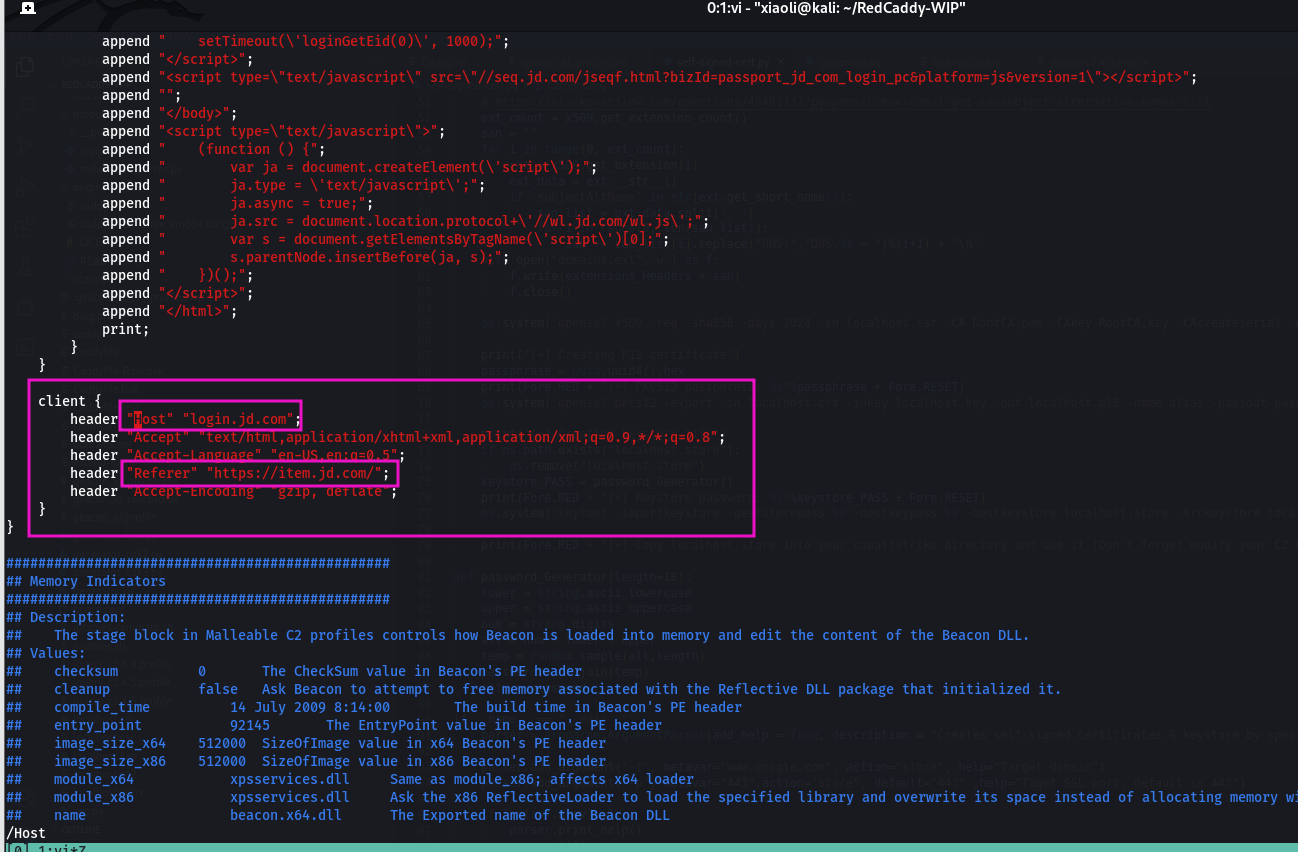 xiaolichan/redcaddy
C2 रीडायरेक्टर caddy पर आधारित
 rad9800/vehapiresolve
रनटाइम पर वेक्टरेड एक्सेप्शन हैंडलर और हैश्ड लुकअप का उपयोग करके Windows APIs को रिज़ॉल्व करता है, ताकि इम्पोर्ट छिपाए जा सकें और आक्रामक पेलोड के…
 kozmer/aad-bofs
Cobalt Strike BOF संग्रह जो रेड टीम ऑपरेशन के दौरान Azure AD पर हमला करने के लिए है, जिसमें प्रमाणीकरण, एन्यूमरेशन और पोस्ट-एक्सप्लॉइटेशन वैक्टर…
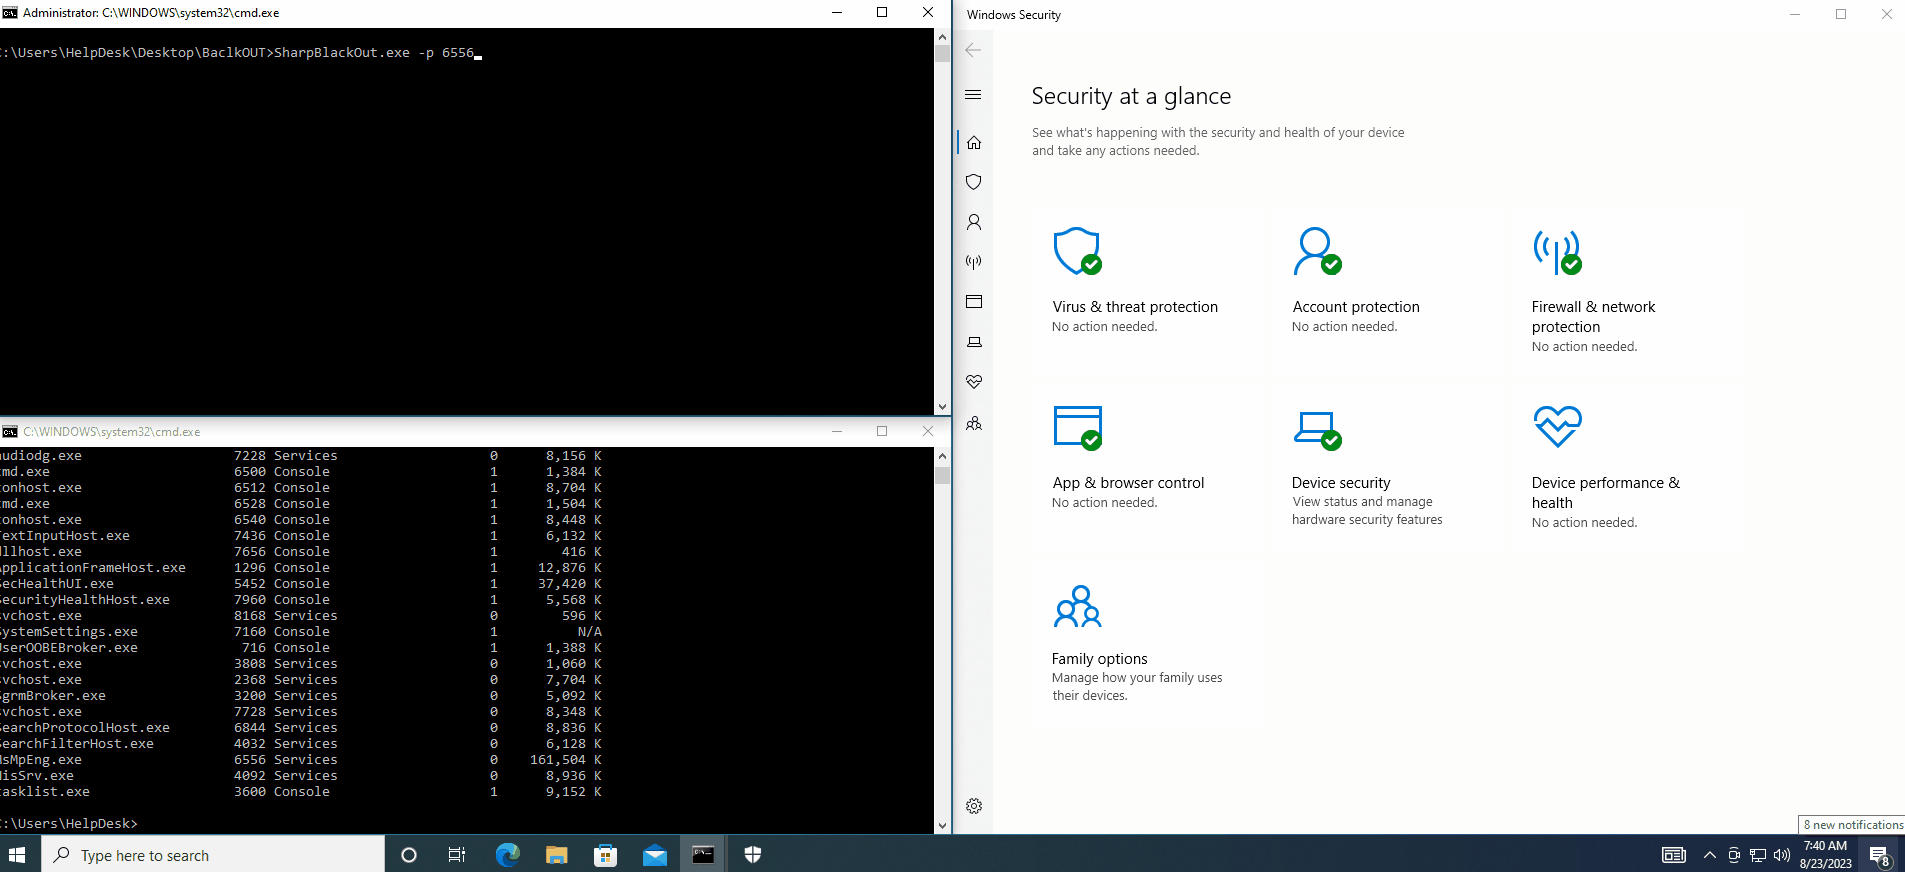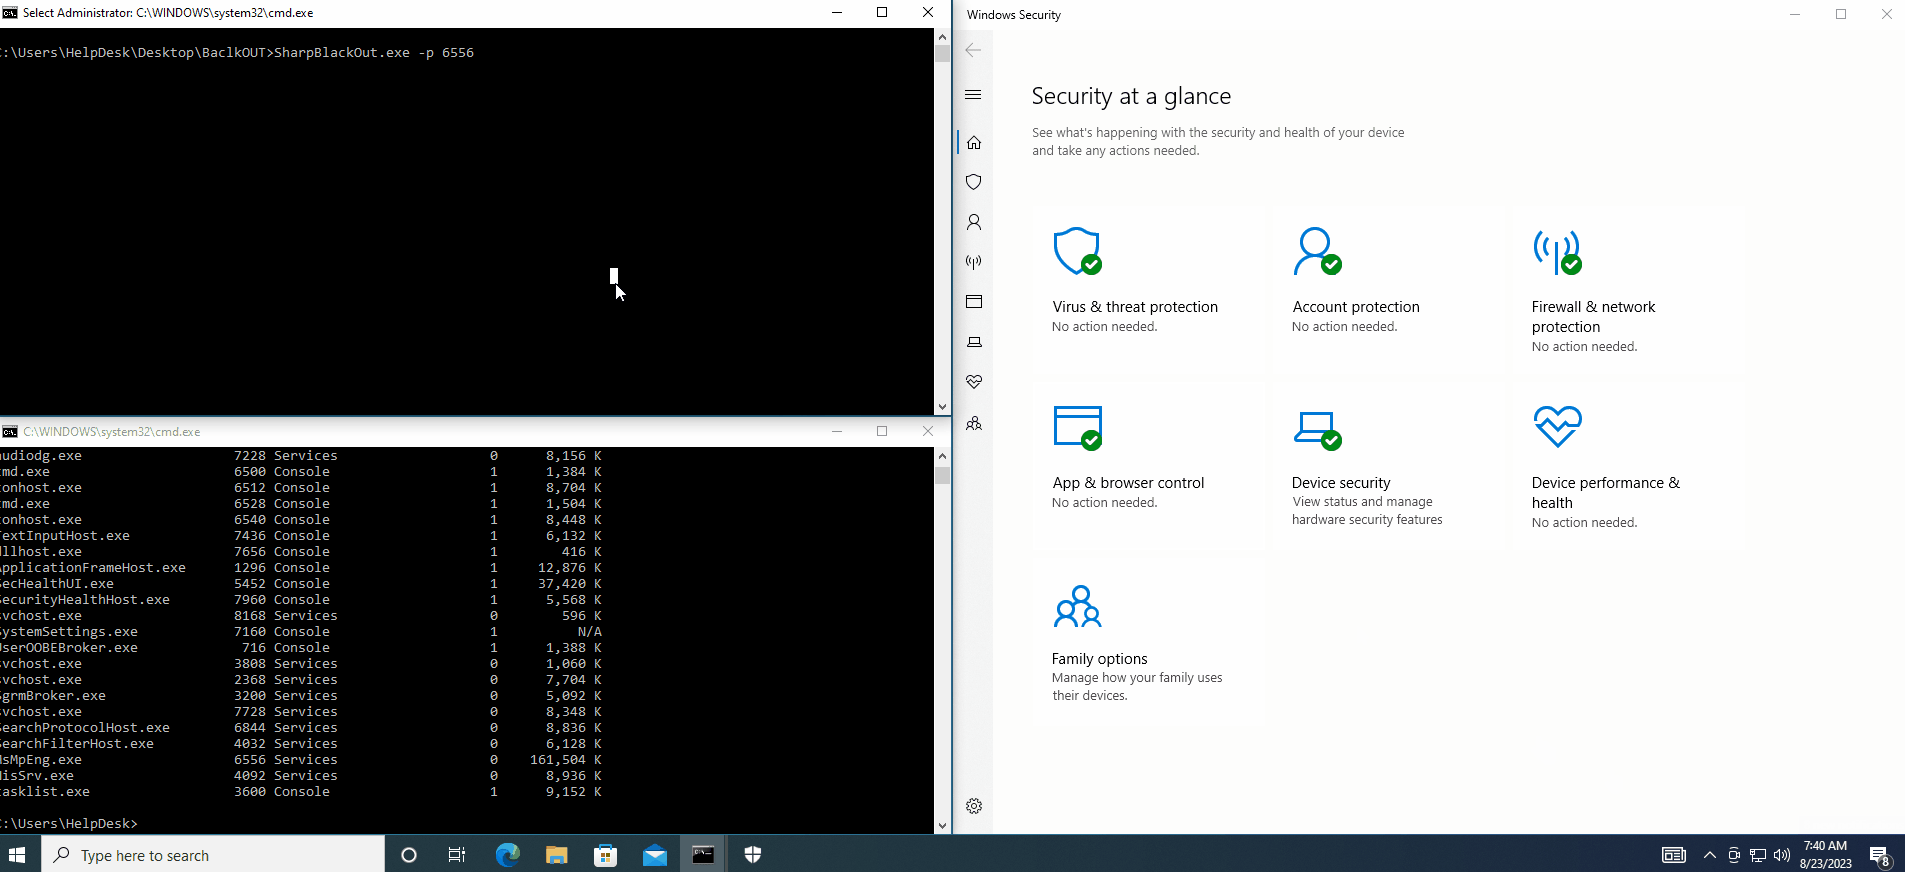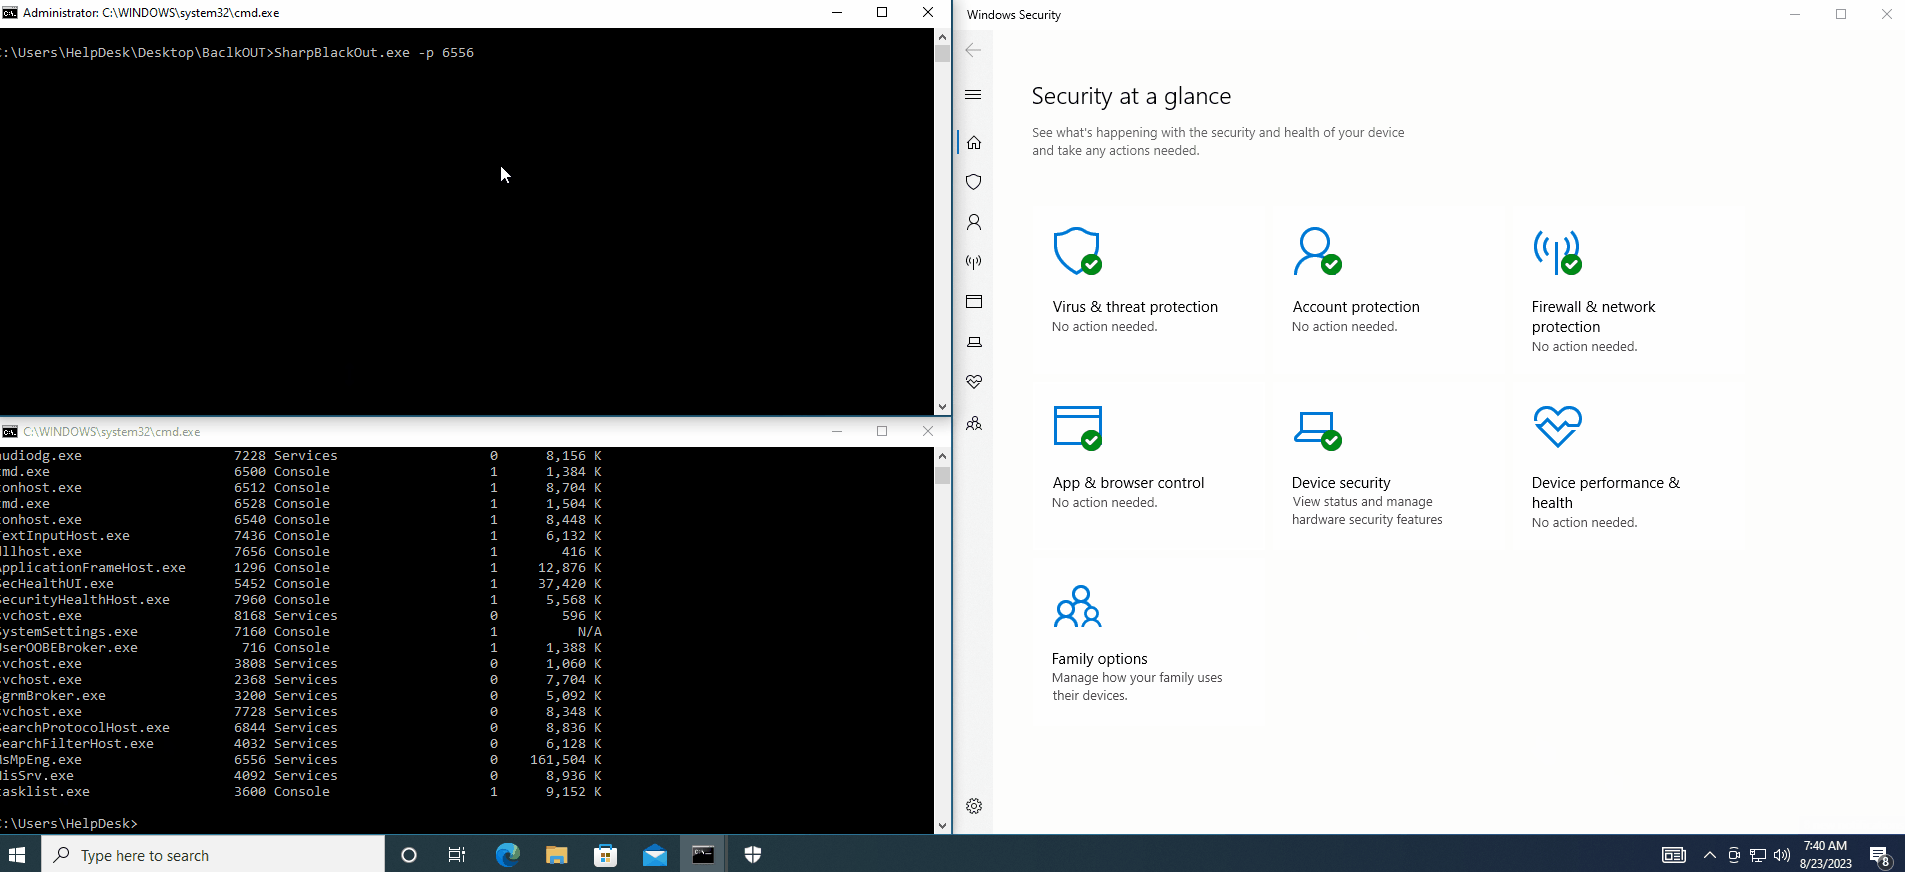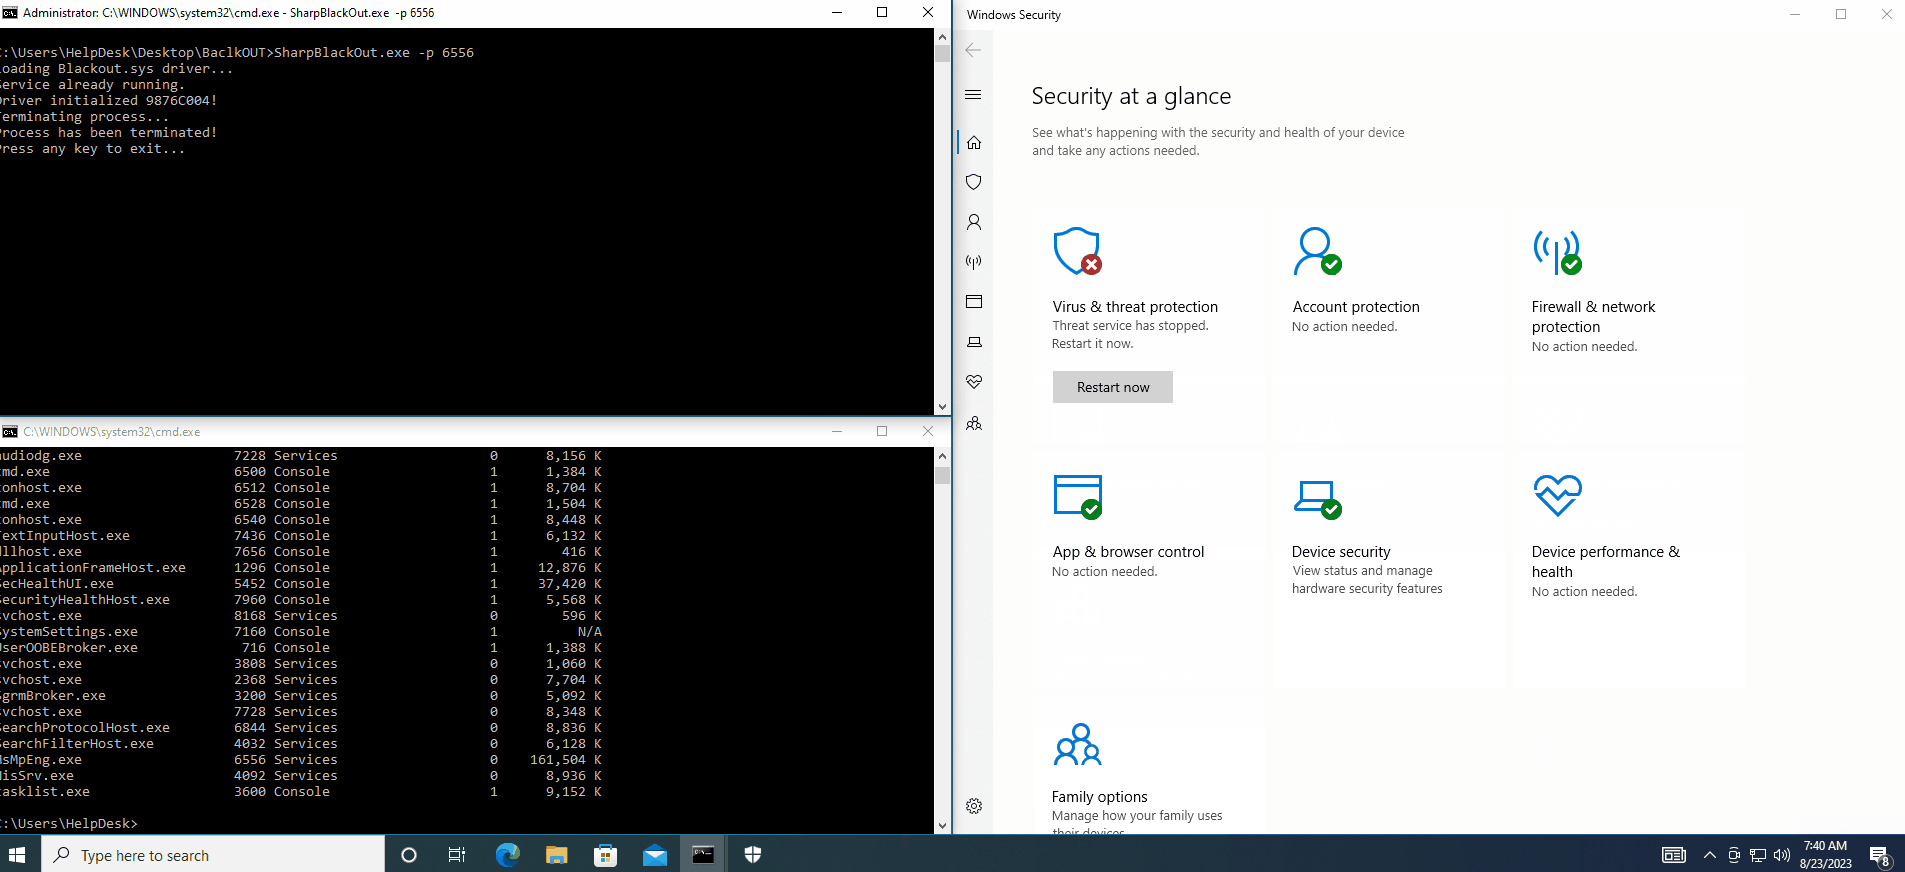 dmcxblue/sharpblackout
AV/EDR को BYOVD हमले का लाभ उठाकर समाप्त करें
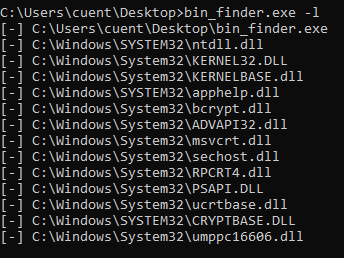 kudaes/bin-finder
प्रक्रियाओं के लोड किए गए मॉड्यूल का निरीक्षण करके EDR के अपवादों का पता लगाएं
 facebookresearch/meta_secalign
प्रॉम्प्ट इंजेक्शन हमलों से बचाव के लिए ओपन-वेट LLMs और प्रशिक्षण/मूल्यांकन कोड, साथ ही एजेंटिक टूल-कॉलिंग और निर्देश-अनुसरण सुरक्षा के लिए बेंचमार्क।








