
 #1
प्रतिकूल ML हमला फ्रेमवर्क, इवेजन तकनीक और मॉडल मजबूती मूल्यांकन उपकरण।
Kitploit अनुशंसित

 secml/secml
सुरक्षित और व्याख्यात्मक मशीन लर्निंग के लिए एक Python लाइब्रेरी दस्तावेज़ीकरण @ https://secml.gitlab.io पर उपलब्ध है Twitter पर हमें @…

 albert-y1n/pismith
PISmith: प्रॉम्प्ट इंजेक्शन डिफेंस के लिए रीइन्फोर्समेंट लर्निंग-आधारित रेड टीमिंग
 yosangwon/arp-dns-spoof
ARP poisoning के साथ DNS spoofing के लिए नमूना कोड।
 mamadou-keita/deeclip
पेपर "DeeCLIP: AI-जनित छवियों का पता लगाने के लिए एक मजबूत और सामान्यीकरणीय ट्रांसफॉर्मर-आधारित फ्रेमवर्क" का कार्यान्वयन
 binarybard27/ai-security-battle
रेड टीम बनाम ब्लू टीम प्रतिकूल AI सिमुलेशन।
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
उन्नत CVE-2023-44487 HTTP/2 Rapid Reset भेद्यता शोषण ढांचा। इसमें मल्टी-कनेक्शन समवर्ती हमले, अनुकूली दर नियंत्रण, यादृच्छिक हेडर के साथ स्टील्थ मोड,…
 shibli2700/randomrepo
SecOpsMaesttro POC
 camillegr/cve-2026-73292
CVE-2026-73292 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Semaphore UI पासवर्ड परिवर्तन एंडपॉइंट पर CSRF हमला, एक दुर्भावनापूर्ण पेज परोसता है जो प्रमाणित…
 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)
 daem0nc0re/atomicsyscall
Windows syscall जांच के लिए उपकरण और PoCs
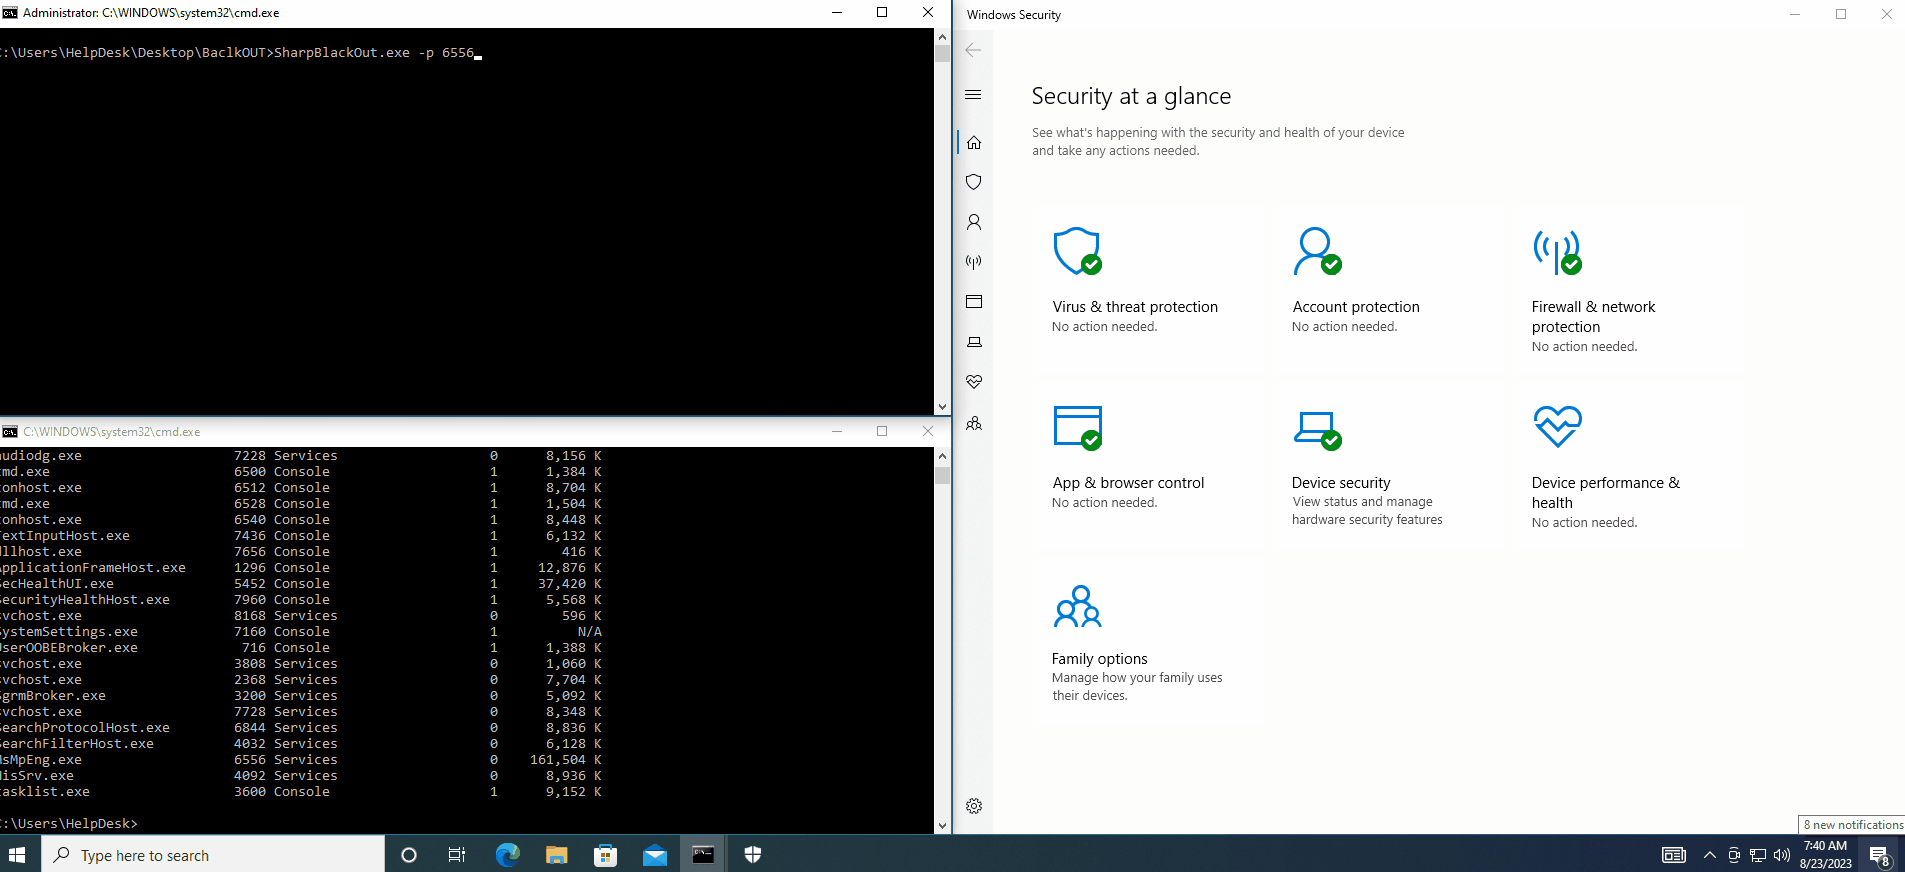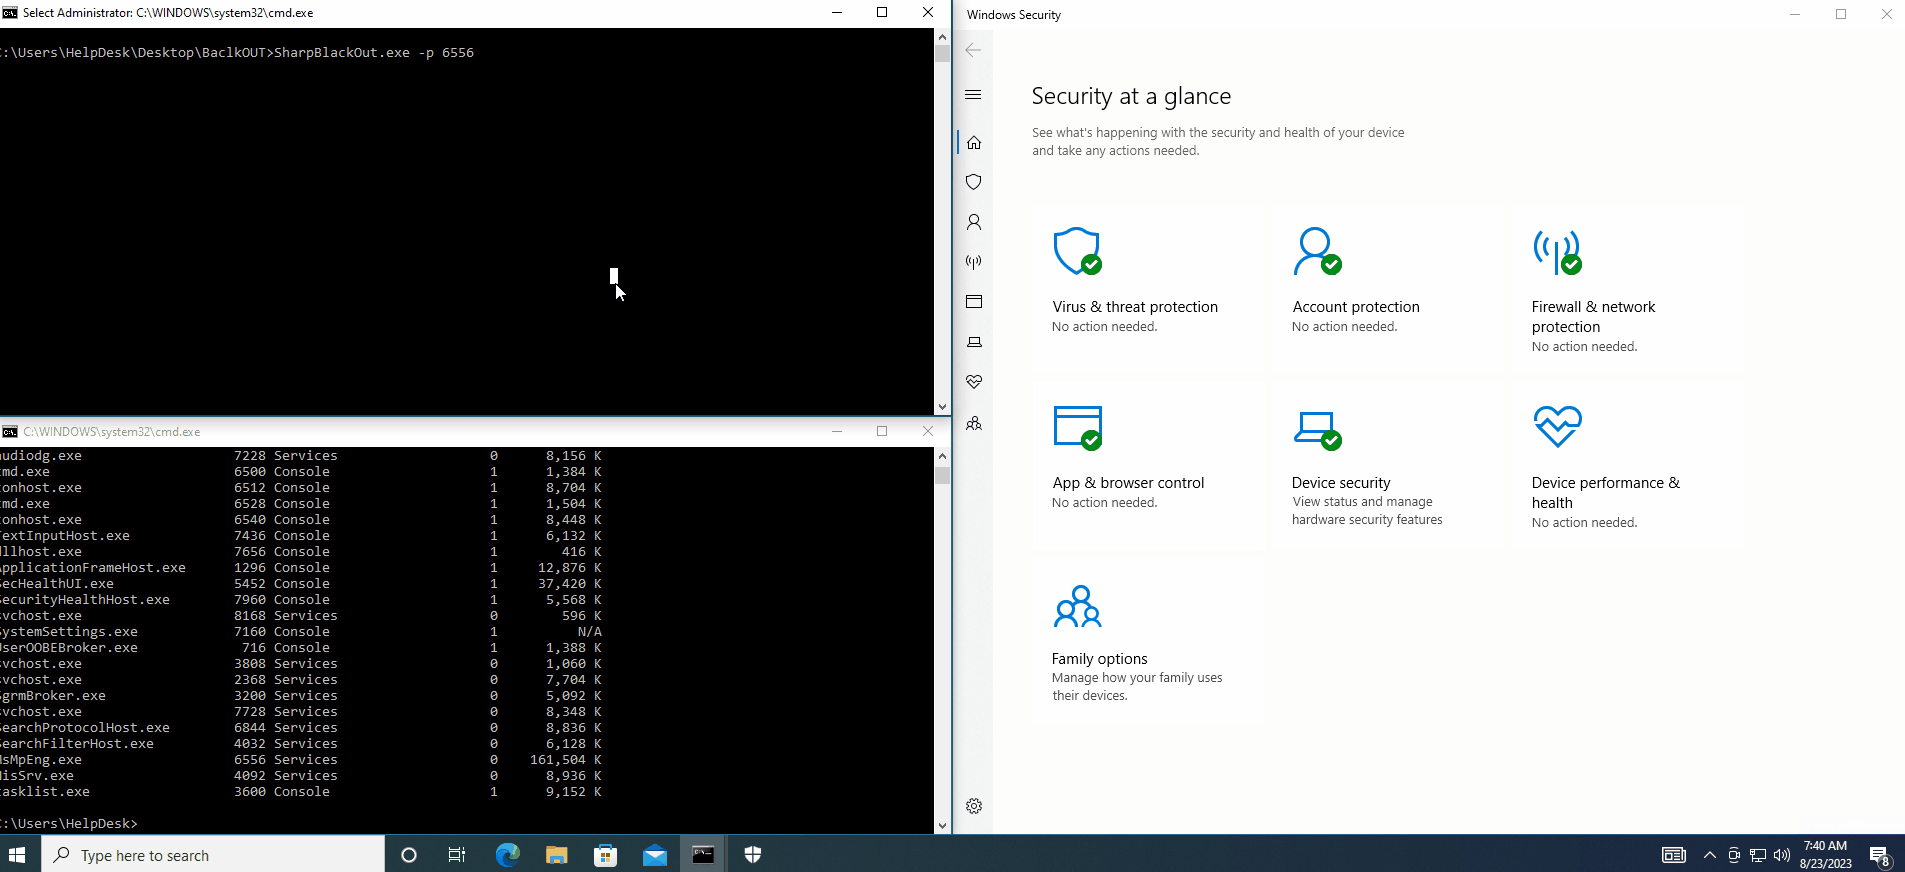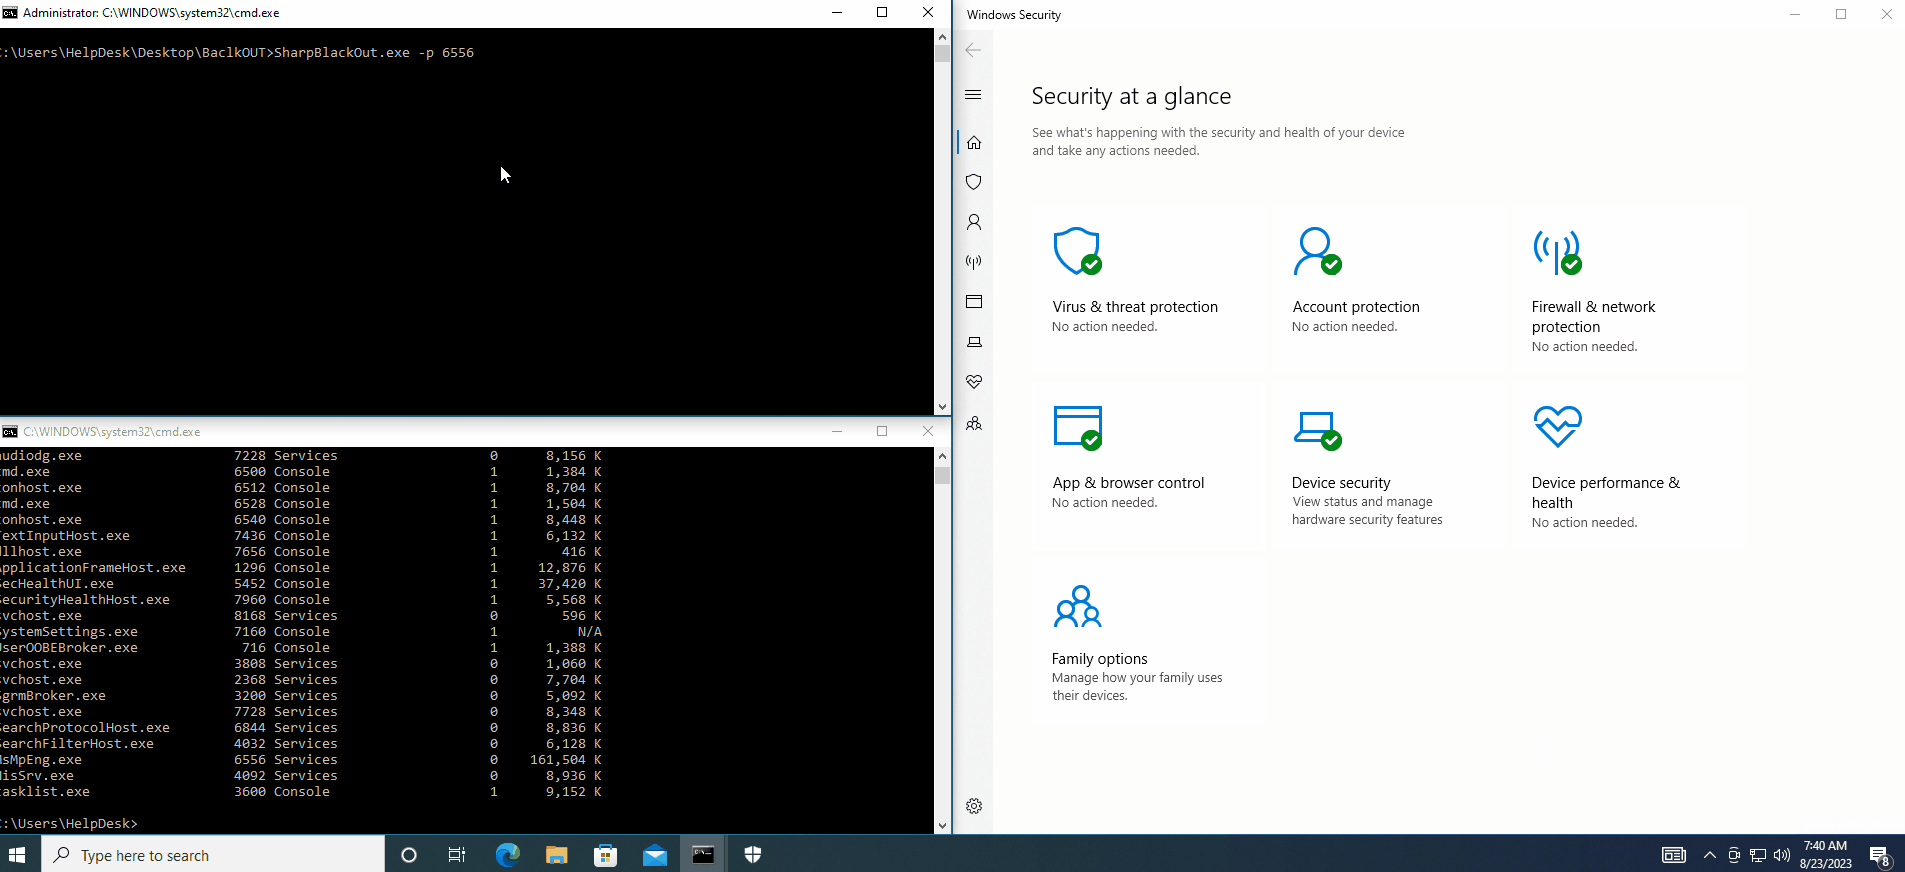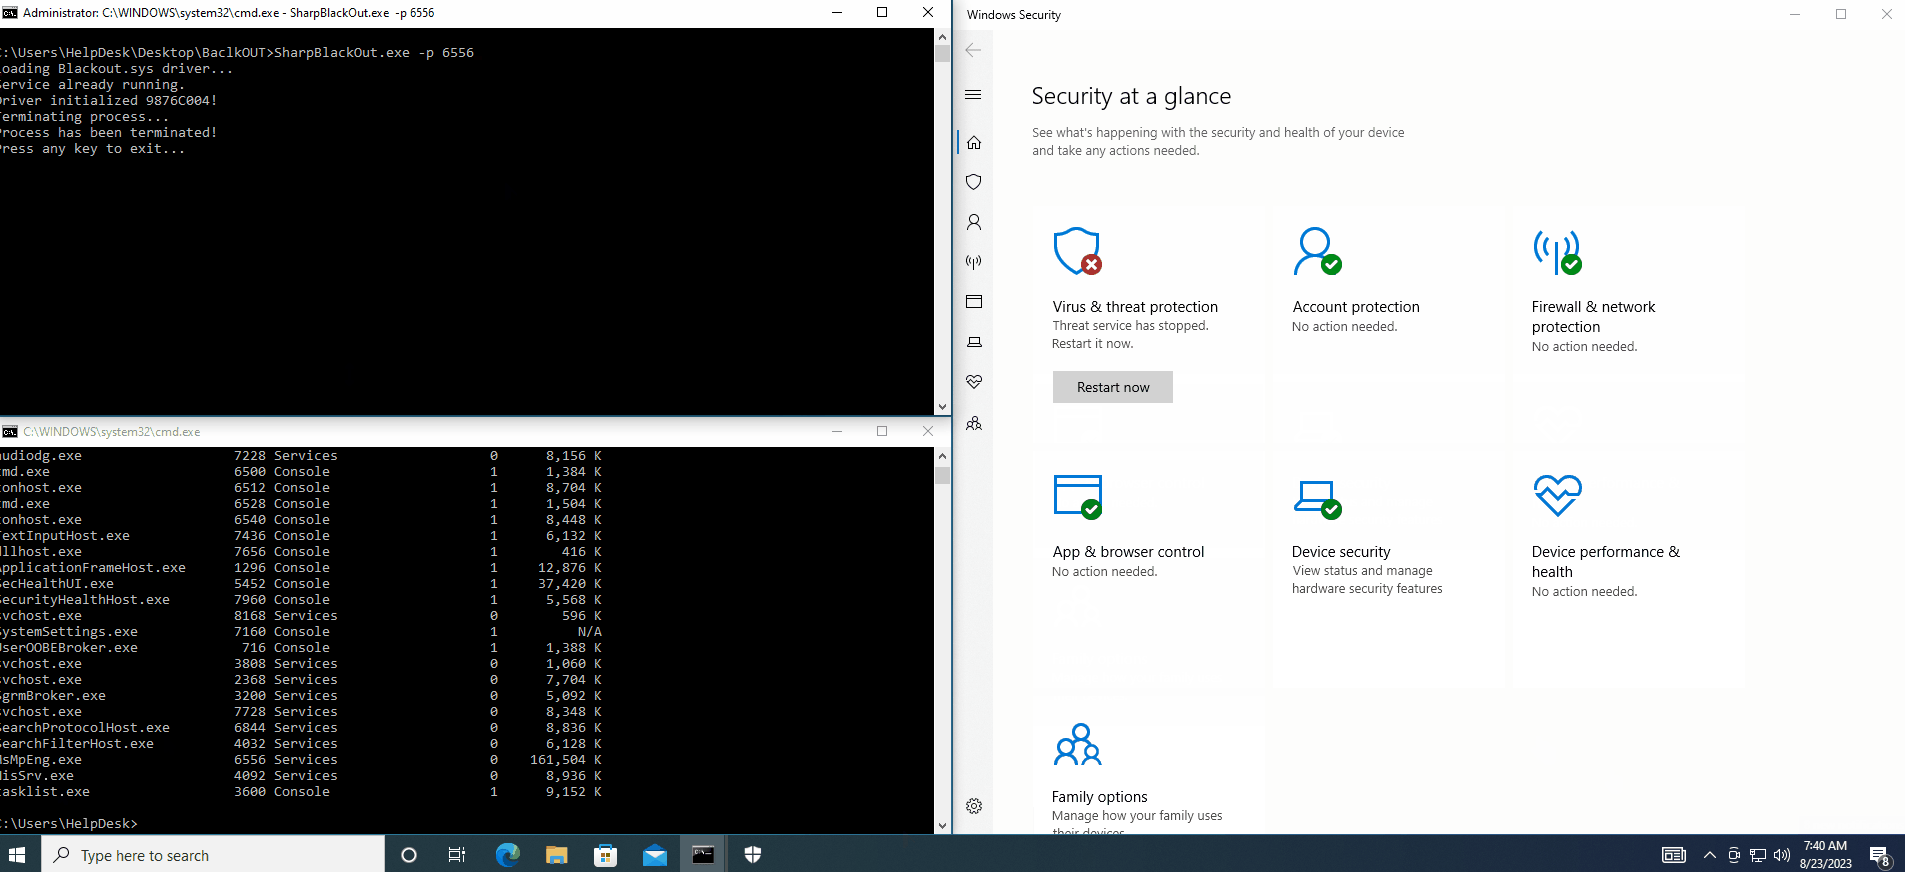 dmcxblue/sharpblackout
AV/EDR को BYOVD हमले का लाभ उठाकर समाप्त करें
 frkngksl/nimicstack
NimicStack, वैध प्रोग्रामों की नकल करने के लिए Call Stack Spoofing तकनीक का शुद्ध Nim कार्यान्वयन है।
 soufianetahiri/teamsntlmleak
MS Office के माध्यम से Teams में Website टैब के जरिए NTLM लीक करें
 owasp/damn-vulnerable-ml-model
सुरक्षा प्रशिक्षण के लिए जानबूझकर कमजोर मशीन लर्निंग मॉडल। सुरक्षित प्रयोगशाला वातावरण में सामान्य ML कमजोरियों, प्रतिकूल हमलों और रक्षात्मक तकनीकों…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
सैटेलाइट कमांड सिस्टम में एक गंभीर CCSDS टेलीकमांड रीप्ले भेद्यता का PoC सिमुलेशन, जो अनुक्रम-संख्या सत्यापन की अनुपस्थिति और डुप्लिकेट कमांड…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
CVE-2026-21003 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो kid हेडर को हटाकर और 'none' एल्गोरिदम का उपयोग करके उपयोगकर्ताओं का रूप धारण करने के लिए JWT…
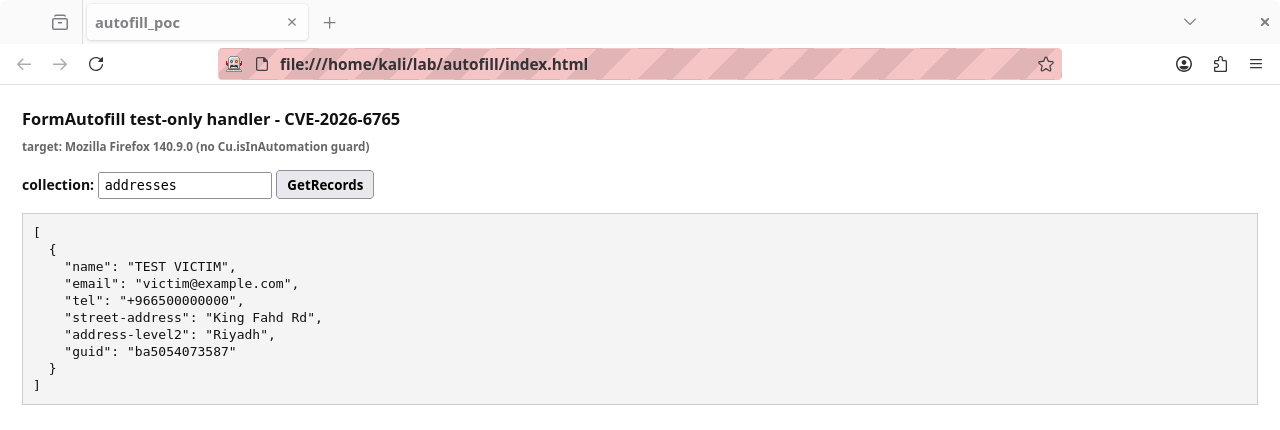 defineid/skeletonkey
CVE-2026-6765, केवल परीक्षण Firefox में उजागर FormAutofill हैंडलर
 maldev-academy/hellhall
इनडायरेक्ट क्लीन सिस्कॉल्स निष्पादित करना








