

New toolil y a 9 jours
malware-research
 eset/malware-research
Code écrit dans le cadre de nos diverses enquêtes sur les logiciels malveillants
Analyse StatiqueAnalyse Dynamique de Code (DAST)Rétro-ingénierie+4
Brèves mises à jour éditoriales des outils de cybersécurité publiés.
eset/malware-researchCode écrit dans le cadre de nos diverses enquêtes sur les logiciels malveillants
 wazuh/wazuh
Plateforme XDR et SIEM open-source pour la détection des menaces, l'analyse des journaux, la surveillance de l'intégrité des fichiers, l'évaluation…

 lsudoko/antibody
Boucle DevSecOps GitLab Duo où une seconde IA réattaque chaque correctif écrit par l'IA, enregistrant chaque contournement réussi comme un anticorps…
 trhhubsd/artex
Système LLM multi-agents pour les tests d'intrusion autonomes dans des laboratoires isolés : les agents planificateur/ouvrier partagent des graphes…
 ag3ntsc4rn/autorun-audit
Trouvez du code qui s'exécute sans que vous le demandiez : des fichiers de dépôt qui s'exécutent à l'ouverture d'un dossier (tâches VS Code, hooks…
 brave/brave-browser
Navigateur Brave pour Android, iOS, Linux, macOS, Windows.
 kavryxdev-group/enterprise-abac-gateway
Proxy inverse zero-trust et passerelle d'autorisation ABAC en Go avec évaluation de politiques OPA intégrée et révocation de jetons distribuée.
 giveen/decomp.anything
fork de decomp.wtf : correspondance PE Windows, chaînes d'outils MinGW/clang-cl et pont REA MCP optionnel
 peach-research-lab/authorizationbench
Le premier benchmark pour évaluer dans quelle mesure les agents LLM agissent en conformité avec le périmètre d'autorisation qui leur est assigné.
 nvidia/openshell
Runtime sandboxé pour agents IA autonomes avec des politiques YAML déclaratives appliquant des contraintes sur le système de fichiers, le réseau et…
 neo23x0/process-watcher
Un outil de surveillance des processus qui tente de détecter l'exploitation
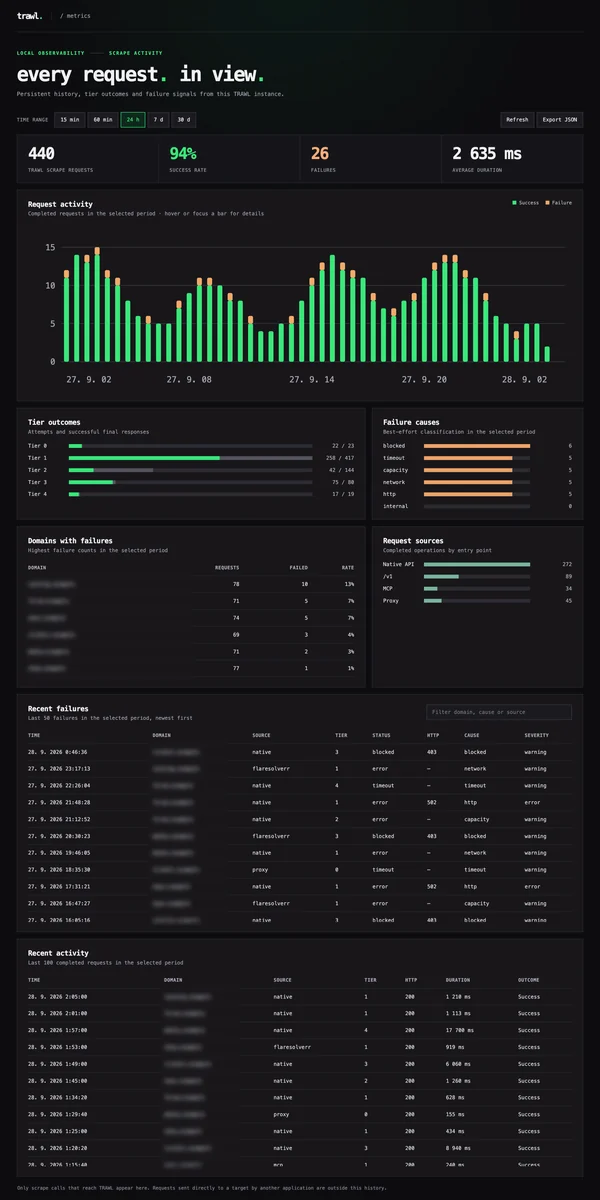 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…