
privacytests
 privacytests/privacytests
Automatise les tests de confidentialité des navigateurs et produit des résultats lisibles par l'humain sur les vecteurs de fingerprinting, de…
information-gatheringweb-securitynetwork-security+2
1.2k
privacytests/privacytestsAutomatise les tests de confidentialité des navigateurs et produit des résultats lisibles par l'humain sur les vecteurs de fingerprinting, de…
 pascal-lab/tai-e
Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 0xkayala/nucleifuzzer
Analyseur de vulnérabilités web automatisé combinant des outils de découverte d'URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) avec des…
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 landgrey/pydictor
Un constructeur de dictionnaire hacker puissant et utile pour une attaque par force brute
 abrignoni/ileapp
Analyse les extractions forensiques iOS et iPadOS en rapports HTML, TSV, timeline, KML et LAVA avec découverte modulaire d'artefacts et prise en…
 guacsec/guac
Agrège les métadonnées de sécurité de la chaîne d'approvisionnement logicielle (SBOMs, attestations, vulnérabilités) dans une base de données graphe…
 ahegazy0/linux-basics-for-hackers-notes
Un cours structuré construit à partir de notes d'étude personnelles du livre Linux Basics for Hackers par OccupyTheWeb.
 harsh-bothra/learn365
Ce dépôt concerne la collection de 365 jours de Tweets & Mindmaps d'apprentissage de @harshbothra_.
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 th3xace/sudo_killer
Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…
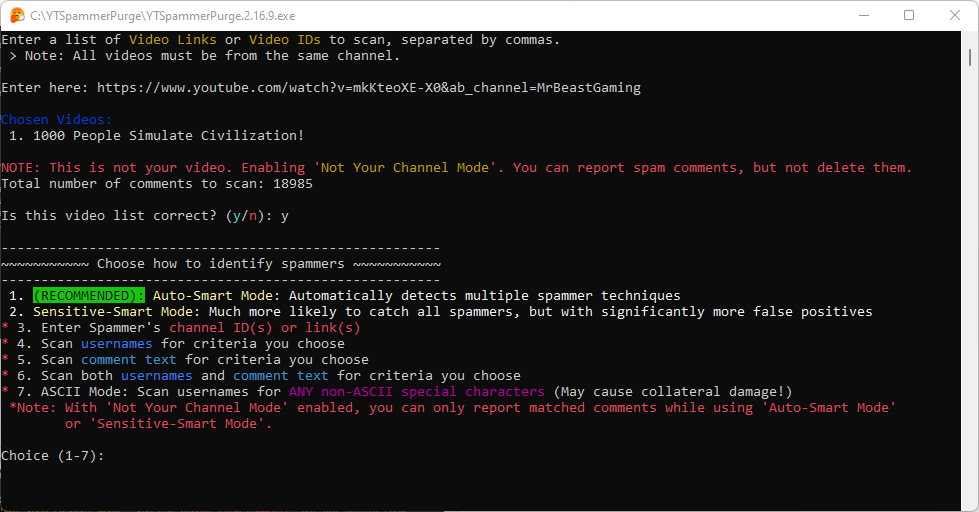 thiojoe/yt-spammer-purge
Vous permet de scanner et supprimer facilement les commentaires frauduleux en utilisant plusieurs méthodes.
 danmcinerney/net-creds
Renifle les données sensibles à partir d'une interface ou d'un pcap
 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.