

telegram-bot-dumper
 soxoj/telegram-bot-dumper
Vider un bot Telegram. Le parcourir comme Telegram Web. Outil CLI forensique avec interface web
osintdata-exfiltrationinformation-gathering
249il y a 5 jours
soxoj/telegram-bot-dumperVider un bot Telegram. Le parcourir comme Telegram Web. Outil CLI forensique avec interface web
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 alessandroz/pupy
Pupy est un RAT (Outil d'Administration à Distance) open source, multi-plateforme (Windows, Linux, OSX, Android) et multifonction, principalement…
 batchmcnulty/uberscan
Programme de sécurité pour la récupération de mots de passe et le test d'intrusion de serveurs, routeurs et appareils IoT à l'aide d'attaques par…
 saadahla/anti-sandbox
Outil C++ pour détecter les environnements sandbox AnyRun, permettant aux malwares d'éviter l'analyse dynamique et les systèmes de sandboxing…
 f4r3sx0/ios-bluetooth-ethernet-exploit
Vulnérabilité Bluetooth PAN d'iOS qui ouvre le port USB 62078 et affiche l'icône Ethernet sans aucun adaptateur (€0). Apple vend un adaptateur à…
 cosmosyi/autocontrol-arena
Framework automatisé pour l'évaluation de la sécurité des IA de pointe qui synthétise des environnements de test exécutables et à forte pression afin…
 thezdi/presentations
Collection de présentations de conférences, livres blancs et publications de recherche sur les vulnérabilités du Zero Day Initiative, couvrant les…
 trailofbits/break-golf
Golf de cryptanalyse : casser des schémas et le prouver en Lean 4. Tableau de preuve de concept.
 stumpy-dev/stumpy
Bibliothèque Python évolutive pour l'analyse de séries temporelles via les profils matriciels, permettant la découverte de motifs, la détection…
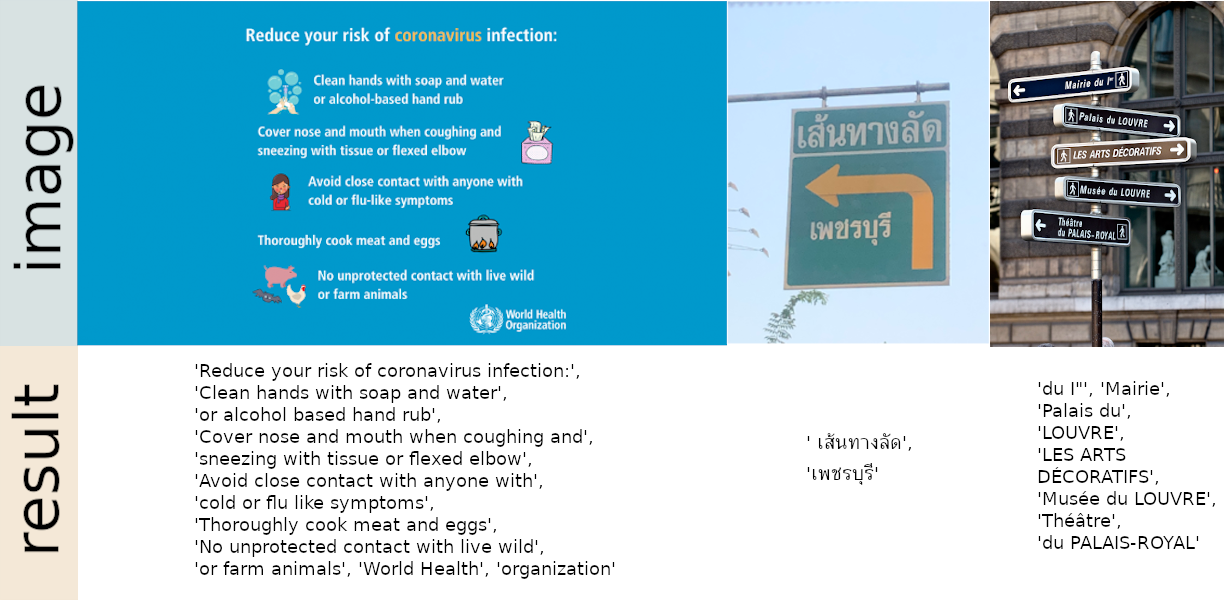 jaidedai/easyocr
OCR prêt à l'emploi avec plus de 80 langues prises en charge et toutes les écritures courantes, notamment le latin, le chinois, l'arabe, le…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
 gmh5225/bedaisy-bypass
Hook en mode noyau qui intercepte, déchiffre et neutralise le trafic de rapport BEDaisy-vers-service afin de supprimer la détection anti-triche sur…

 wattocyber/detection-defense-library
Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…
 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 objective-see/lulu
Pare-feu macOS open-source qui surveille et contrôle les connexions réseau, bloquant le trafic sortant et entrant non autorisé avec des règles par…
 epi052/feroxbuster
Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.
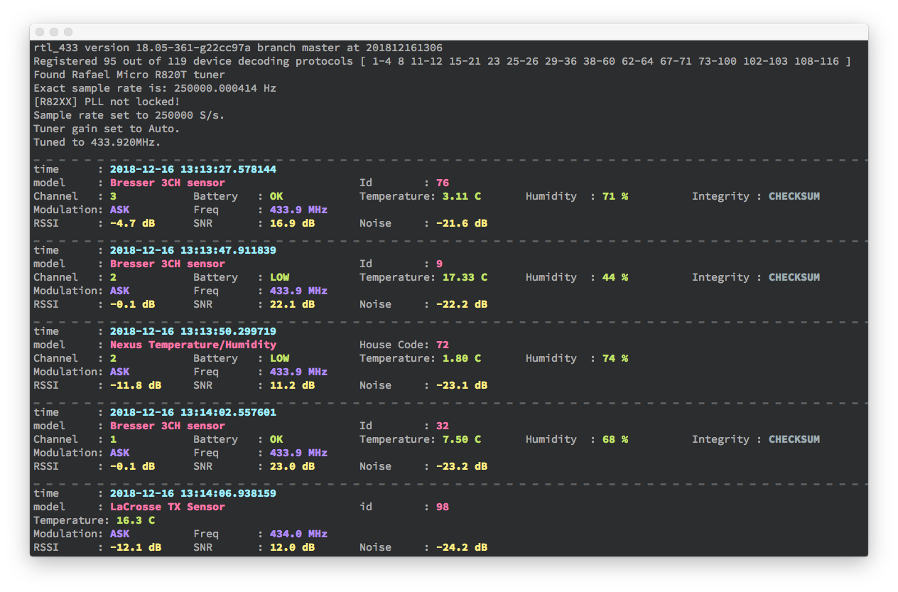 merbanan/rtl_433
Programme pour décoder les transmissions radio des appareils sur les bandes ISM (et autres fréquences)