

EternalBlueC
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
exploit-frameworksvulnerability-analysisexploitation+7
613
bhassani/eternalbluecSuite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
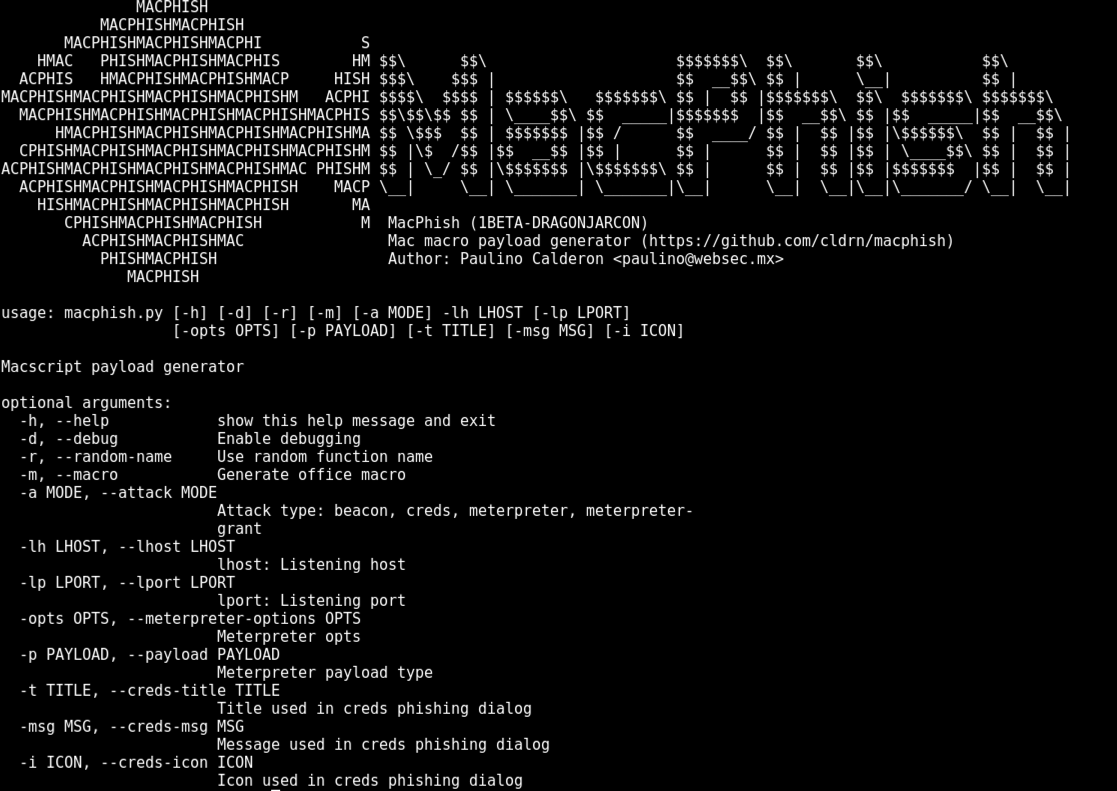 cldrn/macphish
Génère des macros Office pour Mac malveillantes avec des charges utiles de balise, de récolte d'identifiants et de meterpreter pour les tests de…
 c3n7ral051nt4g3ncy/osint_inception-links
Liens actuels du projet start-me OSINT Inception
 bkuan001/halo-record
Pistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.
 guettaf-hossam/superdiagnostictool
Outil de diagnostic et de réparation automatique pour Windows, alimenté par l'IA Google Gemini. Détectez les plantages, optimisez les performances,…
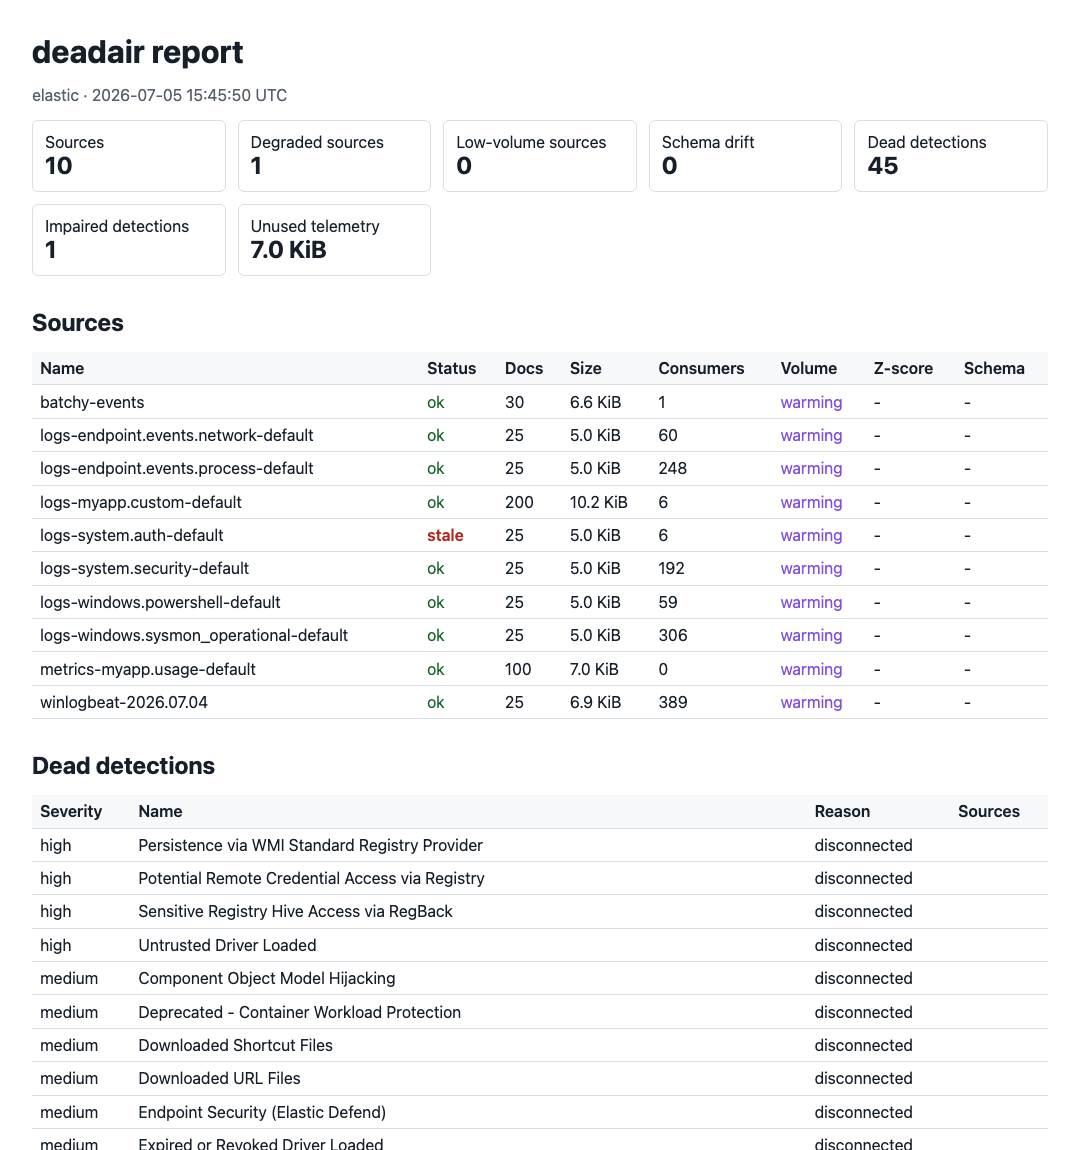 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.
 orensv/characterization-and-detection-of-cross-router-covert-channels
Ce dépôt comprend le code source utilisé dans l'article « Characterization and Detection of Cross-Router Covert Channels ».
 silentisvox/syscallrevenant
Appels système indirects propres avec falsification d'appels système.
 jev-sec/jev-ids
Système de détection d'intrusion (IDS) ultra-rapide et économe en tokens basé sur Jev de TypeSafe.
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…
 intelligencex/sdk
SDK pour interroger le moteur de recherche et l'archive de données Intelligence X, prenant en charge des sélecteurs comme l'e-mail, le domaine, l'IP…
 open-quantum-safe/liboqs
C library for prototyping and experimenting with quantum-resistant cryptography
 apache/spamassassin
Framework open source de filtrage d'e-mails qui détecte le spam et le phishing grâce à l'analyse de contenu, aux vérifications d'en-têtes, au scoring…
 anchore/syft
Outil CLI et bibliothèque pour générer une nomenclature logicielle à partir d'images de conteneurs et de systèmes de fichiers.
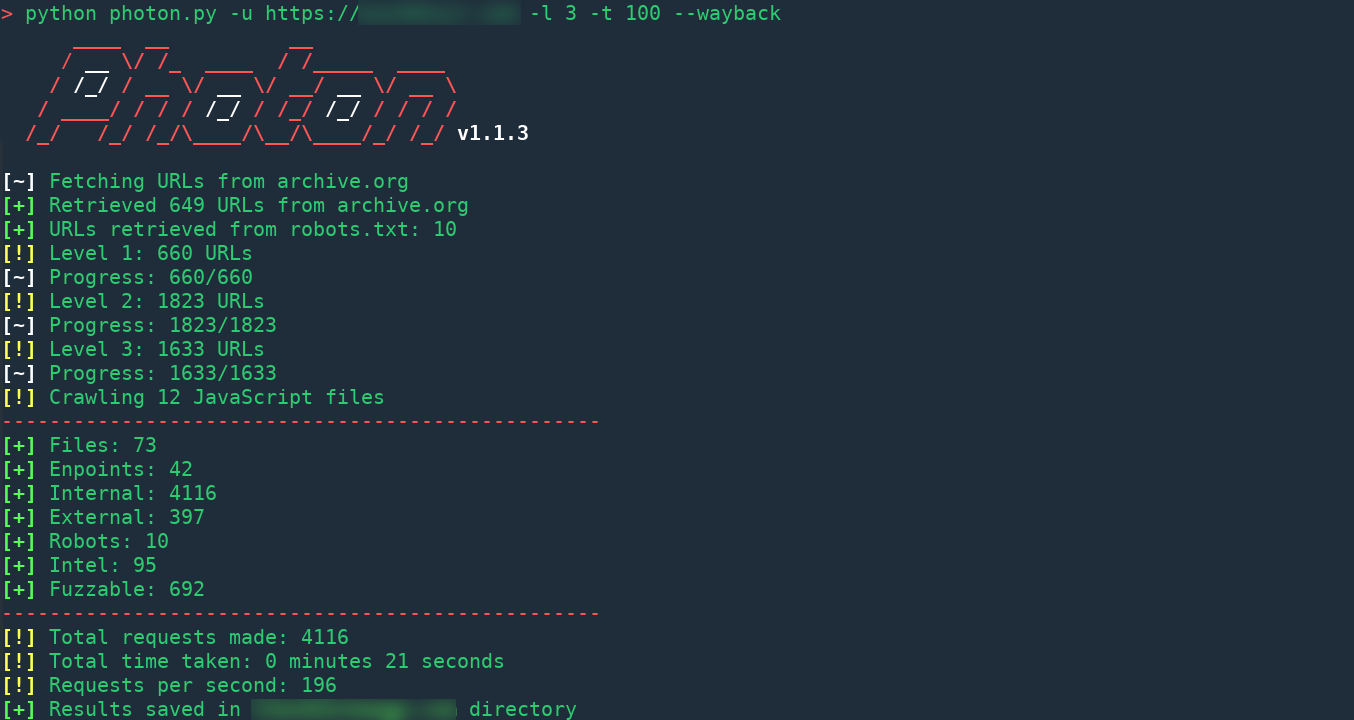 s0md3v/photon
Crawler incroyablement rapide conçu pour l'OSINT.
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes