

ptrace
 whatswrongandwhy/ptrace
Utilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…
dynamic-code-analysisexploitationreverse-engineering+2
whatswrongandwhy/ptraceUtilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…
 intuitem/ciso-assistant-community
Plateforme GRC pour la gestion des risques, la conformité et l'audit avec plus de 200 référentiels, la cartographie automatique des contrôles, la…
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 yslxotwod/imsisting
Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité…
 spacehuhntech/esp8266_deauther
Plateforme de piratage WiFi abordable pour tester et apprendre
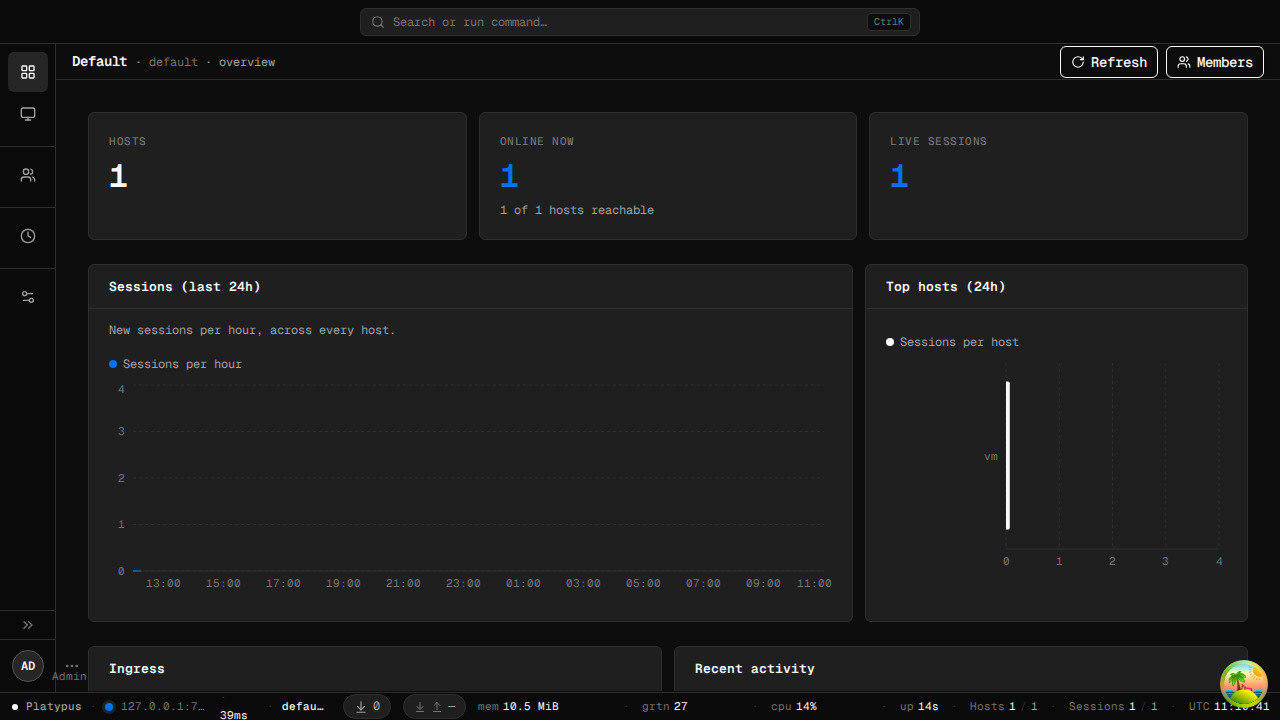 wangyihang/platypus
:hammer: Un gestionnaire de machines moderne et multiplateforme
 ylianst/meshcentral
Un site web complet de surveillance et de gestion à distance basé sur le web. Une fois configuré, vous pouvez installer des agents et effectuer des…
 lolcaken/javascript-deobfuscator
Désobfuscateur pour la sortie de javascript-obfuscator 5.x (tableaux de chaînes, aplatissement du flux de contrôle, auto-défense, RC4/base64)
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
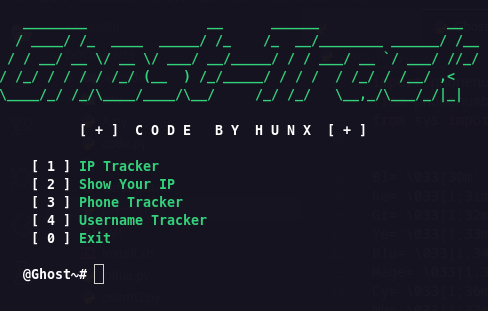 hunxbyts/ghosttrack
Outil utile pour suivre la localisation ou le numéro de mobile
 juice-shop/juice-shop
Application web intentionnellement vulnérable couvrant les vulnérabilités du Top 10 OWASP pour la formation en sécurité, les compétitions CTF et la…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 danigargu/dereferencing
Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.
 kerlenton/mcpsnoop
Wireshark pour MCP. Un proxy transparent entre votre client IA et le serveur MCP. Observez chaque appel en direct dans votre terminal, faites échouer…
 radareorg/iaito
Interface graphique basée sur Qt pour le framework de rétro-ingénierie radare2, offrant le désassemblage, l'analyse binaire, le débogage, le patching…
 1llu50ry/mcp-gamehacking
Serveur MCP exposant une base de connaissances de plus de 4 100 compétences en game-hacking et rétro-ingénierie, avec archives de sources, agents…
 revng/revng
Framework open source d'analyse binaire et décompilateur construit sur LLVM et QEMU, élevant les binaires vers une représentation intermédiaire…
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…