

LazyMesh
 eternityforest/lazymesh
Preuve de concept de réseau maillé IoT/Ham Radio avec routage global sur Internet
embedded-systems-securitybluetooth-securityencryption-decryption-tools+5
7
eternityforest/lazymeshPreuve de concept de réseau maillé IoT/Ham Radio avec routage global sur Internet
 supermagnum/gr-qradiolink
Module GNU Radio out-of-tree (OOT) pour les blocs QRadioLink.
 antirez/dump1090
Dump1090 est un simple décodeur Mode S pour les périphériques RTLSDR.
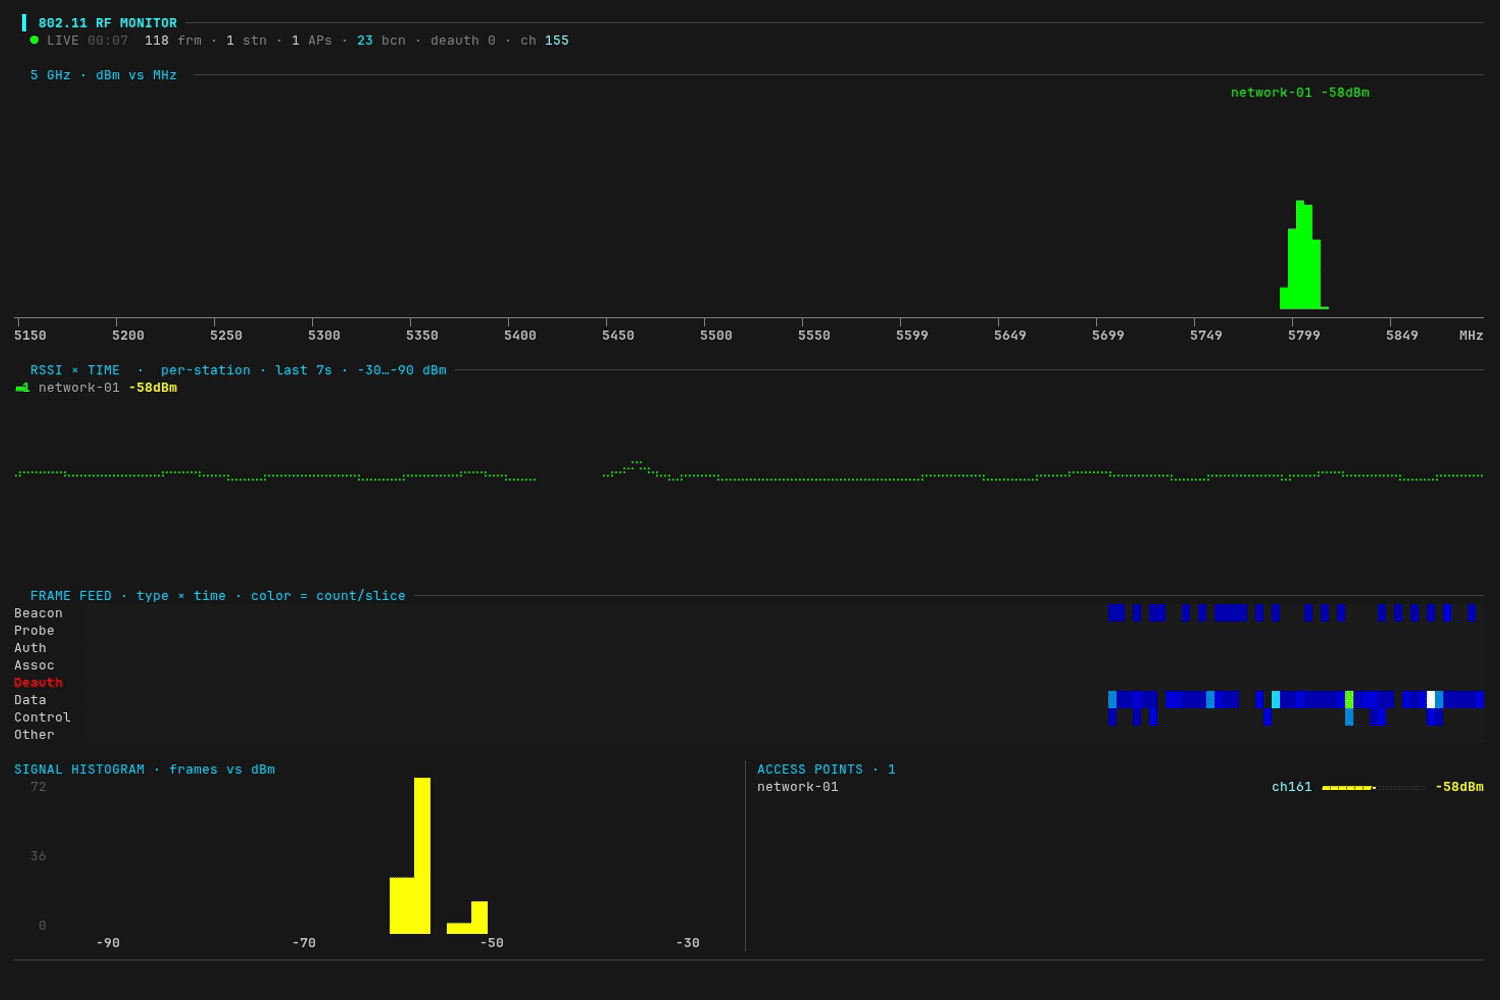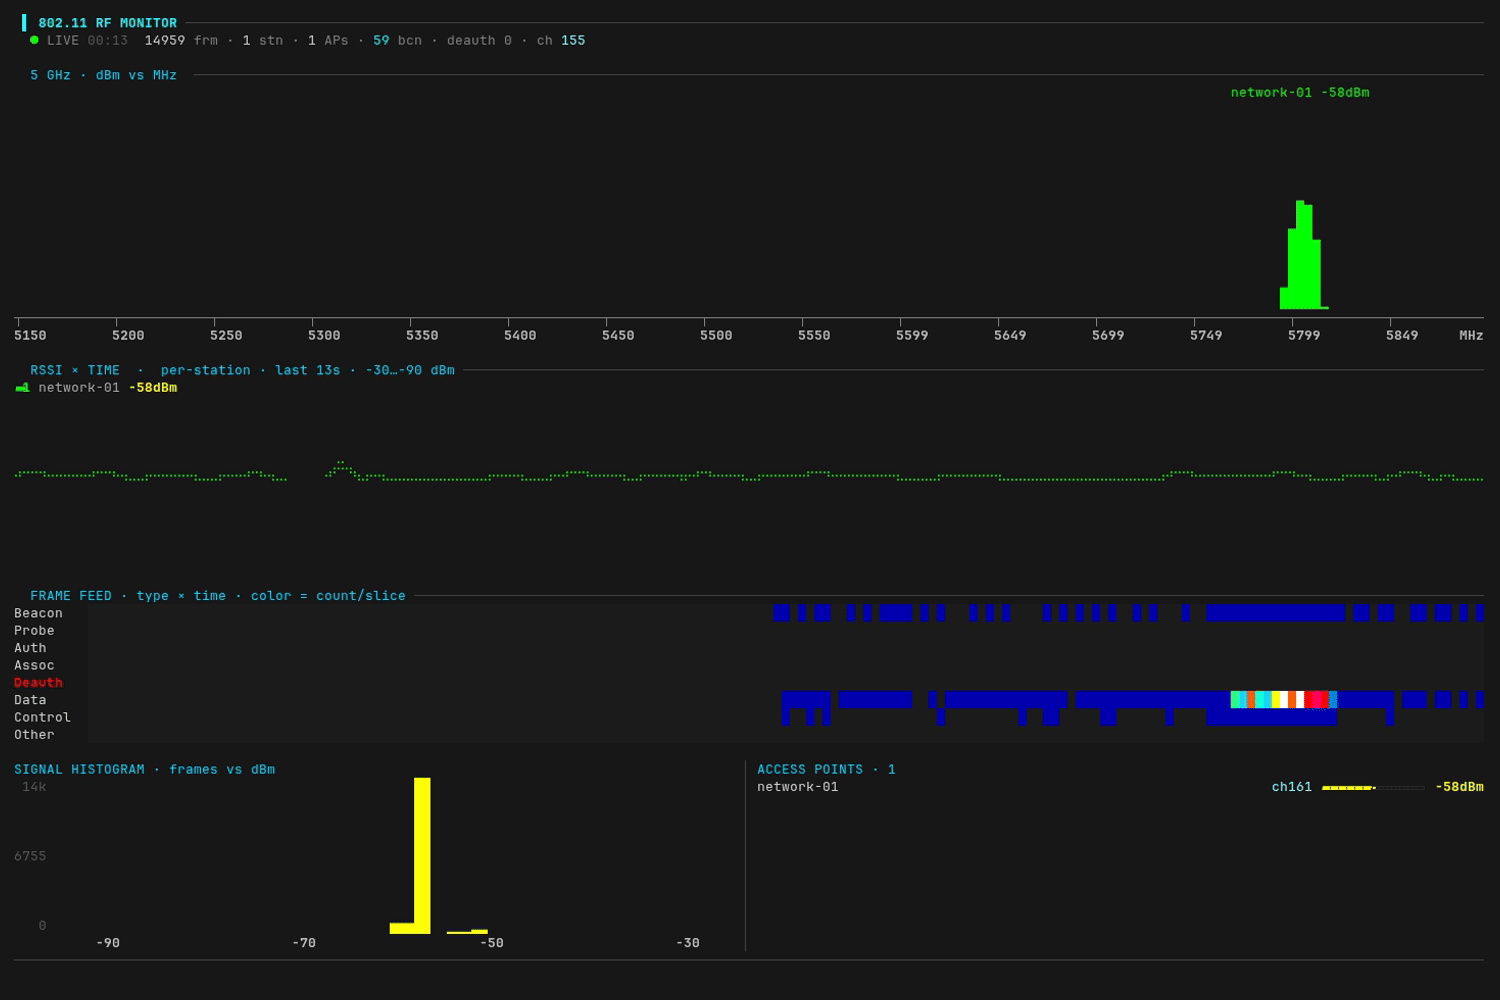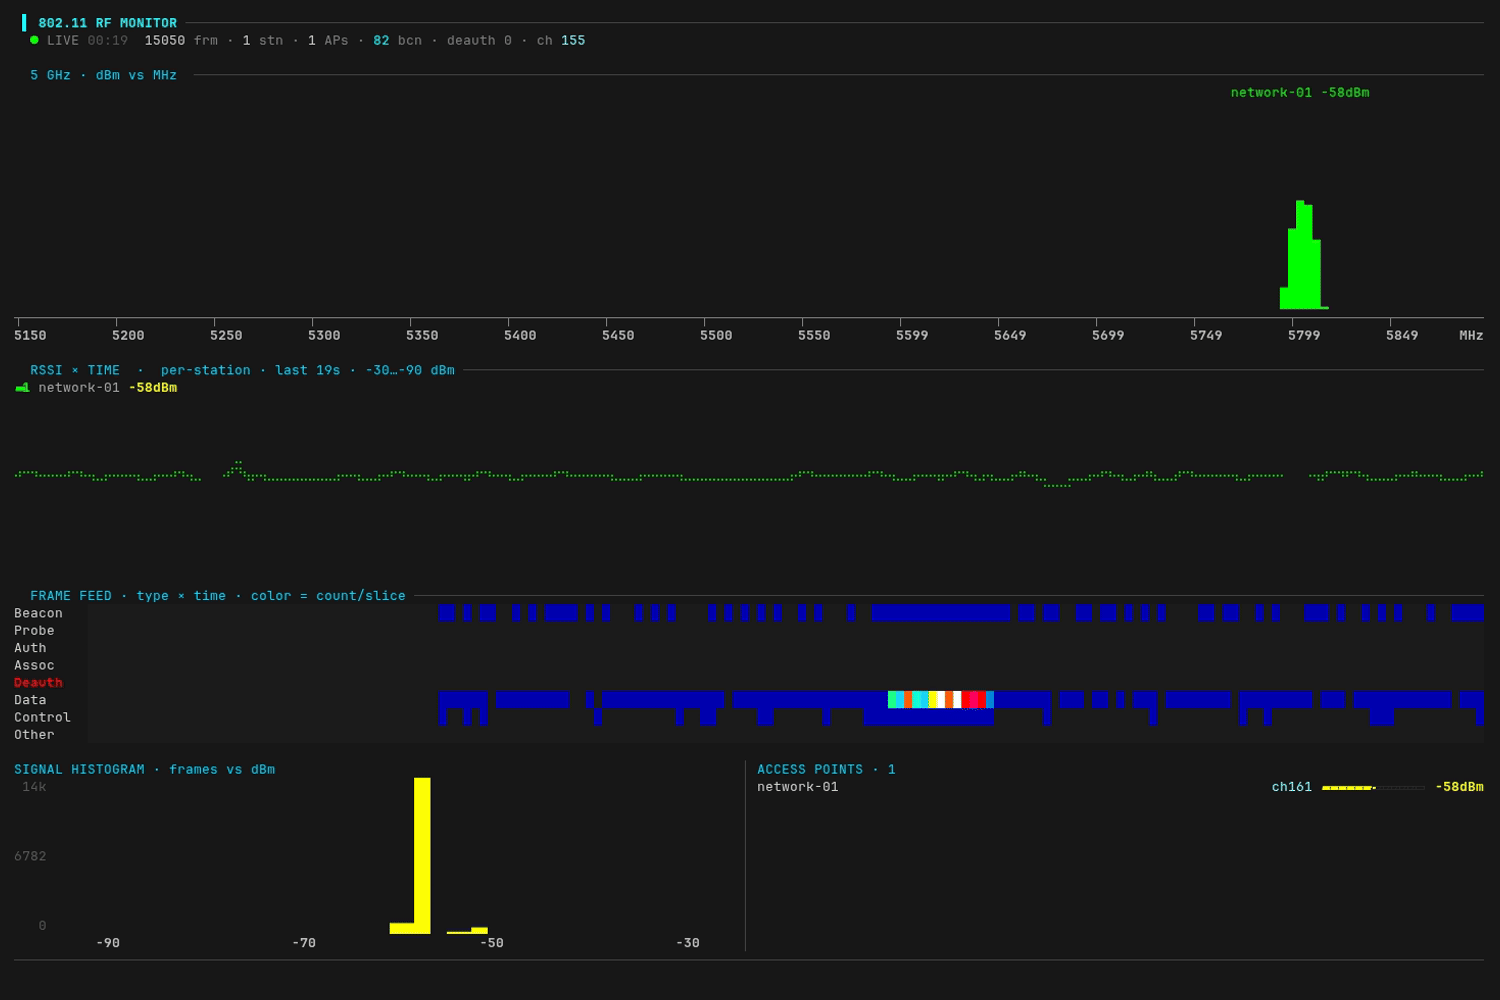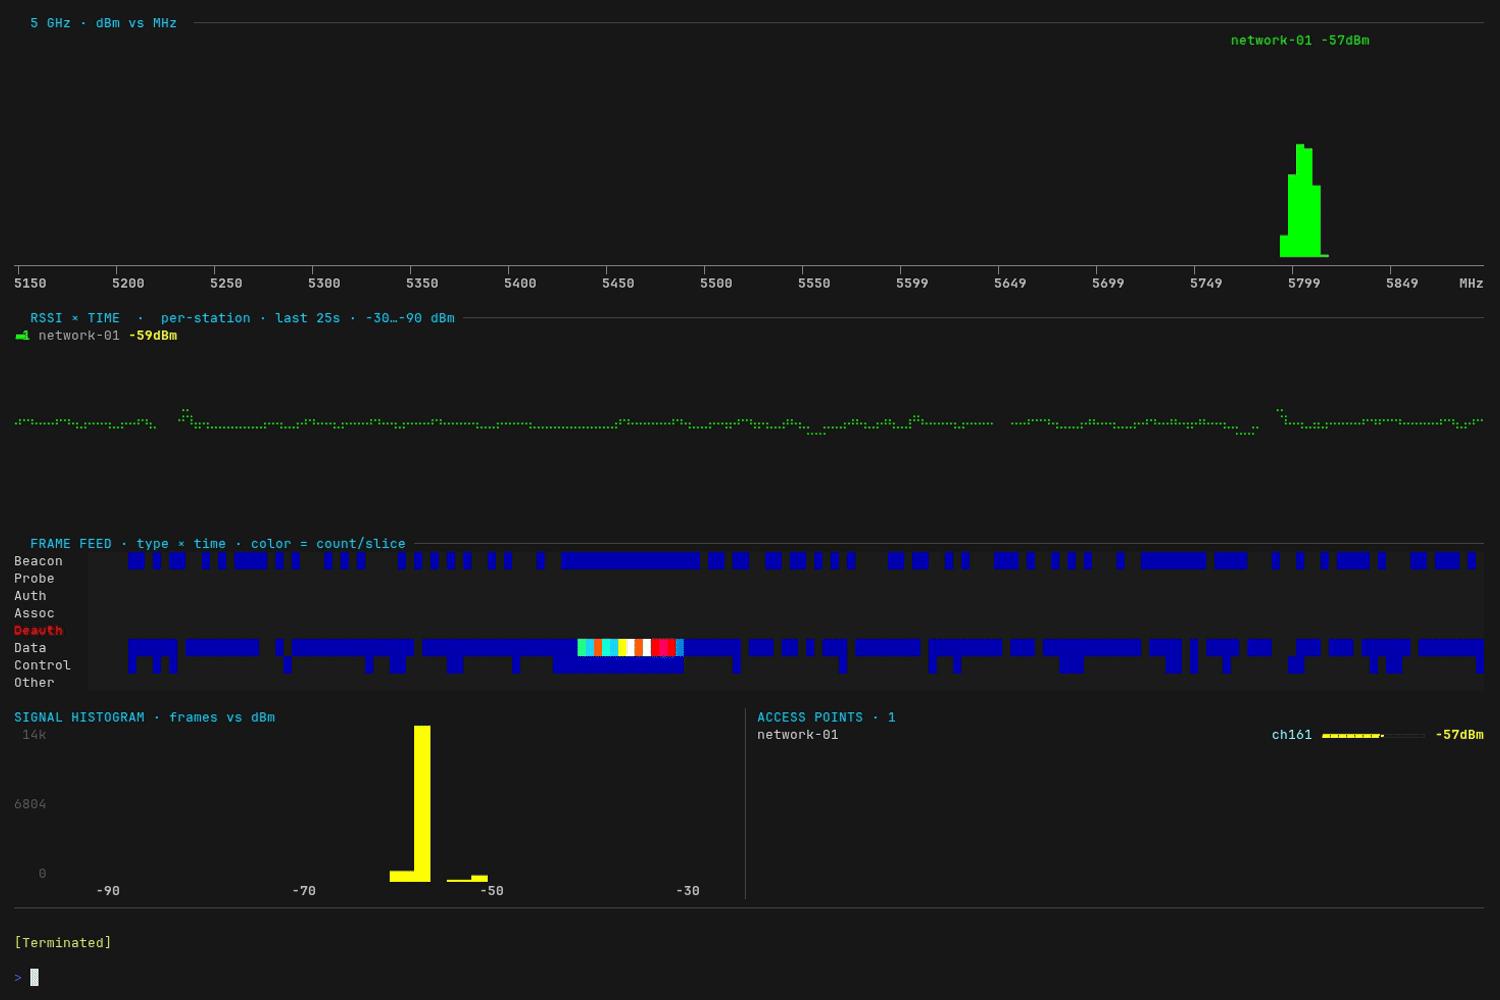 yeet-src/airtop
htop pour les ondes — un tableau de bord RF 802.11 (Wi-Fi) en direct dans votre terminal
 thehappydinoa/tp-link-defaults
Script Python pour essayer les mots de passe par défaut de certains hotspots TP-Link
 securityward/mousejack
Tous les détails et étapes nécessaires pour effectuer un mousejacking tactique à l'aide d'Autojack.
 tw-d/wifi-pineapple-mk7_evil-portal
Boîte à outils pour point d'accès malveillant destiné aux tests de pénétration WiFi, déploiement de charges utiles de phishing par portail…
 tylous/sniffair
Un framework pour le pentest sans fil.
 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
Ce firmware est une alternative au firmware par défaut de l'EvilCrowRF. Module : CC1101 - Fichier compatible Flipper Zero.
 kamorin/dhcpig
Script d'épuisement DHCP écrit en Python utilisant la bibliothèque réseau Scapy
 bishopfox/zigdiggity
Un kit de piratage ZigBee par Bishop Fox
 syworks/wireless-ids
Capacité à détecter les activités suspectes telles que les attaques (WEP/WPA/WPS) en analysant les paquets sans fil sur les ondes.
 domienschepers/wifi-framework
Wi-Fi Framework pour créer des preuves de concept, des expériences automatisées, des suites de tests, des fuzzers, et plus.
 wipi-hunter/pifinger
📡🔍Recherche les traces de wifi-pineapple et calcule le score de sécurité du réseau sans fil 🍍
 90n45-d3v/dbmonster
Un outil polyvalent pour suivre et localiser les appareils à proximité via leurs activités RF.
 ebux/cable-modems
Évaluation de sécurité en boîte noire de cinq passerelles modem câble/routeur de FAI, analysant les images de firmware et documentant plus de 35…
 c2a2-at-florida-atlantic-university/gr-physec
Module GNU Radio pour la sécurité de la couche physique utilisant l'empreinte de canal par apprentissage profond, la quantification de…
 redcode-labs/airstrike
Capturer et casser automatiquement les handshakes WPA-2 avec une architecture client-serveur distribuée