Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/wipi-hunter/pifinger
Audit Wi-FiAnalyse des VulnérabilitésCollecte d'InformationsSécurité RéseauSécurité Sans Fil
GitHubwipi-hunter/pifinger

PiFinger

📡🔍Recherche les traces de wifi-pineapple et calcule le score de sécurité du réseau sans fil 🍍

Voir le dépôt
1614349il y a 8 ansVérifié par Kitploit
Partager

                        _______   _   ________  _                                  
                        |_   __ \ (_) |_   __  |(_)                                 
                          | |__) |__    | |_ \_|__   _ .--.   .--./) .---.  _ .--.  
                          |  ___/[  |   |  _|  [  | [ `.-. | / /'`\;/ /__\[ `/'`\] 
                         _| |_    | |  _| |_    | |  | | | | \ \._//| \__., | |     
                        |_____|  [___]|_____|  [___][___||__].',__`  '.__.'[___]    
                                                            ( ( __))    

                         [---]   Just for fun and security @octosec    [---]
                         [---]   W:besimaltinok.com | T:altnokbesim    [---]
                         [---]                G:besimaltnok            [---]
                         ---------------------------------------------------

Ă€ propos du projet

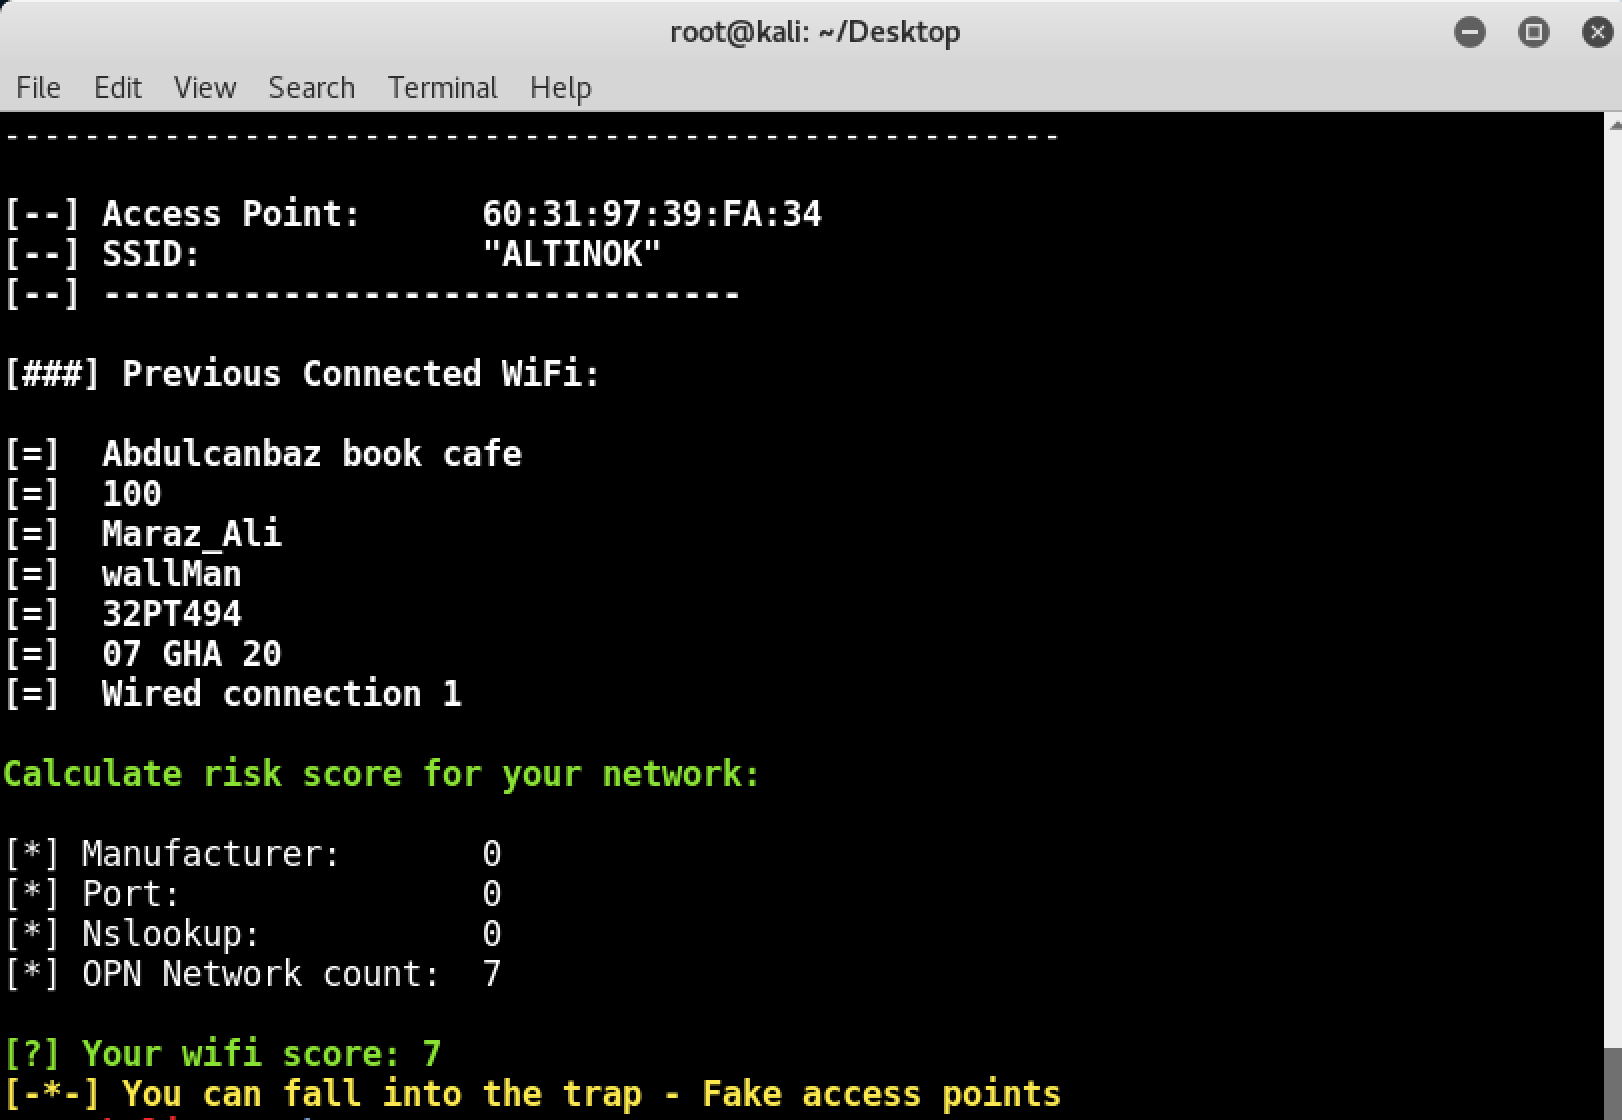
Le but de ce projet est de déterminer si le réseau auquel nous sommes connectés est ouvert par Wifi- Pineapple. De plus, l'outil analyse les réseaux sans fil auxquels vous avez précédemment été connecté et vous donne un score de sécurité.

Fonctionnalités

  • Ce rĂ©seau est-il ouvert par pineapple ?
  • Avez-vous dĂ©jĂ  Ă©tĂ© connectĂ© Ă  des rĂ©seaux non sĂ©curisĂ©s ?
  • Journalisation ( #f03c15 Wireless Security Score) (time, mac, ssid, score, is_pineapple)

Techniques utilisées

Techniques de détection de réseau WiFi-Pineapple

Un proverbe chinois dit :
"Si les attaquants accèdent aux systèmes en utilisant des paramètres par défaut,
nous pouvons aussi les attraper avec les paramètres par défaut de leurs logiciels et matériels."
  • Informations sur l'adresse MAC du fabricant
  • Port HTTP par dĂ©faut (1471)
  • Informations sur le nom d'hĂ´te par dĂ©faut pour wifi-pineapple

Réseaux précédents

  • Analyse les rĂ©seaux sans fil auxquels vous avez prĂ©cĂ©demment Ă©tĂ© connectĂ©

Fonctionnalités à ajouter

  • Version Windows
  • Analyse entièrement automatique
  • Nouvelles techniques d'analyse wifi_score et pineapple

Utilisation (pour Linux)

Prérequis

  • Modules : time, termcolor, sys, commands, interfaces, os
  • Système d'exploitation : Kali, Ubuntu
  • Version de Python : 2.x

Télécharger pifinger :

git clone https://github.com/besimaltnok/PiFinger.git

Installer la/les bibliothèque(s) Python :

pip install -r requirements.txt

C'est fait !

Exécutez le programme avec la commande suivante :

Exécution :

cd PiFinger/Linux
python pifinger.py

Captures d'écran

Auteurs

Ce projet est codé par Besim ALTINOK

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →