EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
Idée, développement et implémentation de ce firmware : h-RAT (https://github.com/h-RAT/).
Discord : h_rat

Idée, développement et implémentation du firmware original : Joel Serna (@JoelSernaMoreno - https://github.com/joelsernamoreno/).
Collaborateur principal : Little Satan (https://github.com/LSatan/)
Conception du PCB : Ignacio Díaz Álvarez (@Nacon_96), Forensic Security (@ForensicSec) et April Brother (@aprbrother).
Fabricant et distributeur : April Brother (@aprbrother).
Distributeur au Royaume-Uni : KSEC Worldwide (@KSEC_KC).
En vente chez April Brother (expédition depuis la Chine) :
- Evil Crow RF V2 Aliexpress : https://www.aliexpress.com/item/1005004032930927.html
- Evil Crow RF V2 Alibaba : https://www.alibaba.com/product-detail/Evil-Crow-RF2-signal-receiver-with_1600467911757.html
En vente chez KSEC Worldwide (expédition depuis le Royaume-Uni) :
- Evil Crow RF V2 : https://labs.ksec.co.uk/product/evil-crow-rf-v2/
- Evil Crow RF V2 Lite : https://labs.ksec.co.uk/product/evil-crow-rf2-lite/
Groupe Discord : https://discord.gg/Rb2j3jA5Ym
Aperçu
Sommaire
Introduction
Installation
Fonctionnalités
Avertissement
Introduction
Ce firmware est une alternative au firmware par défaut d'EvilCrowRF.
Ce firmware permet les attaques suivantes :
- Enregistrer les données RAW du signal
- Enregistrer le signal binaire
- Transmettre un fichier .SUB
- Transmettre en RAW
- Transmettre en binaire
- Transmettre en décimal**
- Analyse Kaiju
- Codes tournants Kaiju
- Scanner de signaux
- Force brute**
- Rolljam
- Rollback
- Brouilleur
- ...
**Protocoles pris en charge : Princeton (24bits), Holtek HT12X (12bits), CAME (12bits), CAME (18bits), CAME (24bits), CAME (25bits), SMC5326 (25bits), Nice FLO (12bits), Nice FLO (24bits), GateTX (24bits)
Installation
1) Fichiers SD
- Téléchargez et placez le dossier 'CONFIG' sur une carte MicroSD.
- Téléchargez et placez le dossier 'HTML' sur une carte MicroSD.
- Téléchargez et placez le dossier 'SUBGHZ' sur une carte MicroSD.
Fichier .SUB
- Placez votre fichier** (.sub) dans le dossier 'SUBGHZ'.
**Protocoles pris en charge : AlutechAT, Ansonic, BETT, CAME, Clemsa, Doitrand, Dooya, FAAC, GateTX, Holtek, Holtek HT12X, Hormann, IntertechnoV3, KeeLoq, Linear, LinearDelta3, Magellan, Marantec, Nero Radio, Nero Sketch, Nice FLO, PhoenixV2, PowerSmart, Princeton, RAW, SMC5326, Security+ 1.0, Security+ 2.0, Starline, UNILARM
2) Firmware
- Installez le .bin via OTA
- ou -->
- Téléchargez et exécutez ESPHome-Flasher
- Sélectionnez le port COM
- Sélectionnez le fichier .bin
- Cliquez sur Flash ESP (vous devrez peut-être mettre votre appareil en mode téléchargement)
ESPHome-Flasher
3) Panneau web
- Connectez votre mobile/ordinateur portable/ordinateur à ce Wi-Fi :
SSID : ECRF
Mot de passe : 123456789
4) Firmware Rolljam
Téléchargez et flashez le firmware Rolljam sur votre second appareil.
- Installez le .bin via OTA
- ou -->
- Téléchargez et exécutez ESPHome-Flasher
- Sélectionnez le port COM
- Sélectionnez le fichier .bin
- Cliquez sur Flash ESP (vous devrez peut-être mettre votre appareil en mode téléchargement)
ESPHome-Flasher
Le premier appareil doit être allumé et connecté au réseau ECRF par défaut. (SSID : ECRF | Mot de passe : 123456789)
-
Branchez votre second appareil à votre ordinateur et récupérez l'adresse IP depuis le moniteur série. (Débit en bauds : 38400)
-
Accédez au panneau web EvilCrowRF et définissez l'adresse IP du second appareil. (ECRF Settings -> Jammer Device -> Local IP Address)
-
Vous pouvez maintenant lancer une attaque rolljam.
Fonctionnalités
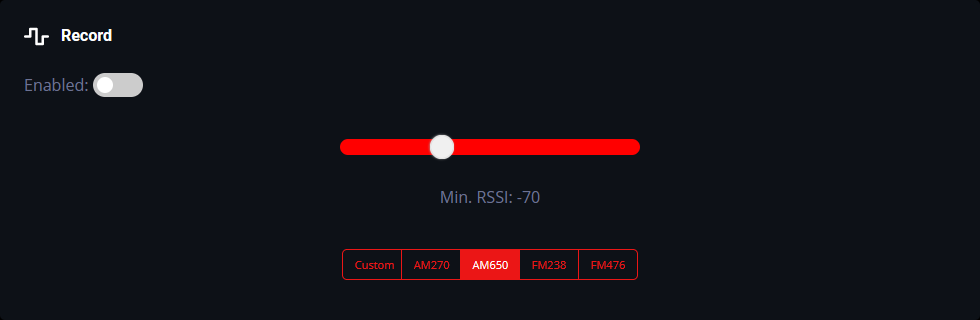
1) Enregistrer
Vous avez le choix d'utiliser les préréglages existants :
- Custom ( Paramètres CC1101 personnalisés )
- AM270 ( Modulation : ASK/OOK | Bande passante : 270.83 kHz )
- AM650 ( Modulation : ASK/OOK | Bande passante : 650.00 kHz )
- FM238 ( Modulation : 2FSK | Bande passante : 270.83 kHz | Déviation : 2.38 kHz )
- FM4768 ( Modulation : 2FSK | Bande passante : 270.83 kHz | Déviation : 47.61 kHz )
Vous pouvez ajuster le RSSI minimum.
 Format du signal reçu :
- Données RAW avec nombre d'échantillons :
- -1004 370 -424 404 -389 405 -389 403 -421 374 -420 373 -388 406 -421 408 -389 409 -386 409 | Échantillon : 20
- Binaire avec nombre de symboles :
- 1001001001001001001101101101101101001101101001001001001001101101001101101101101101101001101101001 | Symbole : 398