

jaeles
 jaeles-project/jaeles
Le couteau suisse pour les tests automatisés d'applications Web
vulnerability-scannersweb-vulnerability-scannersdynamic-code-analysis+2
2.4k
jaeles-project/jaelesLe couteau suisse pour les tests automatisés d'applications Web
 netspi/autodirbuster
Exécute et sauvegarde automatiquement des scans ffuf pour plusieurs IPs
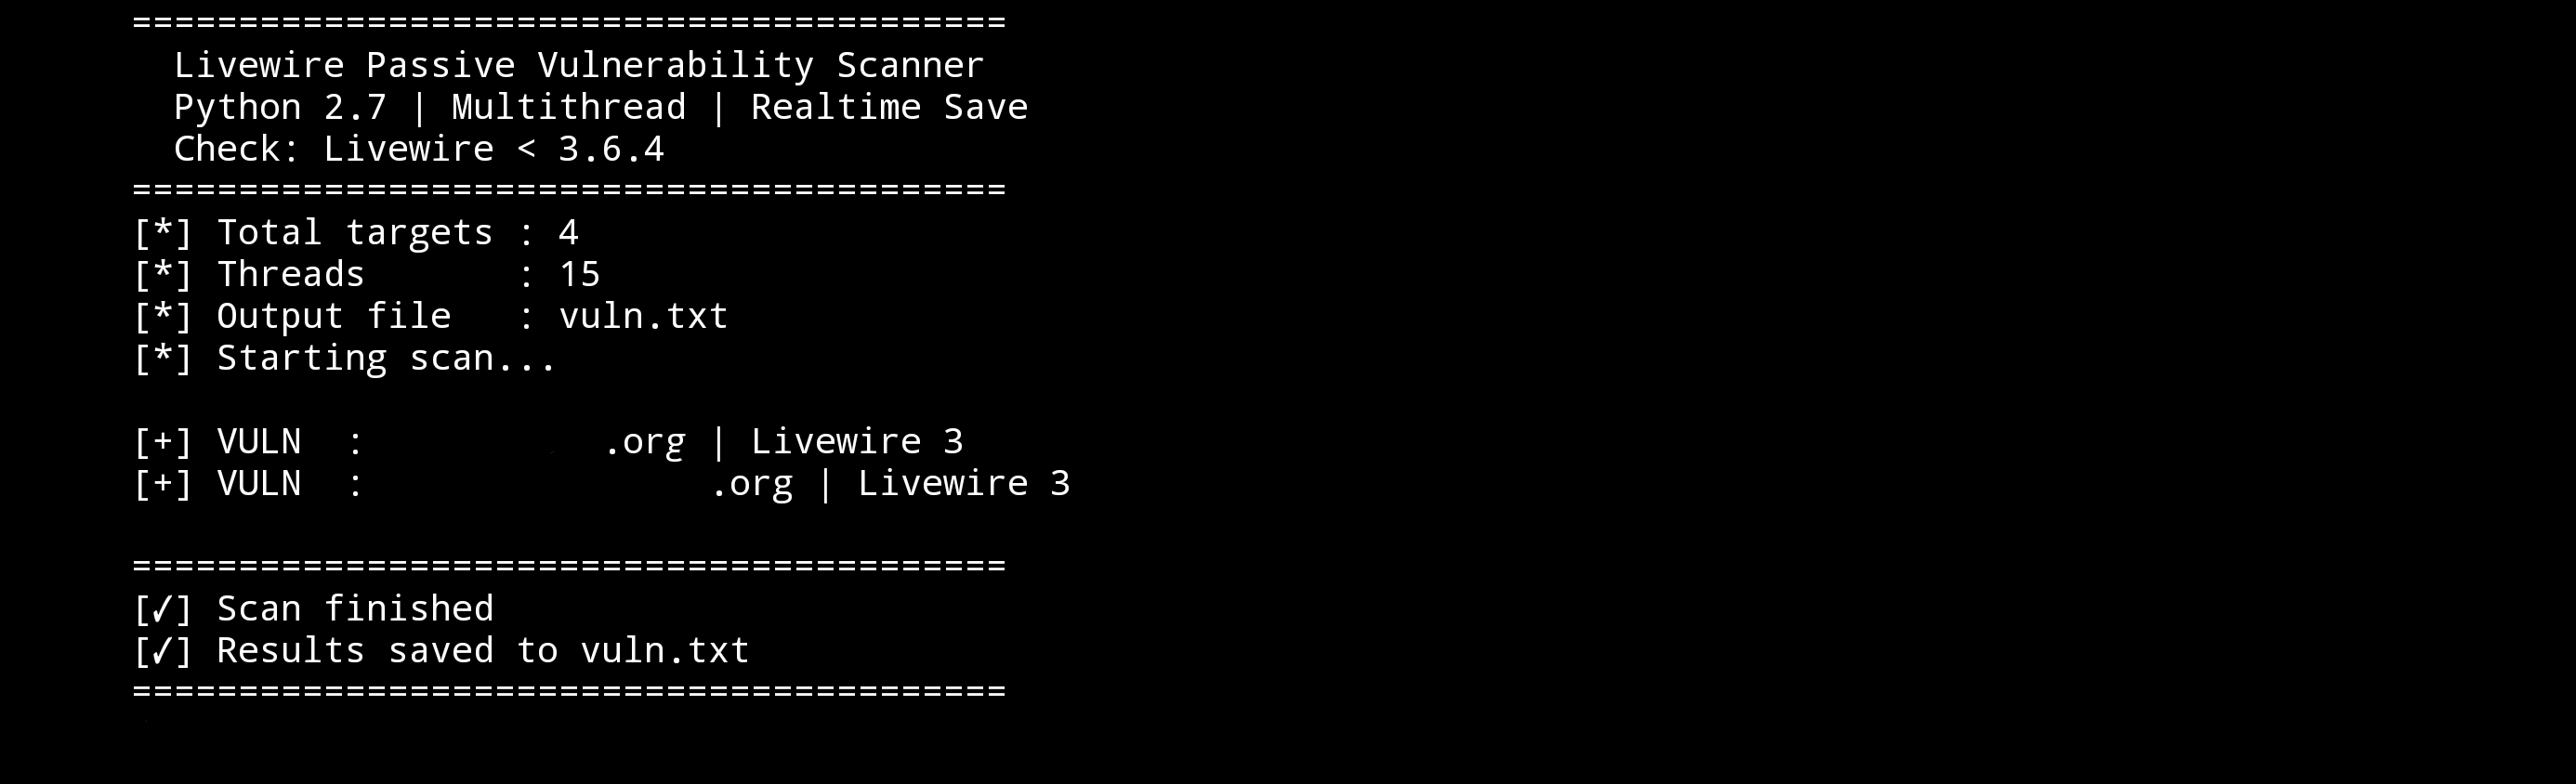 jenderal92/livewire-vuln-scanner
Scanner simple pour détecter les installations Livewire vulnérables.
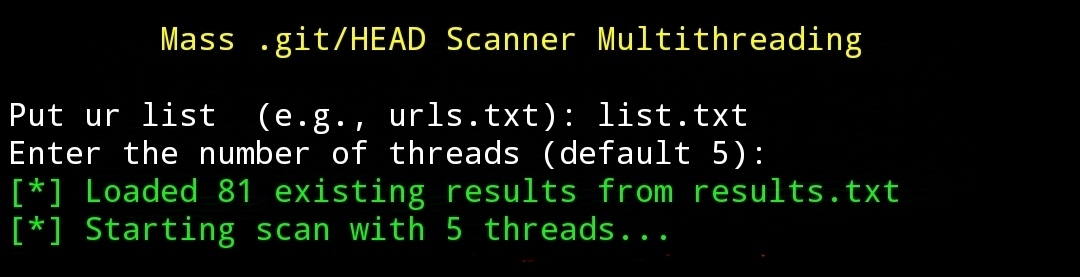 jenderal92/git-scan
Cet outil est conçu pour analyser et identifier si un site web possède un répertoire ".git" exposé, qui peut contenir des informations sensibles…
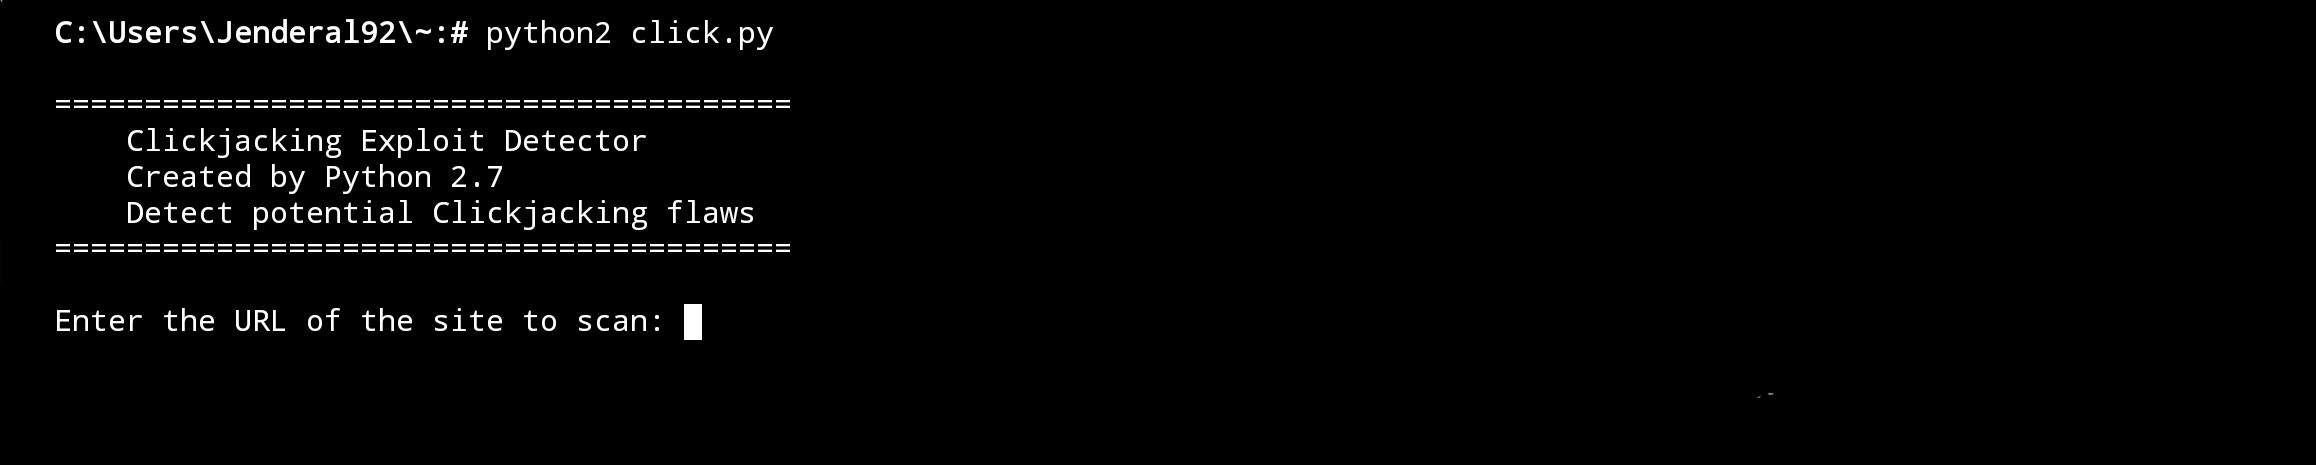 jenderal92/clickjacking-exploit-detector
Le Clickjacking Exploit Detector utilise des techniques de scan de pages web pour identifier les vulnérabilités potentielles et fournir une analyse…
 dolevf/graphw00f
Outil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
 capture0x/xss-loader
Générateur de Payload Xss ~ Scanner Xss ~ Dork Finder Xss
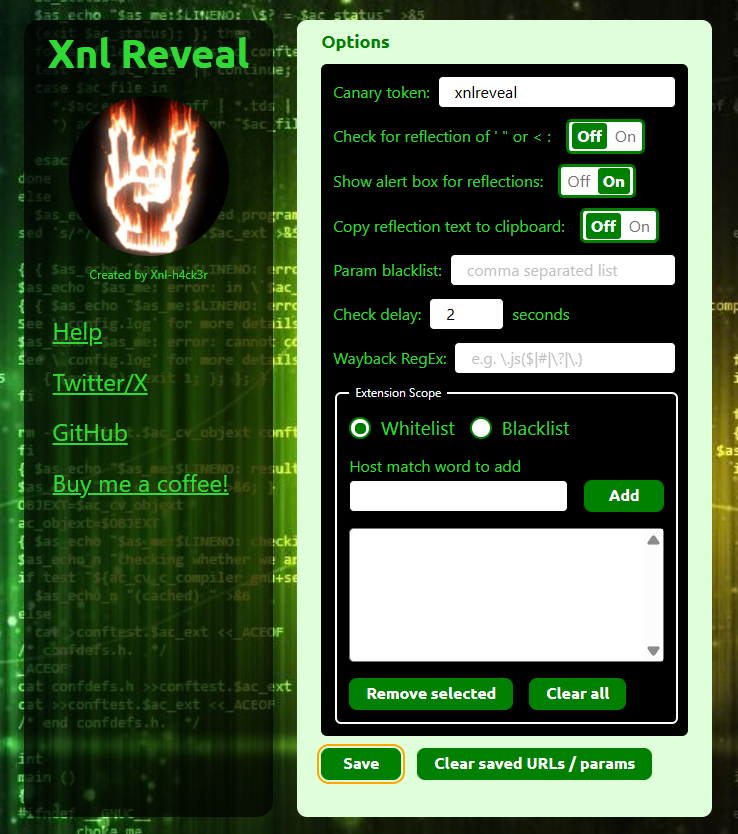 xnl-h4ck3r/xnlreveal
Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…
 arachni/arachni
Framework de scanneur de sécurité d'applications Web
 enablesecurity/wafw00f
Outil automatisé de reconnaissance de pare-feu applicatifs web qui identifie et détecte plus de 200 produits WAF en analysant les réponses HTTP à des…
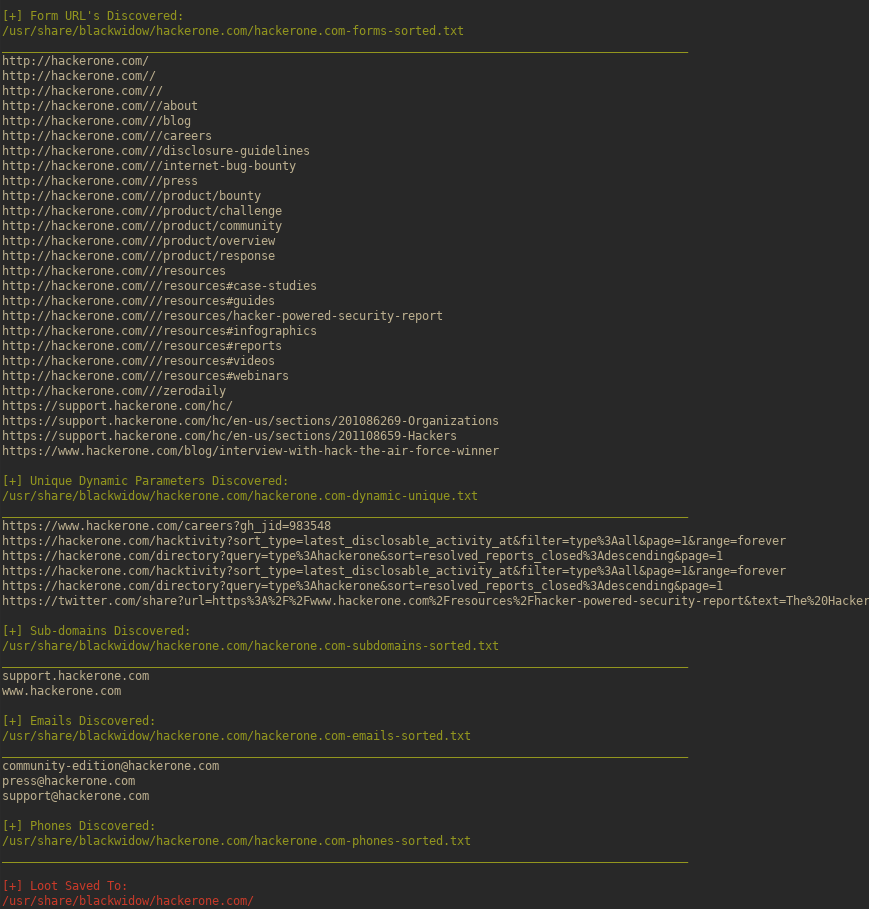 1n3/blackwidow
Une application web scanner basée sur Python pour collecter des OSINT et fuzzer les vulnérabilités OWASP sur un site cible.
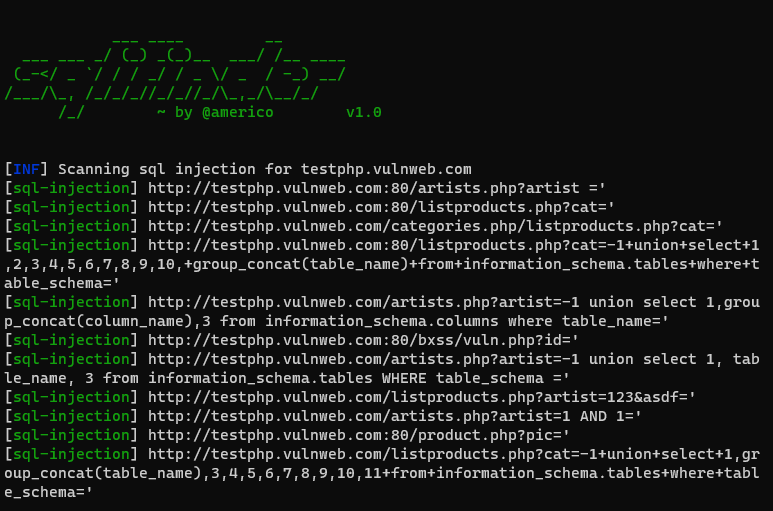 americo/sqlifinder
Scanner de vulnérabilités d'injection SQL réalisé avec Python
 erev0s/vampi
API REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.
 urbanadventurer/whatweb
Scanner web de nouvelle génération
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 cappricio-securities/crlfi-scanner
CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…