wordpress-cve-scanner

Analysez votre cœur WordPress, vos thèmes et vos extensions à la recherche de CVE connues depuis la ligne de commande. Open source, auditable,…

Analysez votre cœur WordPress, vos thèmes et vos extensions à la recherche de CVE connues depuis la ligne de commande. Open source, auditable,…

Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.

Outil automatique d'injection SQL et de prise de contrôle de base de données

Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.

Scanner CLI qui détecte les clés API, jetons et identifiants divulgués dans les arborescences de code source et les applications web déployées, avec…

Offline cyber security agent for your apps and AI coding tools. Open R&D: measured in public, improved every release.

Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.

Plateforme de pentest en libre-service qui ne scanne que les domaines dont la propriété est prouvée, et revérifie cette preuve au moment du scan.…

Pipeline de gestion de la surface d'attaque externe piloté par l'IA : 28 modules pour la reconnaissance, l'énumération de sous-domaines/DNS,…

Plateforme OWASP de reconnaissance web et de découverte de répertoires

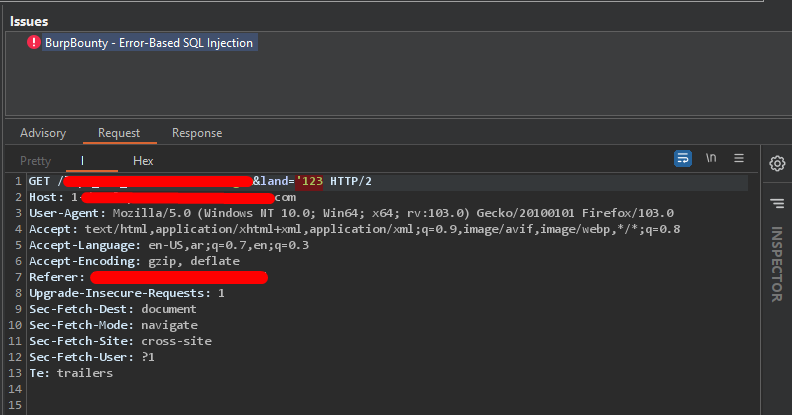
Script Python simple accompagné d'un profil BurpBouty qui vous aide à détecter l'injection SQL "basée sur les erreurs" en envoyant plusieurs requêtes…

Framework d'automatisation de bug bounty et scanner de vulnérabilités web modulaire avec moteurs de détection intégrés XSS, SSTI, SSRF et Firebase.…

Scanner de sécurité WordPress qui détecte les vulnérabilités, énumère les plugins/thèmes/utilisateurs et vérifie les mots de passe faibles. S'intègre…

Framework de reconnaissance OSINT et de sécurité de domaine exécutant 26 modules parallèles pour le DNS, les ports, les sous-domaines, les…

Scanner de chemins web

Egyscan Le meilleur scanner de vulnérabilités web; c'est une centrale de sécurité polyvalente conçue pour renforcer vos applications web contre les…

🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap dans une seule CLI · 25 modules · session SQLite · TUI · REST API · pipx install

Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.