

HUNT
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+3
2.3k
bugcrowd/huntSignale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
 mindpatch/scant3r
Framework d'automatisation de bug bounty et scanner de vulnérabilités web modulaire avec moteurs de détection intégrés XSS, SSTI, SSRF et Firebase.…
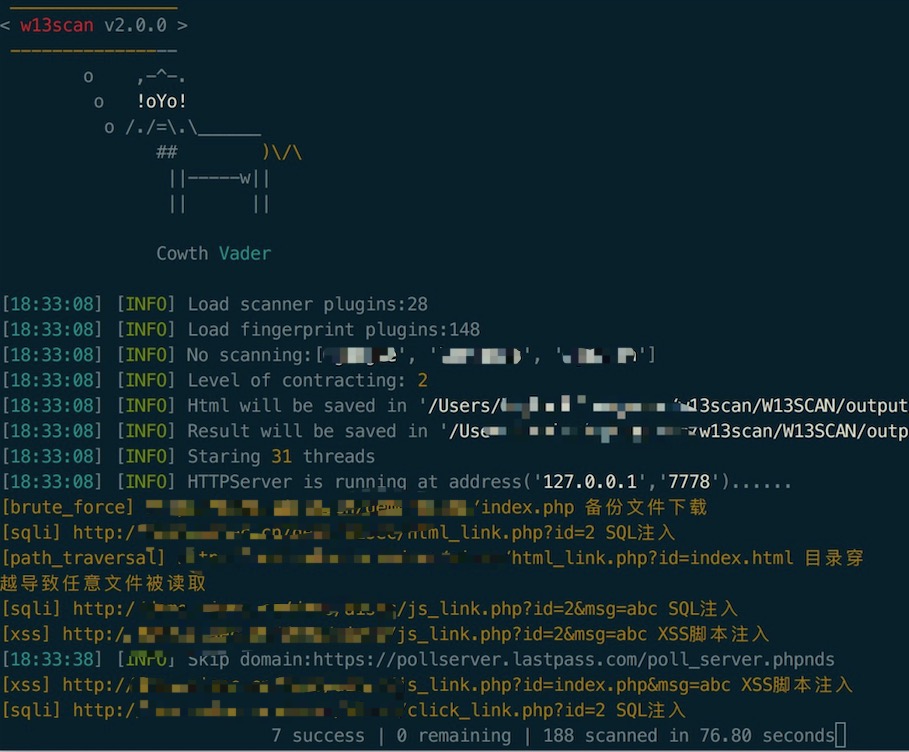 w-digital-scanner/w13scan
Scanner de vulnérabilités web passif et actif avec détection basée sur des plugins pour XSS, injection SQL, injection de commandes et divulgation de…
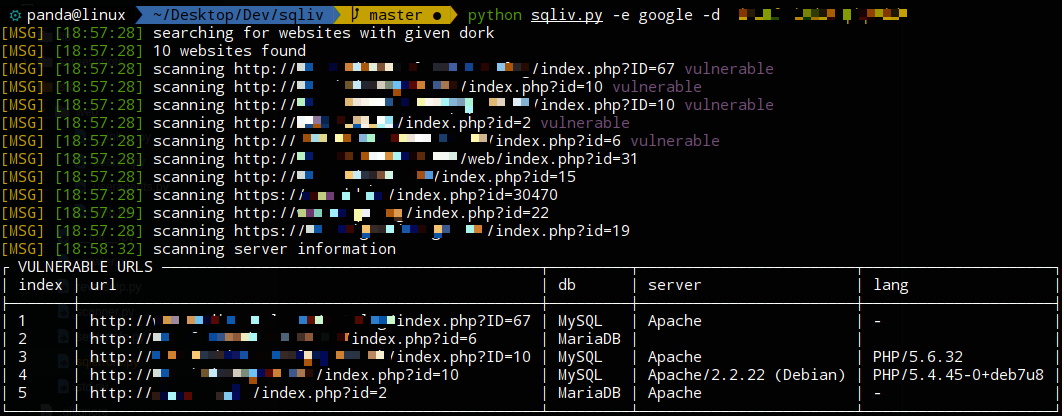 the-robot/sqliv
scanner massif de vulnérabilités d'injection SQL
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 dolevf/graphql-cop
Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
 fcavallarin/htcap
htcap est un scanner d'applications web capable d'explorer récursivement les applications monopages (SPA) en interceptant les appels AJAX et les…
 stanislav-web/opendoor
Plateforme OWASP de reconnaissance web et de découverte de répertoires
 abacus-group-rto/legion
Legion est un outil open source de test de pénétration réseau, facile à utiliser, super-extensible et semi-automatisé, qui aide à la découverte, la…
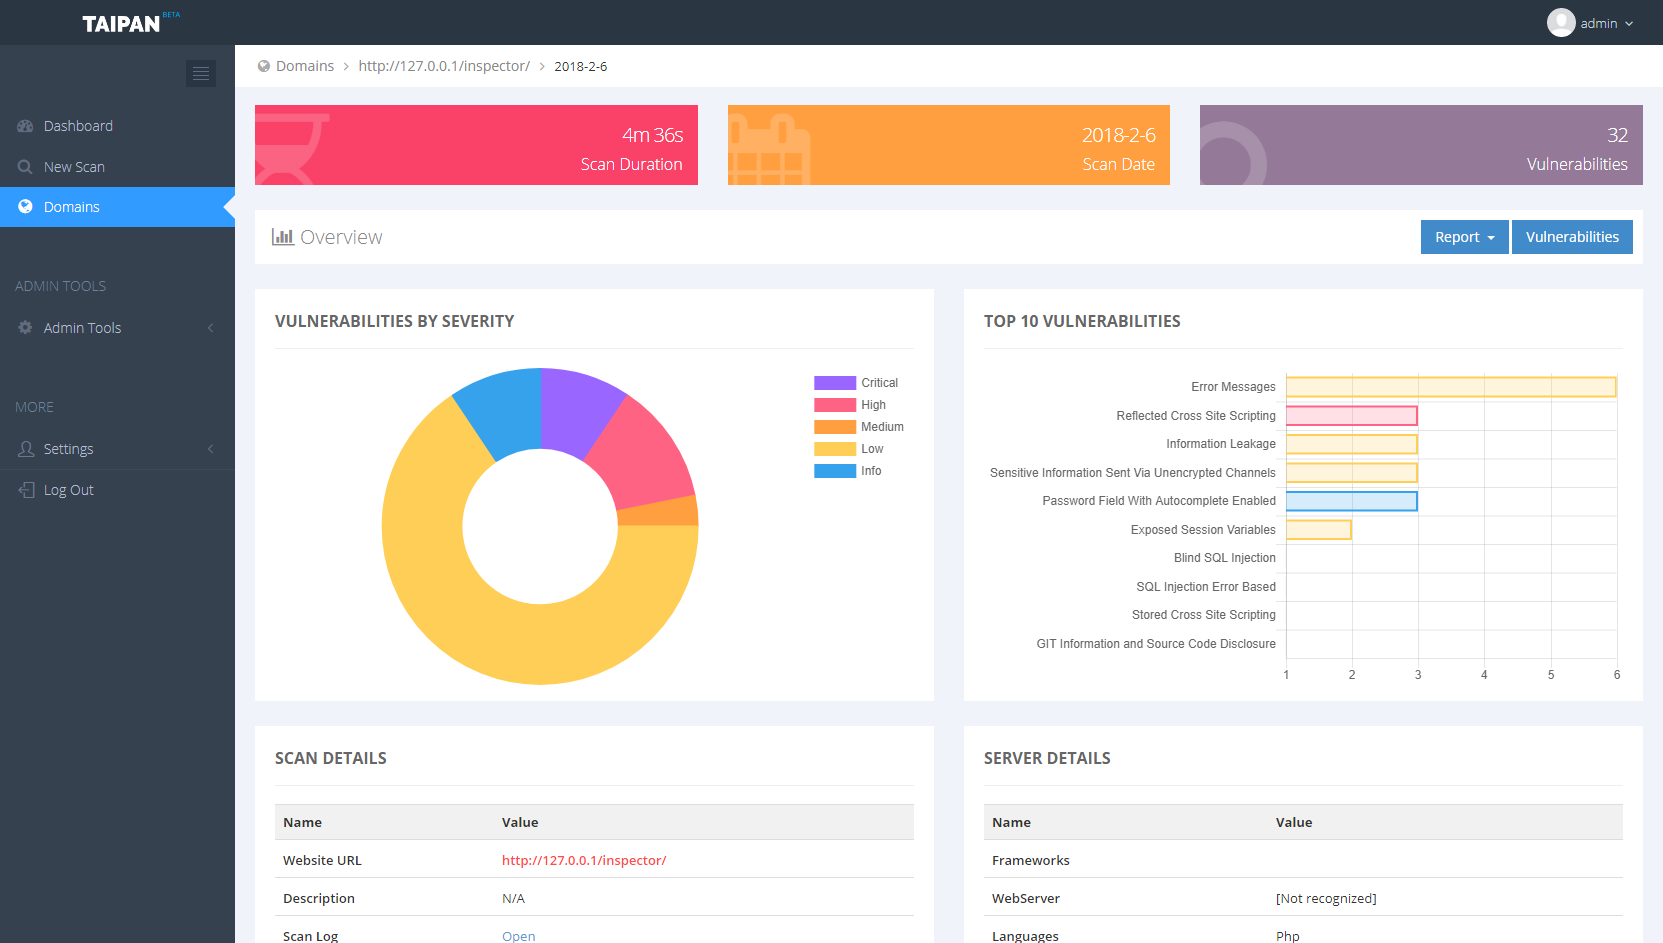 enkomio/taipan
Scanner de vulnérabilités d'applications Web
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 cappricio-securities/crlfi
Il s'agit d'un outil utilisé par plusieurs chercheurs en sécurité pour détecter les failles d'injection de retour chariot et de saut de ligne.
 lwzsoviet/noxss
Scanner xss plus rapide,supporte reflected-xss et dom-xss
 hahwul/smugglex
Scanner de contrebande de requêtes HTTP propulsé par Rust.
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.
 fgeek/pyfiscan
Scanneur gratuit de vulnérabilités et de versions d'applications web
 ekultek/pybelt
La ceinture à outils du hacker
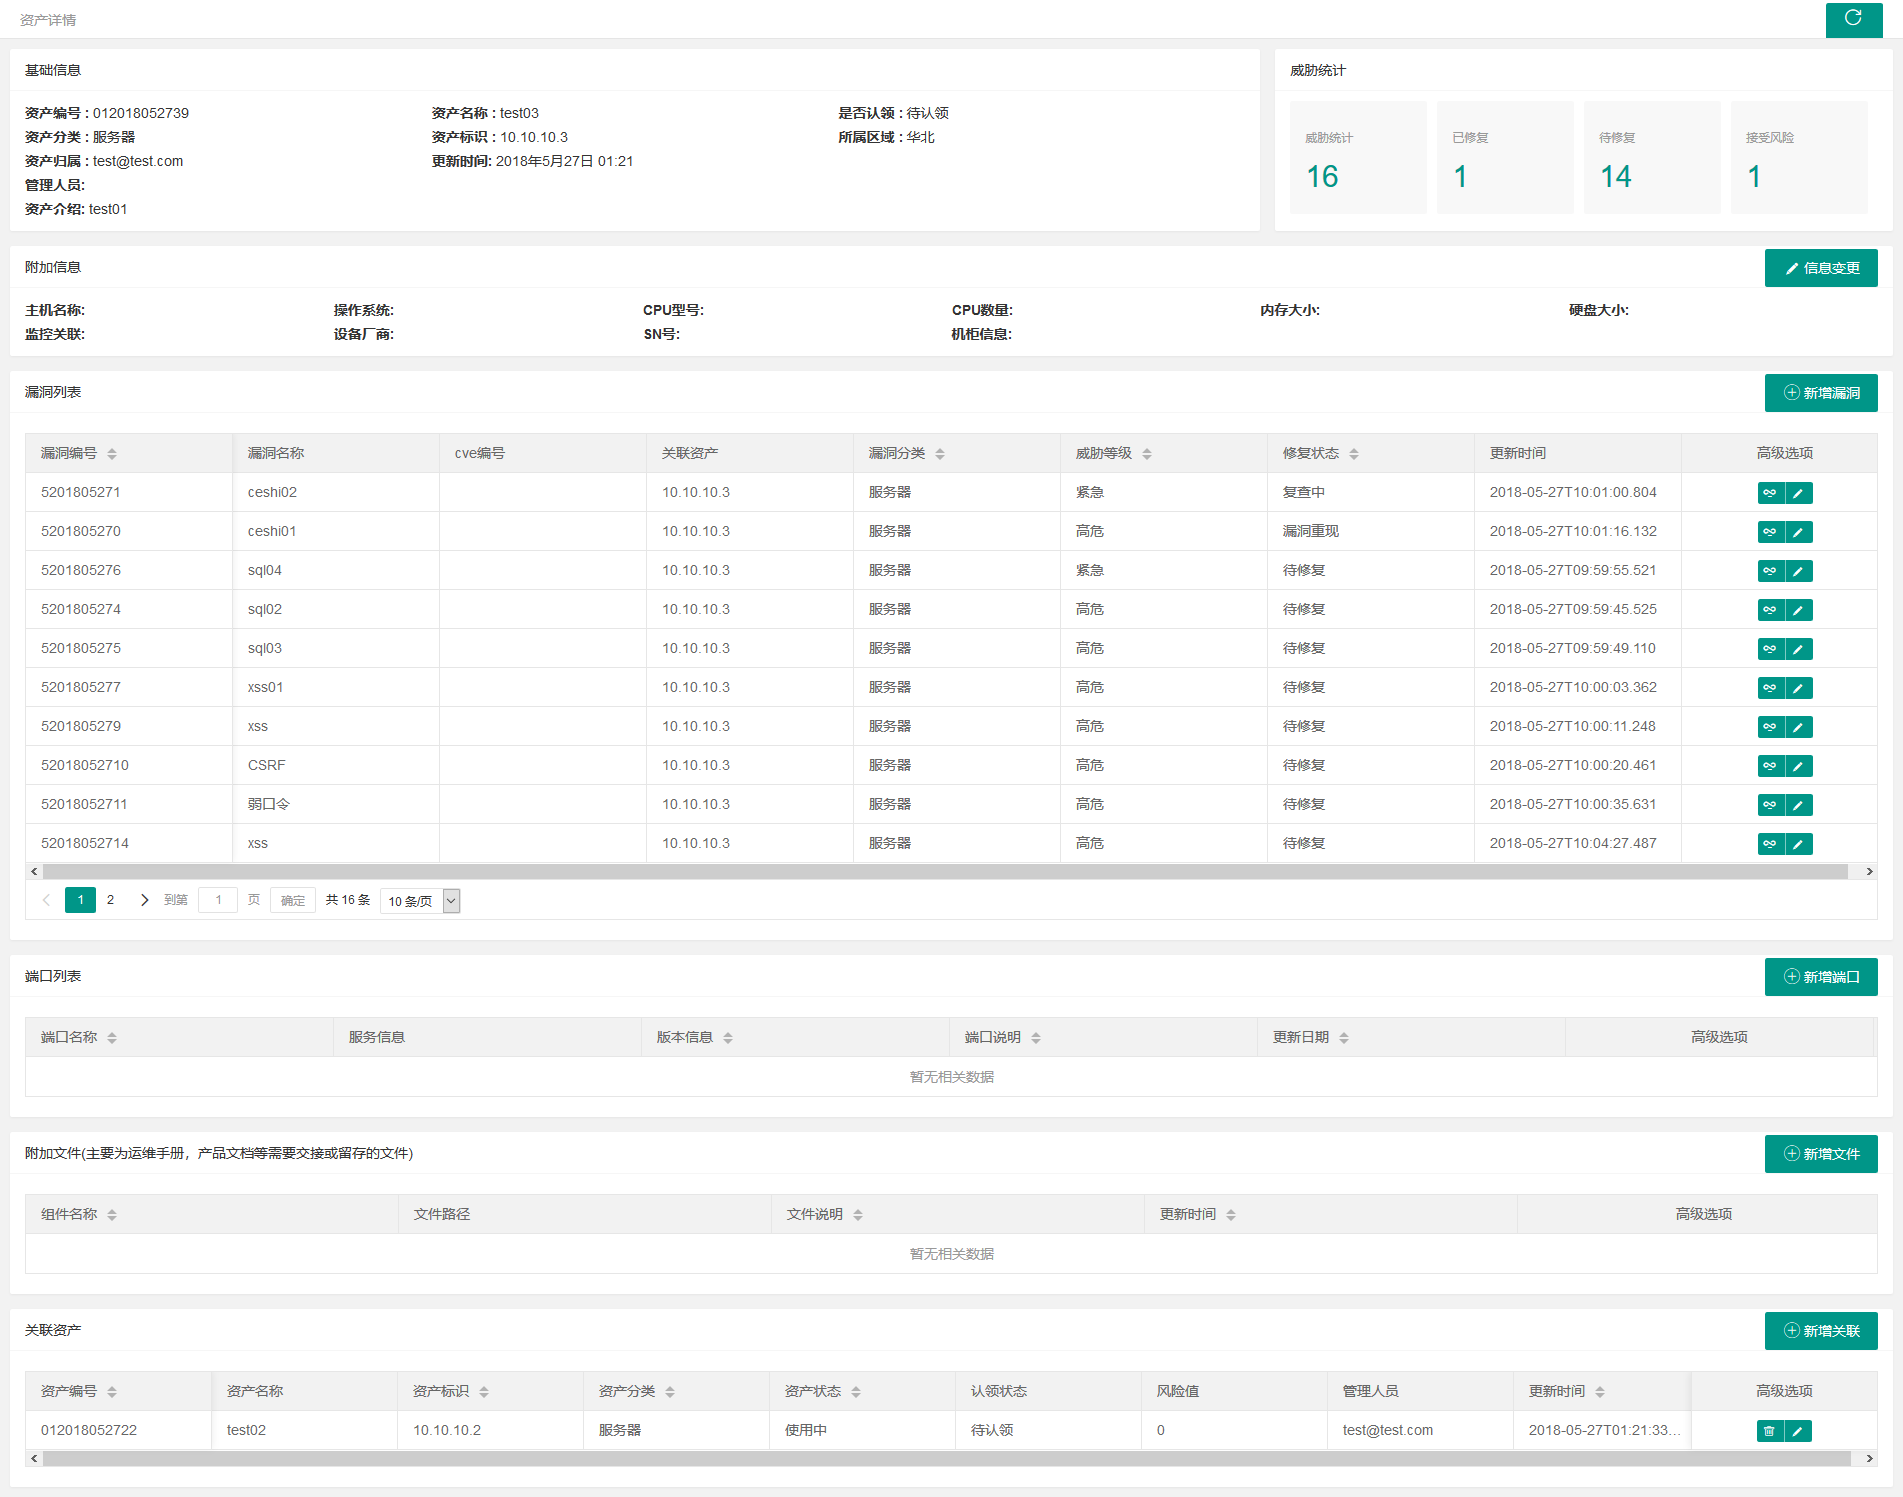 we1h0/securitymanageframwork
Security Manage Framwork est une plateforme de gestion de sécurité pour le réseau d'entreprise, qui inclut des modules de gestion des actifs, des…