

reverse-shell-generator
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
payload-generationexploitationshellcode+6
4.0k
0dayctf/reverse-shell-generatorGénérateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
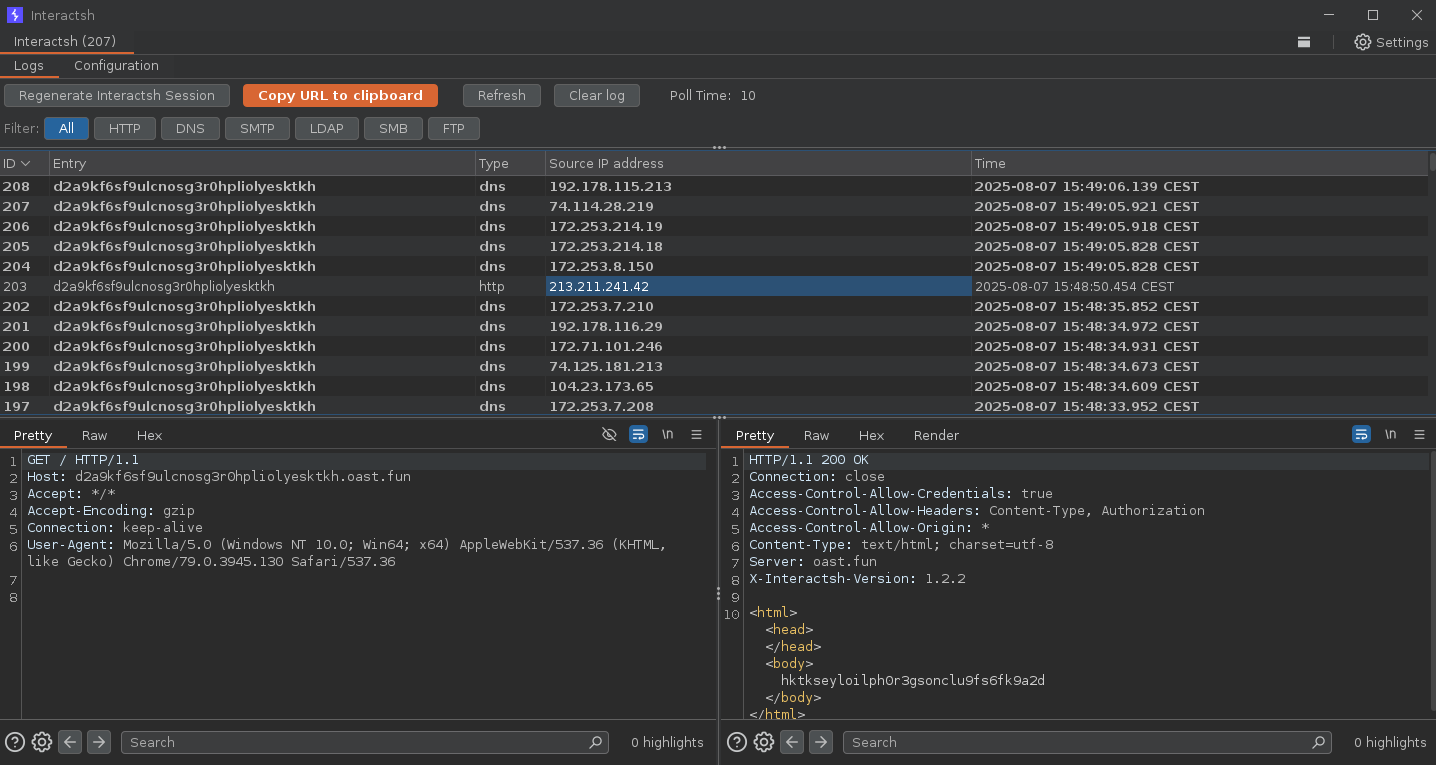 projectdiscovery/interactsh
Un serveur de collecte d'interactions OOB et une bibliothèque cliente
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 sooryathejas/metatron
Assistant de test de pénétration alimenté par IA utilisant un LLM local sur linux (Parrot OS)
 1n3/intruderpayloads
Une collection de payloads Burpsuite Intruder, payloads BurpBounty, fuzz lists, uploads de fichiers malveillants, ainsi que des méthodologies et…
 foospidy/payloads
Git All the Payloads! Une collection de charges utiles d'attaque web.
 squid-cache/squid
Squid Web Proxy Cache - Code source
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 firmianay/ctf-all-in-one
Guide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une…
 divinelabio/argus
La boîte à outils ultime de collecte d'informations
 coreruleset/coreruleset
Ensemble de règles génériques de détection d'attaques pour les pare-feux d'applications web, protégeant contre le Top Ten OWASP et les vulnérabilités…
 jasonxtn/argus
La boîte à outils ultime pour la collecte d'informations
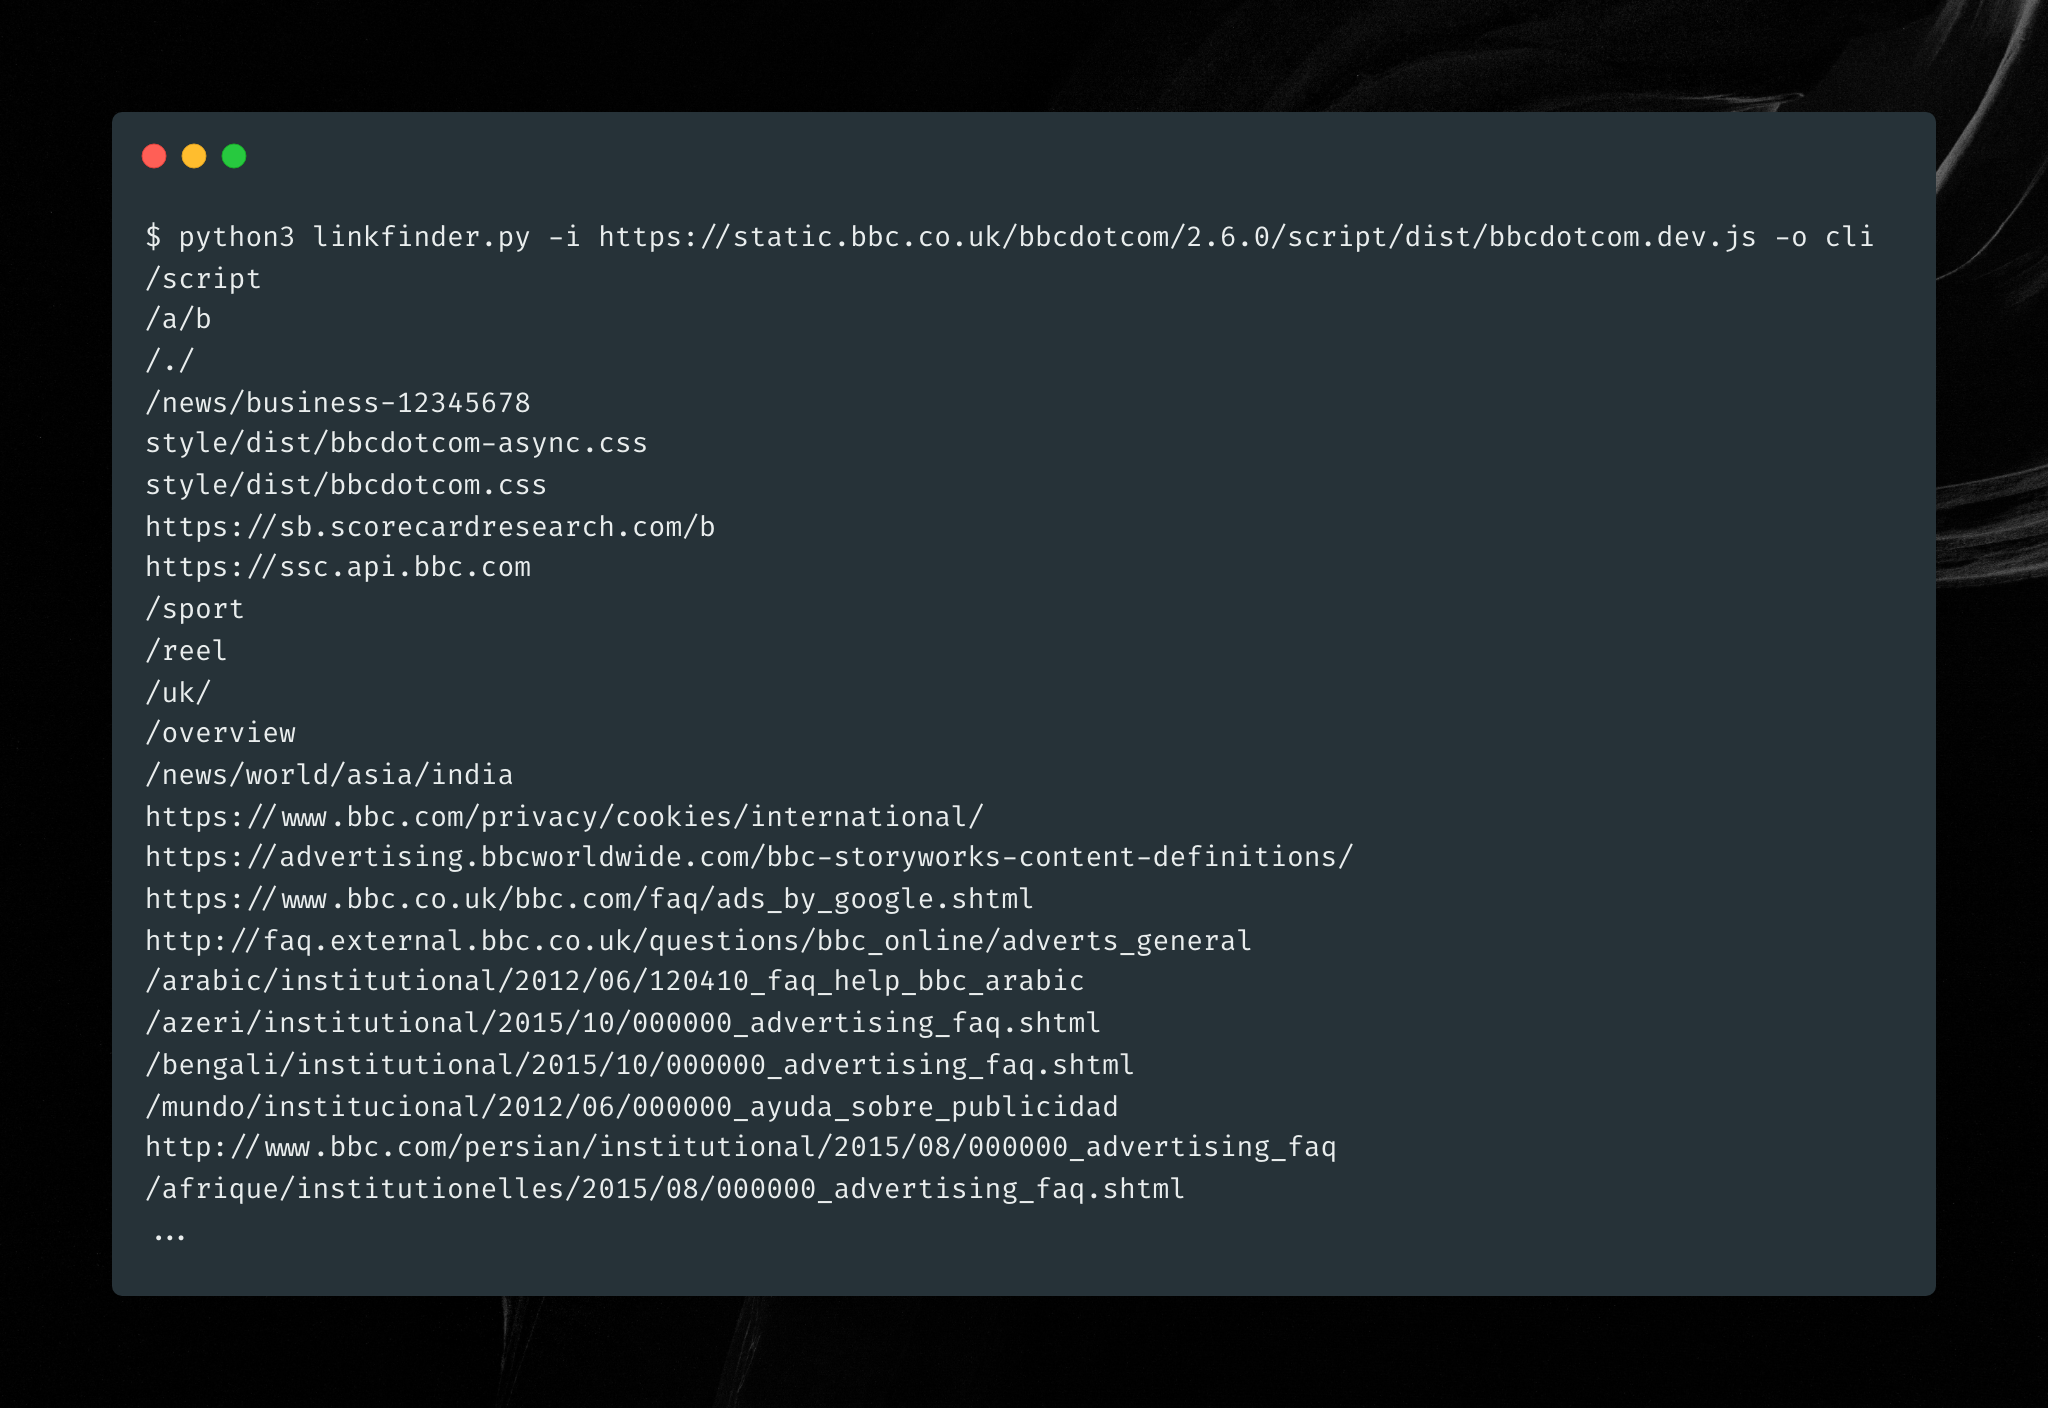 gerbenjavado/linkfinder
Un script Python qui trouve des points de terminaison dans des fichiers JavaScript.
 urbanadventurer/whatweb
Scanner web de nouvelle génération
 retirejs/retire.js
scanner détectant l'utilisation de bibliothèques JavaScript présentant des vulnérabilités connues. Peut également générer un SBOM des bibliothèques…
 lirantal/awesome-nodejs-security
Répertoire organisé d'outils de sécurité Node.js, d'analyseurs statiques, de scanners de vulnérabilités et de ressources pédagogiques couvrant…
 cyberstrikeus/cyberstrike
Agent IA autonome de red team pour les tests d'intrusion avec 13+ agents spécialisés, 120+ cas de test OWASP et intégration MITRE ATT&CK. Prend en…