
tetsuo-pulse
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
packet-sniffing-analysisencryption-decryption-toolsweb-security+6
72
7etsuo/tetsuo-pulseTetsuo Socket Library

 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 tripwire/openssl-ccs-inject-test
Ce script est conçu pour la détection de serveurs vulnérables (CVE-2014-0224.) dans une large gamme de configurations. Il tente de négocier en…
 arpeetrathii/50-days-of-sqli
Apprendre et chasser les bugs d'injection SQL pendant 50 jours consécutifs
 doyensec/ajpfuzzer
Un fuzzer en ligne de commande pour le protocole Apache JServ (ajp13)
 4auvar/vulnnodeapp
Application web Node.js volontairement vulnérable pour s'entraîner à exploiter les vulnérabilités d'injection SQL, XSS, IDOR, d'injection de…
 alex-w-developer/getblocked
Extension Chrome MV3 légère, uniquement locale, pour réduire le suivi web tiers courant.
 chrismaddalena/cooper
Un outil Python pour ingérer du HTML et produire du code source HTML adapté aux campagnes de phishing.
 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
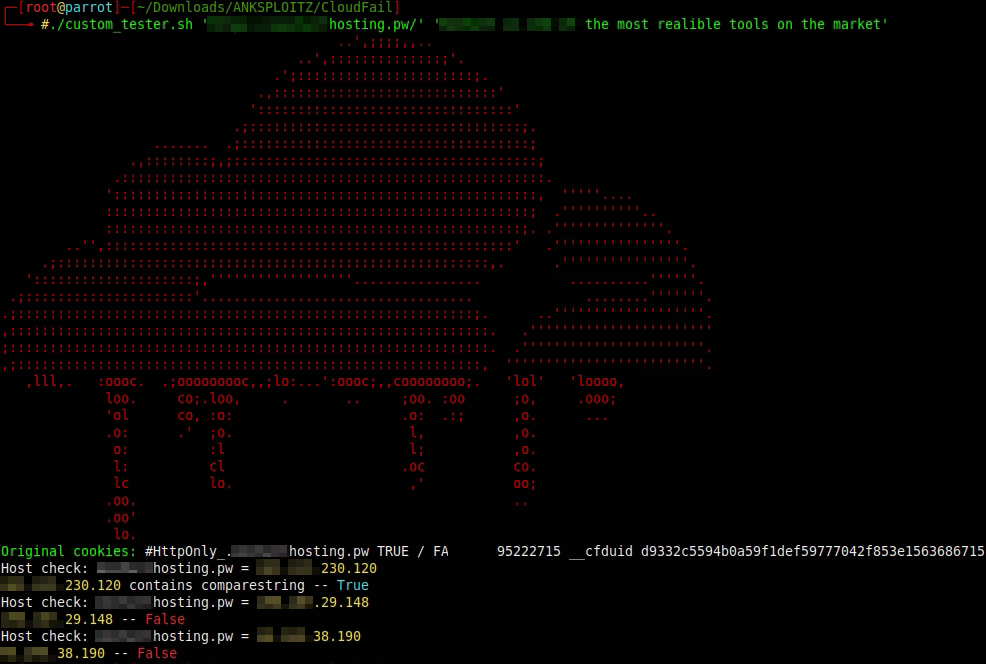 ank1036official/cloudcheck
Vérifie à l'aide d'une chaîne de test si un contournement DNS de Cloudflare est possible en utilisant CloudFail.
 g4lb1t/pstf2
Framework d'empreinte d'outils de sécurité passifs
 rbidou/pyrasp
Protection d'exécution des applications pour les serveurs web Python, les fonctions serverless et les serveurs MCP, détectant les attaques,…
 cosmic-zip/witchcraft
WITCHCRAFT est une boîte à outils cyberdeck conçue pour les runners qui plongent au cœur de la matrice. C’est votre rig polyvalent pour le ghosting…
 jigerjain/interview_tips
Résumé des questions d'entretien en cybersécurité que j'ai rencontrées, j'espère que cela vous aidera
 elandio-com/sharemylogin
Partage d'identifiants à connaissance zéro
 irsdl/burpsuitesharpenerex
Cette extension améliore Burp Suite en ajoutant plusieurs fonctionnalités d'interface et fonctionnelles, la rendant plus conviviale.
 lc/cspparse
Un outil pour évaluer les politiques de sécurité de contenu.