Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
GetBlocked — Extension Chrome MV3 légère, uniquement locale, pour réduire le suivi web tiers courant. | Kitploit

Outils/GitHubGitHub/alex-w-developer/getblocked
Outils DéfensifsSécurité WebProtection de la Vie PrivéeApprentissage et ÉducationRessources Organisées
GitHubalex-w-developer/getblocked

GetBlocked

Extension Chrome MV3 légère, uniquement locale, pour réduire le suivi web tiers courant.
Voir le dépôt
23635il y a 1 moisVérifié par Kitploit
Partager

Logo de GetBlocked!

GetBlocked!

Des pages plus propres. Moins de traqueurs. Uniquement en local.

GetBlocked! est une extension Chrome légère et purement locale qui aide à réduire le suivi courant des sites tiers en bloquant les requêtes de traqueurs connus, en nettoyant les liens de suivi et en expliquant les tentatives de suivi. Un mode leurre expérimental optionnel peut au contraire laisser passer les requêtes de traqueurs connus tout en remplaçant les identifiants analytiques pris en charge par un profil de session de navigateur factice unique et cohérent.

Il est conçu comme un petit projet Manifest V3 inspectable, destiné aux personnes qui souhaitent un outil de confidentialité convivial et aux contributeurs qui veulent proposer rapidement des pull requests utiles.

Ce que fait GetBlocked!

  • Bloque une liste de départ sélectionnée de domaines de traqueurs tiers connus à l'aide de declarativeNetRequest de Chrome.
  • Nettoie les paramètres d'URL de suivi courants tels que utm_source, fbclid, gclid, dclid, mc_cid et autres identifiants de campagne similaires.
  • Préserve les paramètres génériques ref utilisés par les invitations, les parrainages et le routage des applications.
  • Détecte les tentatives de suivi visibles telles que les pixels, les scripts suspects, les iframes de suivi et les liens de suivi.
  • Affiche un rapport compact dans le popup avec :
    • Estimation des ressources de traqueurs sur cette page
    • Leurres sur cette page
    • Liens de suivi nettoyés
    • Tentatives de suivi visibles détectées
    • Catégories détectées
  • Conserve les données du rapport en local dans chrome.storage.local.
  • Enregistre localement la préférence du mode leurre et ne conserve le profil factice généré que dans chrome.storage.session.

GetBlocked! en action

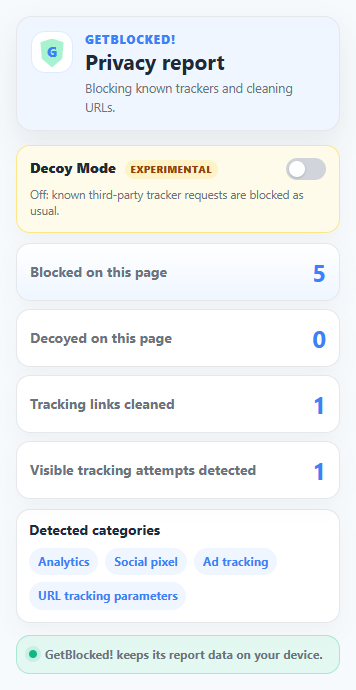
Aperçu du popup de l'extension

Popup de GetBlocked! affichant le mode de blocage normal, les compteurs de la page et les catégories de traqueurs détectées

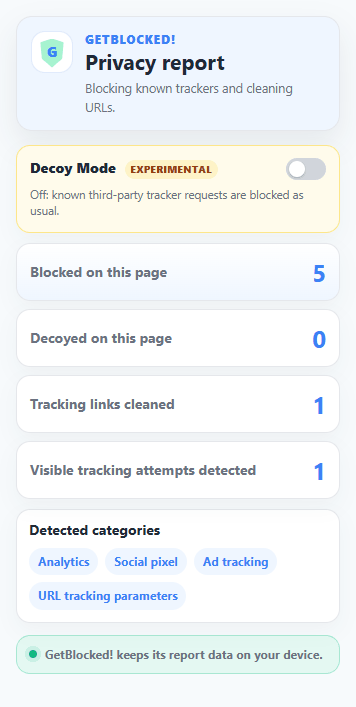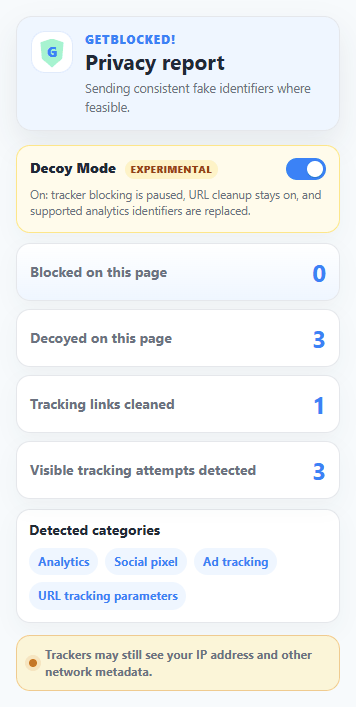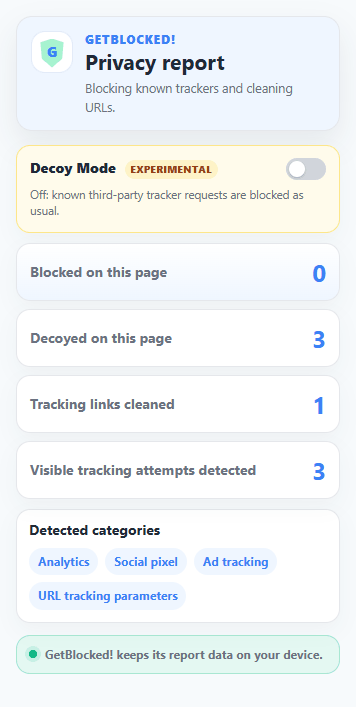
Modes normal et leurre

Popup de GetBlocked! basculant entre le blocage normal et le mode leurre expérimental

Ce que GetBlocked! peut bloquer

GetBlocked! bloque une liste de départ sélectionnée de domaines de traqueurs tiers connus et de paramètres d'URL de suivi.

La couverture actuelle comprend :

  • Traqueurs analytiques
  • Traqueurs publicitaires et de reciblage
  • Pixels de réseaux sociaux
  • Outils de relecture de session et de cartes de chaleur
  • Traqueurs d'affiliation et d'attribution
  • Traqueurs de marketing par e-mail
  • Paramètres d'URL de suivi

La liste de traqueurs est volontairement prudente. Les règles sont limitées aux requêtes tierces afin de réduire les dysfonctionnements des sites web.

Lorsque le mode leurre expérimental est activé, la règle principale de blocage des traqueurs est désactivée, mais le nettoyage des paramètres de suivi reste actif. Les appels fetch, XMLHttpRequest et navigator.sendBeacon au niveau de la page vers des domaines du même catalogue sont interceptés lorsque cela est possible.

Ce que GetBlocked! ne peut pas faire

  • Il ne bloque pas tous les traqueurs.
  • Il ne rend pas les utilisateurs anonymes.
  • Il n'empêche pas le suivi après la connexion à un compte.
  • Il n'arrête pas le suivi côté serveur.
  • Il n'empêche pas entièrement les techniques avancées de fingerprinting.
  • Il n'est pas destiné à remplacer les bloqueurs de publicités complets.
  • Le mode leurre ne peut pas masquer une adresse IP, les métadonnées TLS/réseau, l'empreinte du navigateur ou les identifiants ajoutés en dehors des formats de requête pris en charge.
  • Le mode leurre ne peut pas réécrire les pixels d'image, les scripts, les formulaires, les WebSockets ou les requêtes qui commencent avant que sa configuration de session ne soit disponible.

Mode leurre expérimental

Le mode leurre est désactivé par défaut. Utilisez la bascule Expérimental clairement identifiée dans le popup pour l'activer. Il s'applique à tous les sites web : l'activer depuis le popup d'un site suspend le blocage des traqueurs du catalogue partout, y compris dans les autres onglets. Le nettoyage des URL reste actif. Désactivez-le depuis le popup de n'importe quel site pour rétablir le blocage partout ; la préférence globale reste enregistrée après le redémarrage du navigateur.

Lorsqu'il est activé :

  • La règle statique 1, le bloqueur de traqueurs tiers basé sur le catalogue, est désactivée.
  • La règle statique 1000, le nettoyage des paramètres de suivi pour la navigation de premier niveau, reste activée.
  • Les requêtes de traqueurs connus effectuées avec fetch, XMLHttpRequest et navigator.sendBeacon sont inspectées dans le monde JavaScript principal de la page.
  • Les identifiants analytiques courants et les champs de profil, y compris les identifiants anonymes, client, utilisateur, appareil et session ainsi que les champs email/nom/téléphone pris en charge, sont remplacés lorsque leur format de requête est pris en charge.
  • Un profil factice cohérent est réutilisé entre les onglets pour la session actuelle du navigateur/de l'extension. Il est supprimé lorsque Chrome redémarre ou que l'extension est rechargée, désactivée ou mise à jour.
  • Une requête n'est comptée comme leurrée que lorsqu'au moins un champ pris en charge est réellement remplacé.

Le mode leurre ne crée pas de requêtes et ne modifie jamais les noms d'événements, les types d'événements, l'ordre ou les identifiants de transaction, les produits, les prix, les montants, les devises, les conversions, les achats ou les champs de clic publicitaire. Les événements transactionnels existants ne sont ni inventés ni reclassés. Étant donné que les requêtes de traqueurs sont autorisées à atteindre leurs destinations, ces services peuvent toujours observer l'adresse IP de l'utilisateur et d'autres métadonnées réseau. Voir Détails du mode leurre.

En quoi GetBlocked! est différent

GetBlocked! est :

  • Léger : petit ensemble de règles, popup simple, minimum de composants mobiles.
  • Local uniquement : aucune analytique externe, télémétrie ou journalisation distante.
  • Open source : les règles, le popup et les scripts de génération sont inspectables.
  • Éducatif : les catégories et la formulation sont conçues pour expliquer clairement le suivi courant.
  • Adapté aux débutants : de petites PR peuvent améliorer le catalogue de traqueurs, la documentation, les tests ou l'interface.
  • Pas un remplacement des bloqueurs de publicités complets : il se concentre sur les traqueurs courants et des explications claires.

Pourquoi toutes les données restent locales

GetBlocked! n'envoie aucune donnée de navigation à un serveur. L'extension utilise :

  • declarativeNetRequest pour le blocage des requêtes géré localement par Chrome.
  • chrome.storage.local pour les données de rapport de page.
  • chrome.storage.session pour le profil factice en mémoire du mode leurre.
  • Un content script qui analyse localement la page actuelle à la recherche de signaux de suivi visibles.

Il n'y a pas d'analytique appartenant à l'extension, de points de terminaison de télémétrie, de journaux distants ou de ressources distantes intégrées. En mode leurre, les requêtes de traqueurs existantes de la page sont intentionnellement autorisées à passer avec les identifiants pris en charge remplacés ; GetBlocked! n'initie pas de requêtes de traqueurs supplémentaires.


Installer localement dans Chrome

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →