

smugglefuzz
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.
vulnerability-scannersweb-application-exploitationapi-security-testing+3
313
moopinger/smugglefuzzUn scanner rapide de contrebande par déclassement HTTP écrit en Go.
 static-flow/burpsuite-team-extension
Ce plugin Burpsuite permet à plusieurs testeurs d'applications web de partager leur historique de proxy en temps réel. Les requêtes qui transitent…
 dirsoooo/recon
Recon est un script pour effectuer une reconnaissance complète sur une cible avec les principaux outils de recherche de vulnérabilités. Créé sur la…
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 danmcinerney/device-pharmer
Ouvre plus de 1 000 adresses IP ou résultats de recherche Shodan et tente de se connecter.
 blackhillsinfosec/skyhook
Une configuration de transfert de fichiers HTTP obscurci aller-retour conçue pour contourner les détections IDS.
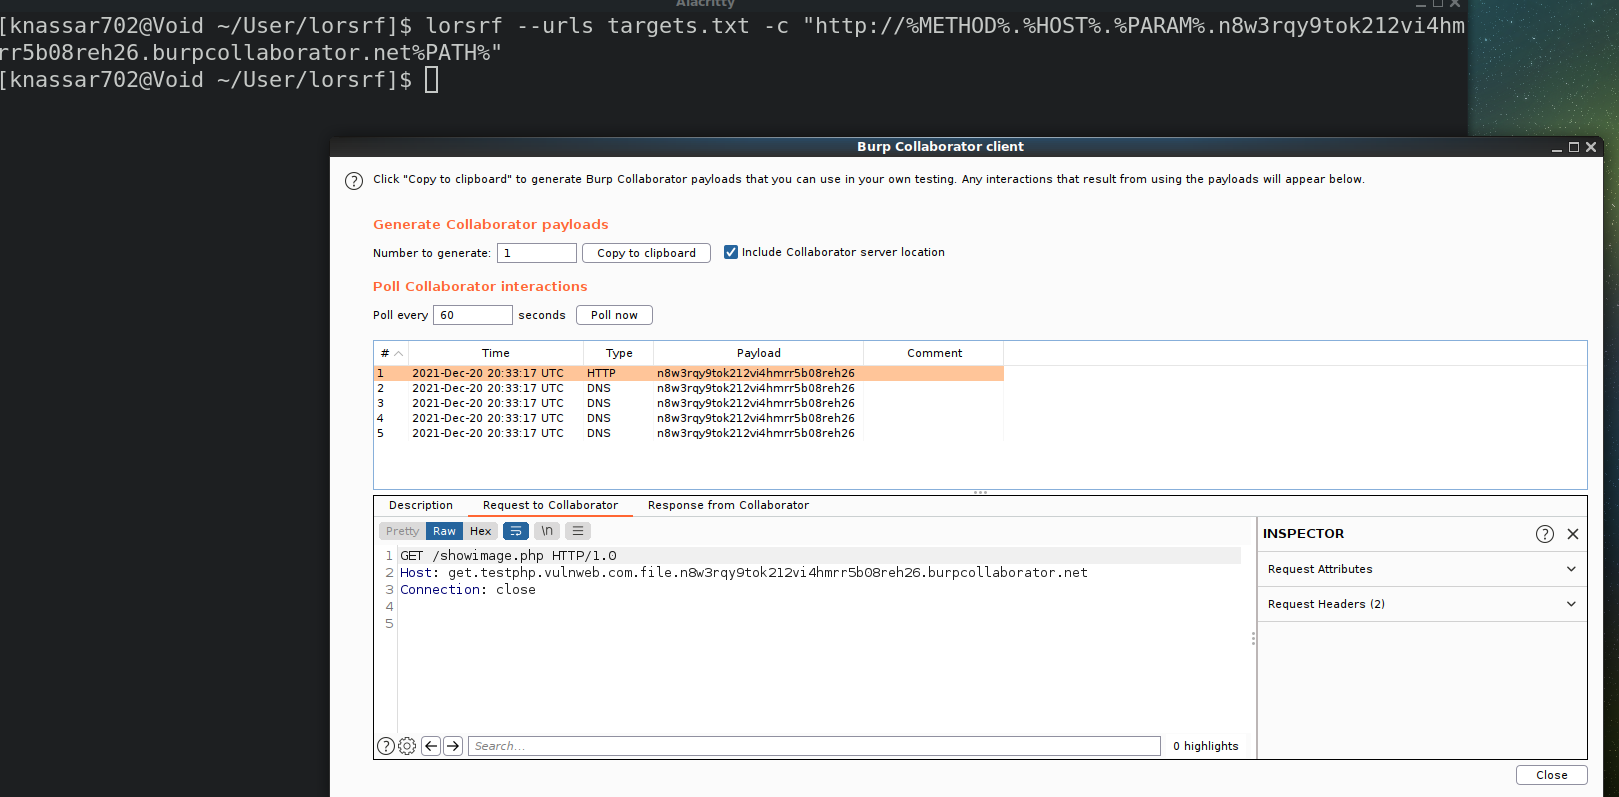 mindpatch/lorsrf
Outil CLI rapide pour trouver les paramètres pouvant être utilisés pour découvrir une SSRF ou un chargement de ressources hors bande…
 dawgyg/bugbounty_tools
Collection de scripts et d'outils utilisés lors de travaux de bug bounty. Ce sera l'emplacement de mes scripts d'automatisation créés pour mon usage…
 ethicalhackingplayground/tproxer
Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.
 ivan-sincek/forbidden
Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.
 talyx66/webfang
WEBFANG, est mon premier CLI, un toolkit modulaire d'OSINT & Reconnaissance conçu pour les Hackers Éthiques et les Red-Teamers. Plantez vos crocs…
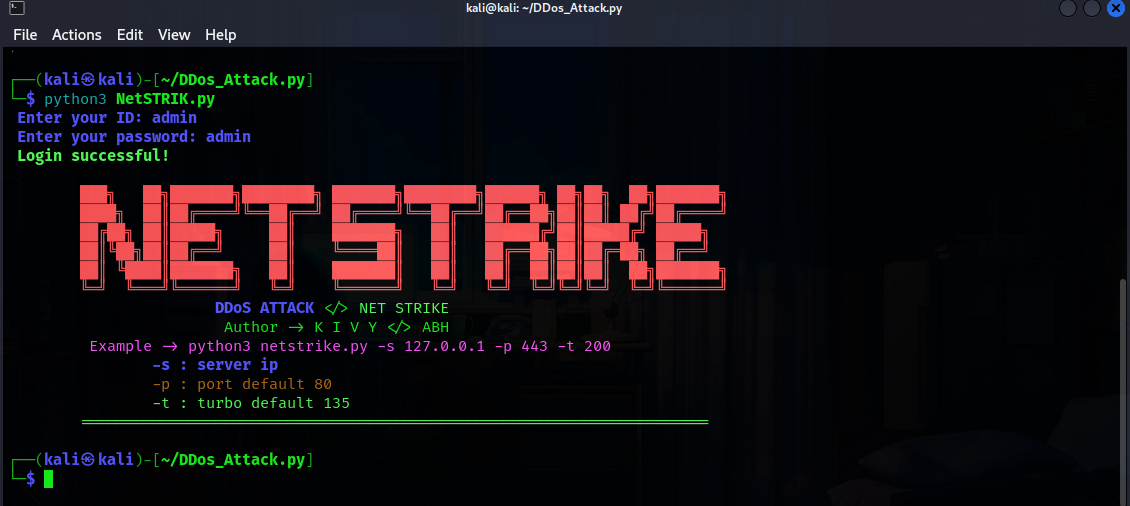 akashblackhat/ddos_attack.py
NetSTRIK est un puissant outil d'attaque DDoS (déni de service distribué) qui simule un trafic intense pour tester la robustesse et la sécurité des…
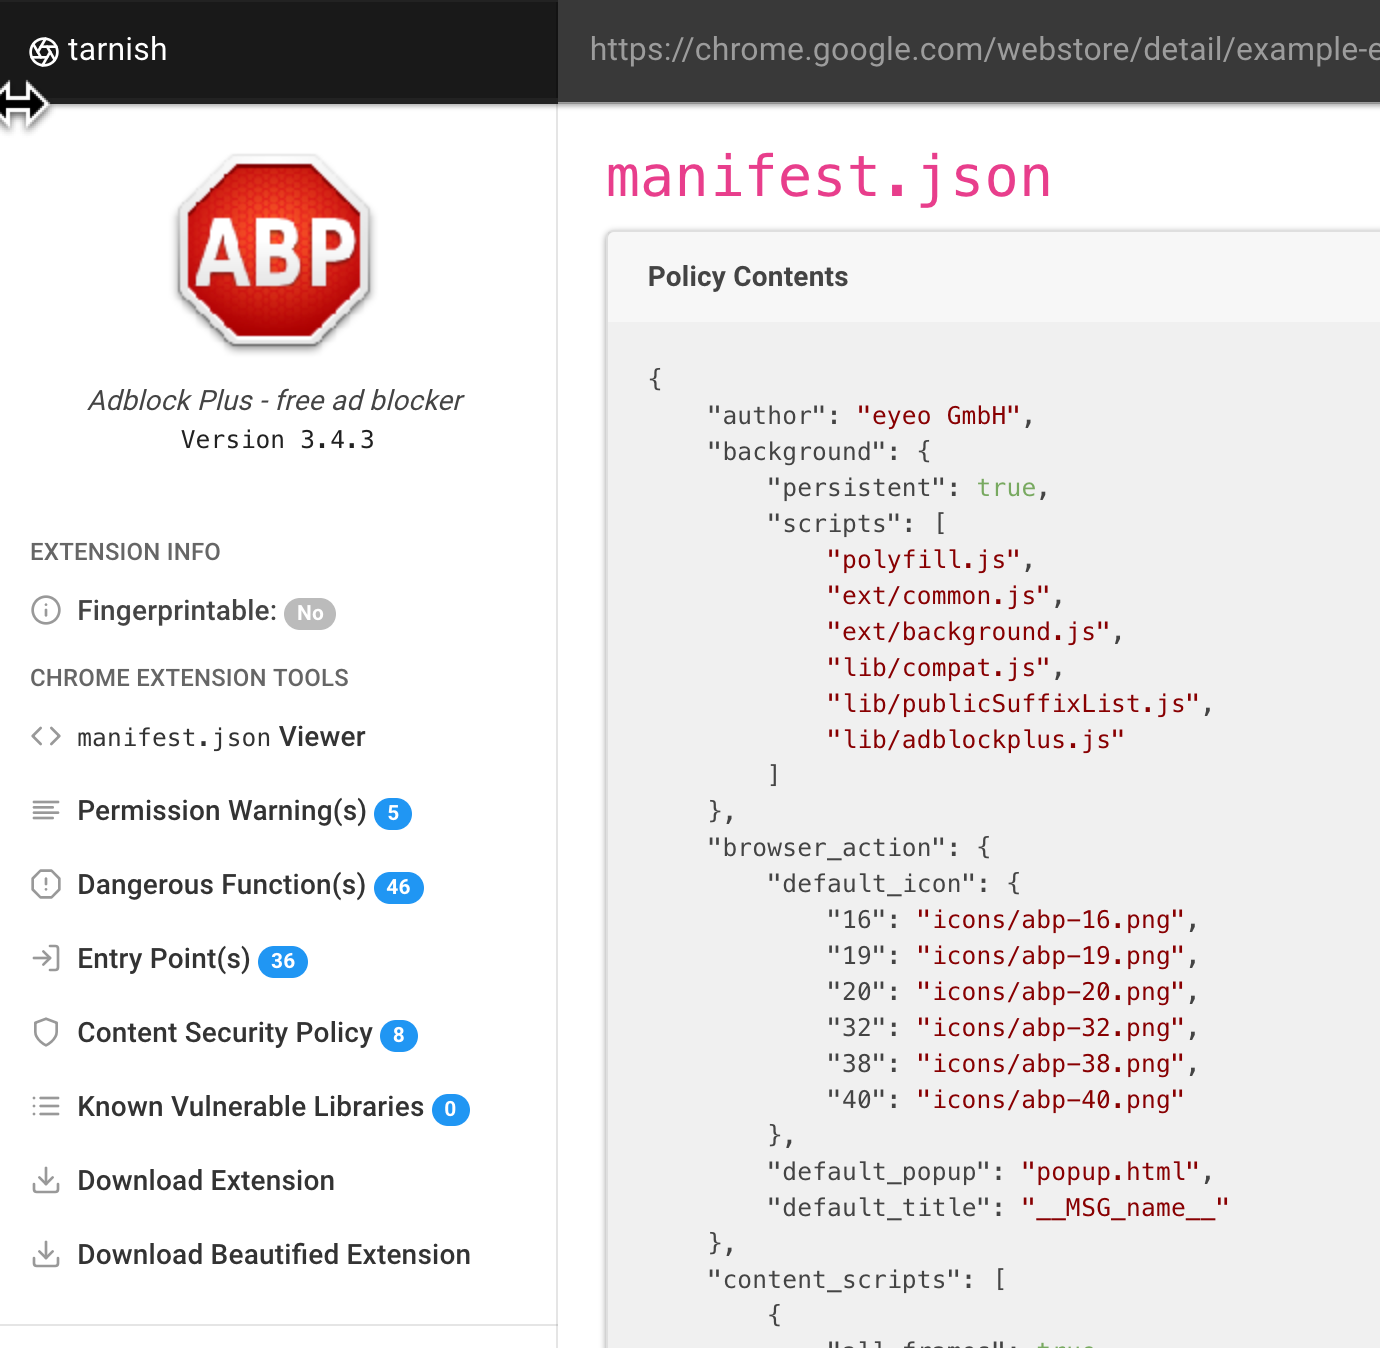 mandatoryprogrammer/tarnish
Un outil d'analyse statique d'extension Chrome pour aider dans les audits de sécurité.
 jonaslong/pyison
Tarpit Pythonique pour crawlers d'IA
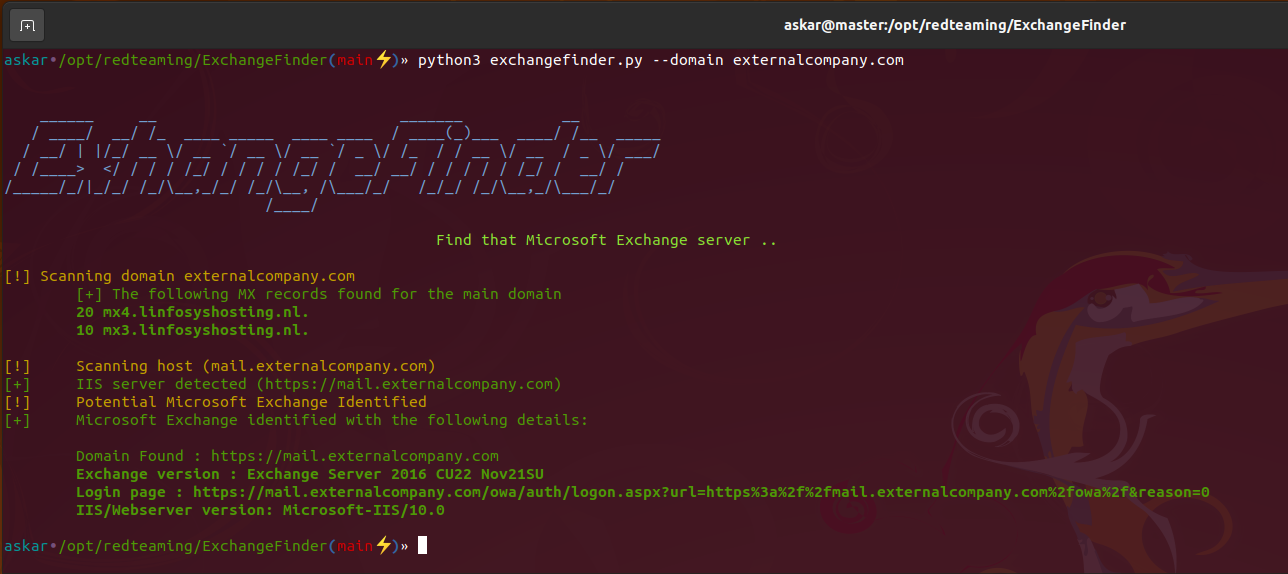 mhaskar/exchangefinder
Trouver une instance Microsoft Exchange pour un domaine donné et identifier la version exacte.
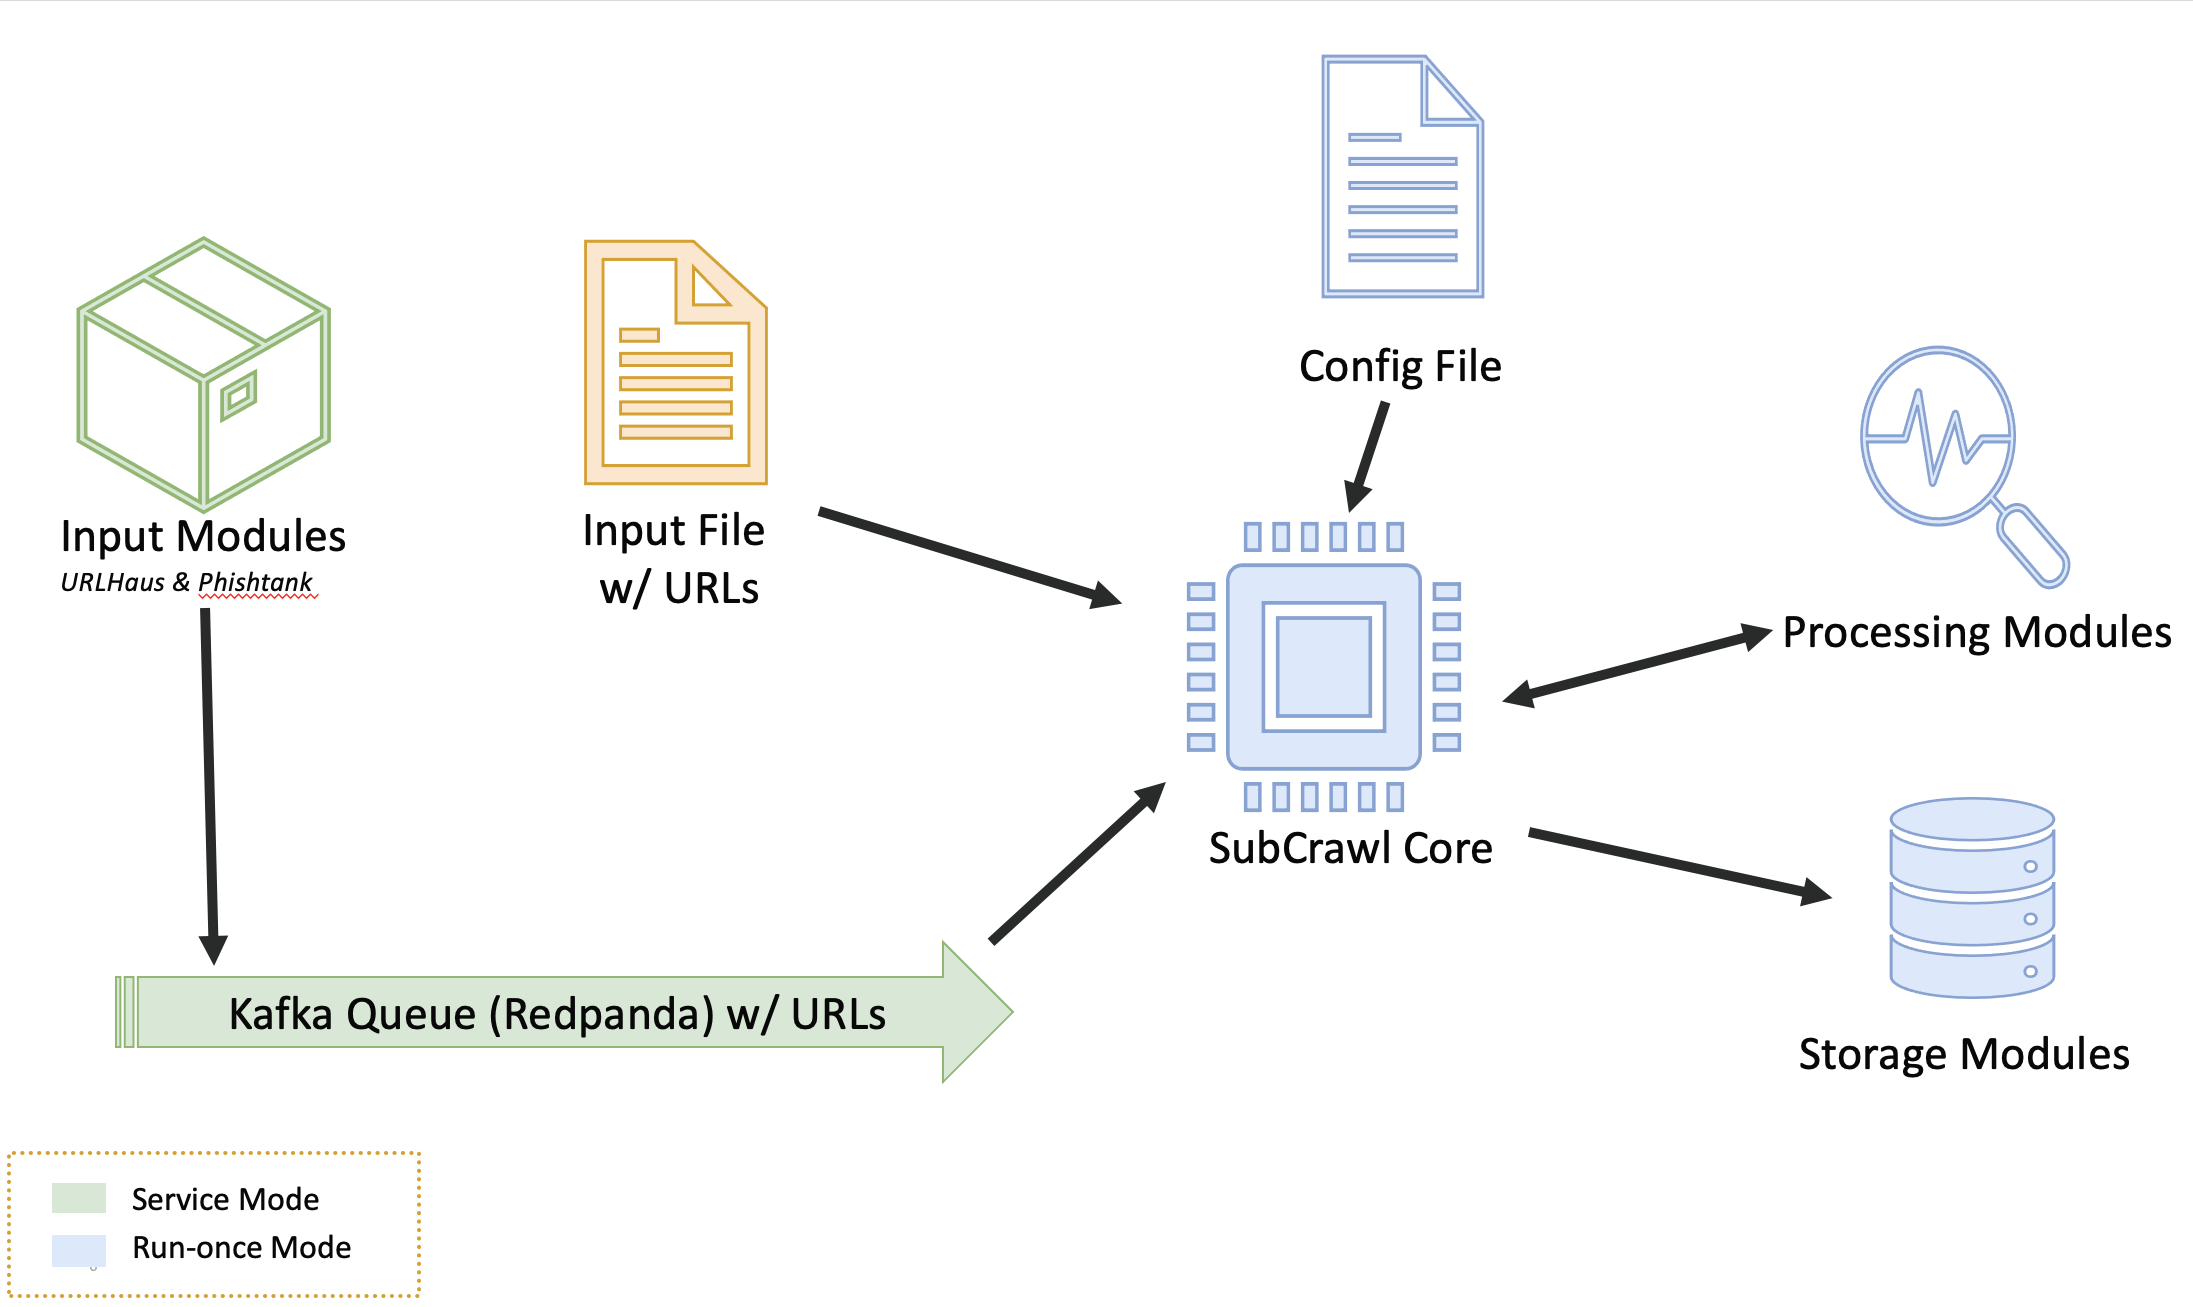 hpthreatresearch/subcrawl
Framework modulaire pour découvrir et analyser les répertoires ouverts sur le web. Explore les URLs, extrait le contenu, applique une analyse…
 check-risk-waf/check-risk-waf
Proxy inverse avec pare-feu applicatif web (WAF), protection anti-bot et anti-DDoS aux niveaux L3/L4/L7, règles personnalisées, limitation de débit,…
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »