

VulnNodeApp
 4auvar/vulnnodeapp
Application web Node.js volontairement vulnérable pour s'entraîner à exploiter les vulnérabilités d'injection SQL, XSS, IDOR, d'injection de…
vulnerability-analysisweb-securitypenetration-testing+2
41
4auvar/vulnnodeappApplication web Node.js volontairement vulnérable pour s'entraîner à exploiter les vulnérabilités d'injection SQL, XSS, IDOR, d'injection de…
 cyberthreatanalysis/esxi-ransomware-scanner-mi
ESXi EZ - Un scanner personnalisé qui prend une liste d'IPs soit en JSON, CSV ou individuellement et vérifie la présence de l'infection…
 madhavmehndiratta/dorkscanner
Un scanner de dorks pour moteurs de recherche typique parcourt les moteurs de recherche avec des dorks que vous fournissez afin de trouver des URLs…
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 cybervelia/graphicator
Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…

 efforg/https-everywhere
Une extension de navigateur qui chiffre vos communications avec de nombreux sites web qui proposent HTTPS mais autorisent encore des connexions non…
 barre/privaxy
Privaxy est le bloqueur de pistage et de publicités de nouvelle génération. Il bloque les publicités et les traqueurs en MITMing le trafic HTTP(s).…
 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 devsecopsdocs/nuclearpond
Nuclear Pond est un utilitaire qui exploite Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 owasp/appsecdc2019
Dépôt officiel de la conférence AppSecDC 2019, hébergeant les supports de présentation, les ressources et le contenu sélectionné de l'événement OWASP…
 jhaddix/tbhm
Les chasseurs de bugs méthodologie

 samyk/slipstream
NAT Slipstreaming permet à un attaquant d'accéder à distance à tout service TCP/UDP lié à une machine victime, en contournant le NAT/pare-feu de la…

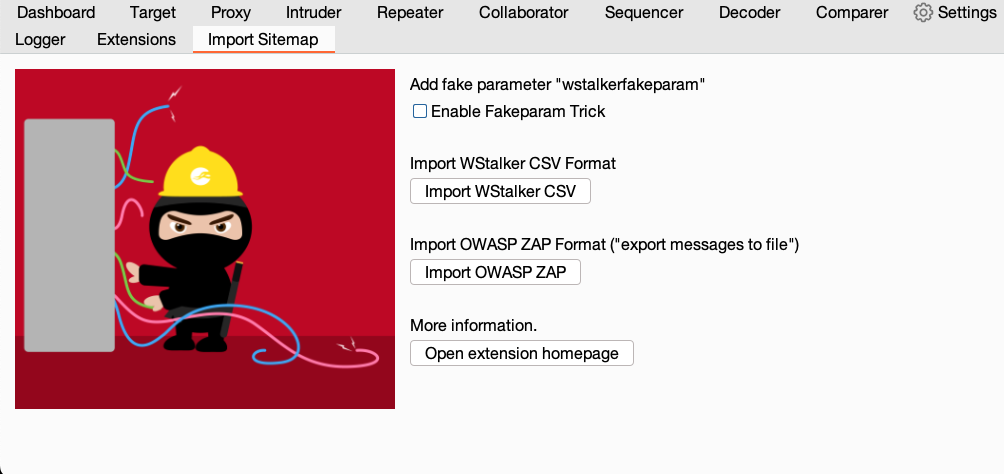 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 jakeblair420/totally-not-spyware
webkit ; mais pwned