

OWASP-Learning-Gateway
 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway
web-securityctfeducation+3
14
owasp/owasp-learning-gatewayProjet OWASP Learning Gateway
 owasp/securetea-project
Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).
 mandiant/route-sixty-sink
Relier les sources aux puits dans les applications C#.
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 justinsteven/advisories
Dépôt personnel de divulgations d'avis de sécurité couvrant les vulnérabilités des logiciels web, cloud, d'infrastructure et open-source.
 owasp/mimosa
Plateforme open source de défis de sécurité pour applications web, avec inscription auto-approuvée, génération de dumps SQL et déploiement Docker…
 fcavallarin/burp-dom-scanner
Extension de Burp Suite pour analyser et explorer les applications monopages.
 lordofpipes/acropadetect
Outil basé sur navigateur pour détecter Acropalypse (CVE-2023-21036) en analysant les images PNG/GIF à la recherche de données de pixels tronquées,…

 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 gwen001/github-endpoints
Trouvez des endpoints sur GitHub.
 wagiro/burpbounty
Burp Bounty (Scan Check Builder in BApp Store) est une extension de Burp Suite qui vous permet, de manière rapide et simple, d'améliorer le scanner…
 firmianay/ctf-all-in-one
Guide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une…
 s3c-krd/s3cxsser
Cette extension vous aidera à détecter facilement les vulnérabilités XSS basées sur GET/POST sur n'importe quel site web.
 randomrobbiebf/csp-log4j
Trouve les URL de rapport CSP et teste si elles sont vulnérables à log4j.
 randomrobbiebf/s3-from-csp
Extrait tous les buckets S3 des en-têtes de rapports CSP, puis teste les vulnérabilités de téléversement de fichiers.
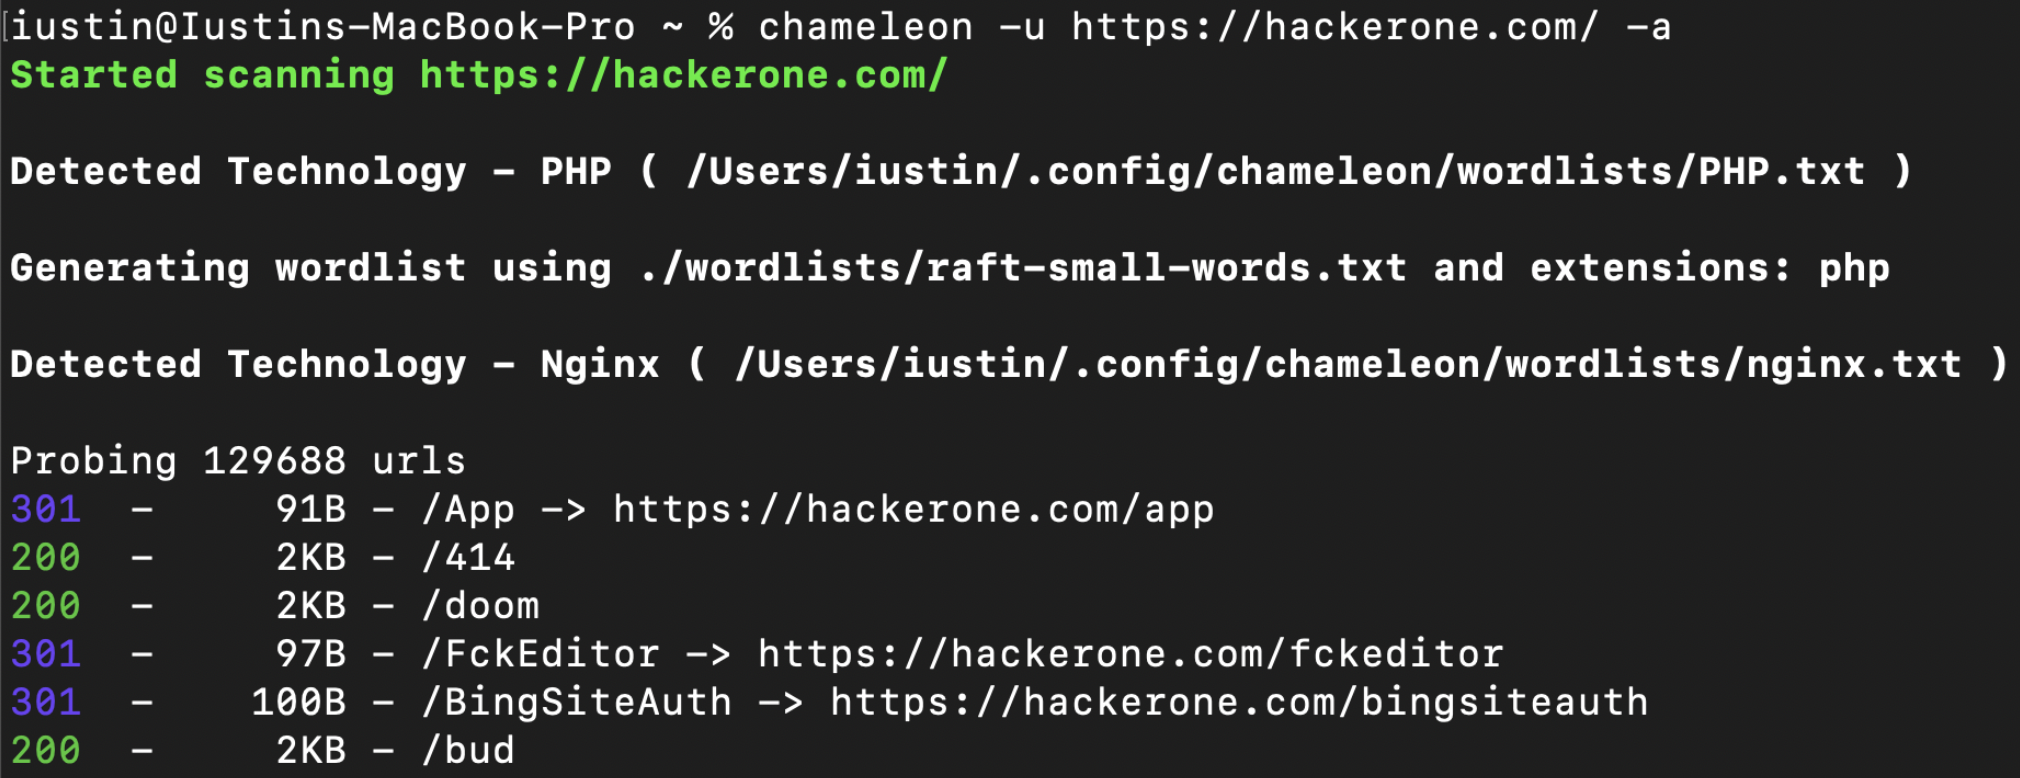 iustin24/chameleon
Scanner de découverte de contenu web tenant compte des technologies : détecte les empreintes Wappalyzer, adapte les wordlists/extensions et effectue…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !