
graphicator
 cybervelia/graphicator
Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
api-security-testinginformation-gatheringweb-security+1
134
cybervelia/graphicatorOutil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
 efforg/https-everywhere
Une extension de navigateur qui chiffre vos communications avec de nombreux sites web qui proposent HTTPS mais autorisent encore des connexions non…
 barre/privaxy
Privaxy est le bloqueur de pistage et de publicités de nouvelle génération. Il bloque les publicités et les traqueurs en MITMing le trafic HTTP(s).…
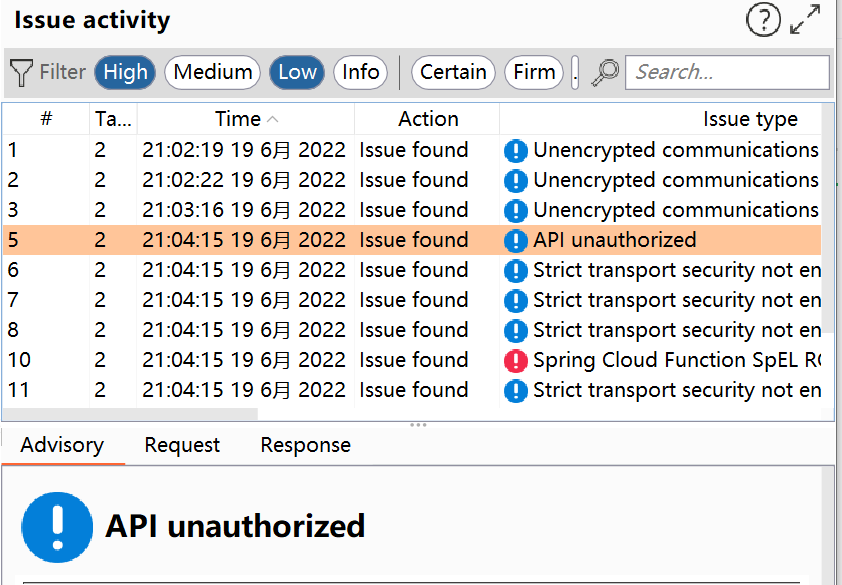 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 devsecopsdocs/nuclearpond
Nuclear Pond est un utilitaire qui exploite Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 owasp/appsecdc2019
Dépôt officiel de la conférence AppSecDC 2019, hébergeant les supports de présentation, les ressources et le contenu sélectionné de l'événement OWASP…

 samyk/slipstream
NAT Slipstreaming permet à un attaquant d'accéder à distance à tout service TCP/UDP lié à une machine victime, en contournant le NAT/pare-feu de la…
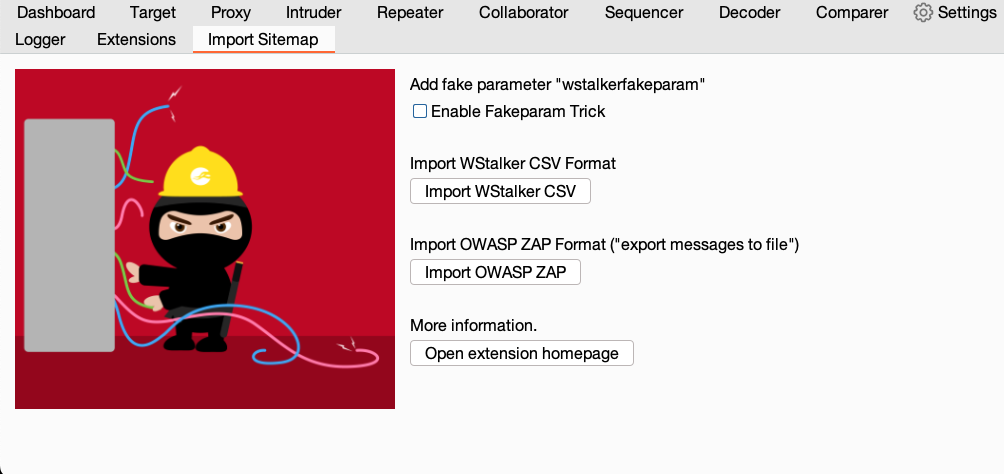 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 jakeblair420/totally-not-spyware
webkit ; mais pwned
 rub-nds/rest-attacker
Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…
 yehia-mamdouh/xssya
XSSYA (Scanner de Cross-Site Scripting et confirmation de vulnérabilité)
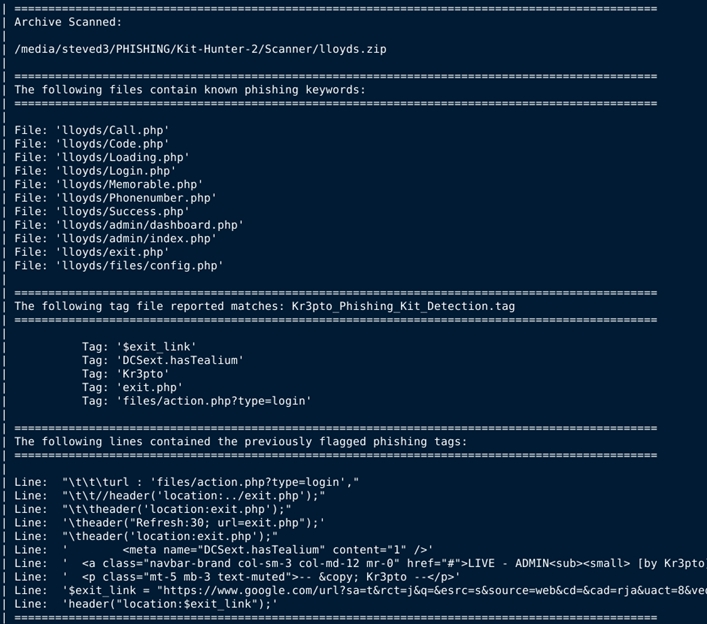 steved3/kit_hunter
Un scanner de kits de phishing basique pour l'hébergement dédié et semi-dédié
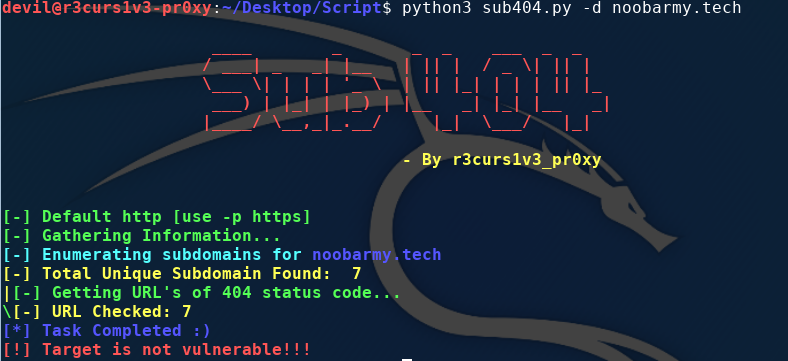 r3curs1v3-pr0xy/sub404
Un outil Python pour vérifier les vulnérabilités de prise de contrôle de sous-domaine
 rsrdesarrollo/generator-burp-extension
Tout ce qu'il faut savoir sur la génération d'extensions Burp