
BruteConda
 syedshehzadgillani/bruteconda
Un outil de brute force de répertoires qui vous simplifie la vie !
information-gatheringweb-security
syedshehzadgillani/brutecondaUn outil de brute force de répertoires qui vous simplifie la vie !
 tc39/proposal-symbol-proto
Proposition TC39 pour atténuer la pollution des prototypes
 zaproxy/zap-api-rust
Bibliothèque client Rust pour l'API OWASP ZAP, permettant un accès programmatique aux fonctionnalités de scan de sécurité des applications web, de…
 devanshbatham/headerpwn
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
 musana/fuzzuli
Fuzzer d'URL conscient du domaine qui génère dynamiquement des listes de mots pour découvrir les fichiers de sauvegarde et sensibles exposés sur les…
 zu1k/good-mitm
Moteur MITM basé sur des règles. Réécriture, redirection et rejet des requêtes et réponses HTTP(S), prend en charge les règles JavaScript.
 bywalks/darkangel
Analyseur de vulnérabilités white-hat automatisé qui surveille les actifs HackerOne et Bugcrowd, effectue l'énumération de sous-domaines,…
 spamscanner/url-regex-safe
Correspondance par expression régulière pour les URLs. Version maintenue, sûre et compatible navigateur de url-regex. Résout CVE-2020-7661 pour les…
 nekmo/dirhunt
Trouver des répertoires web sans force brute
 devanshbatham/openredirex
Un fuzzer pour détecter les vulnérabilités de redirection ouverte.
 machine1337/hackguard
SCANNEUR DE VULNÉRABILITÉS D'APPLICATIONS WEB RAPIDE écrit en python3
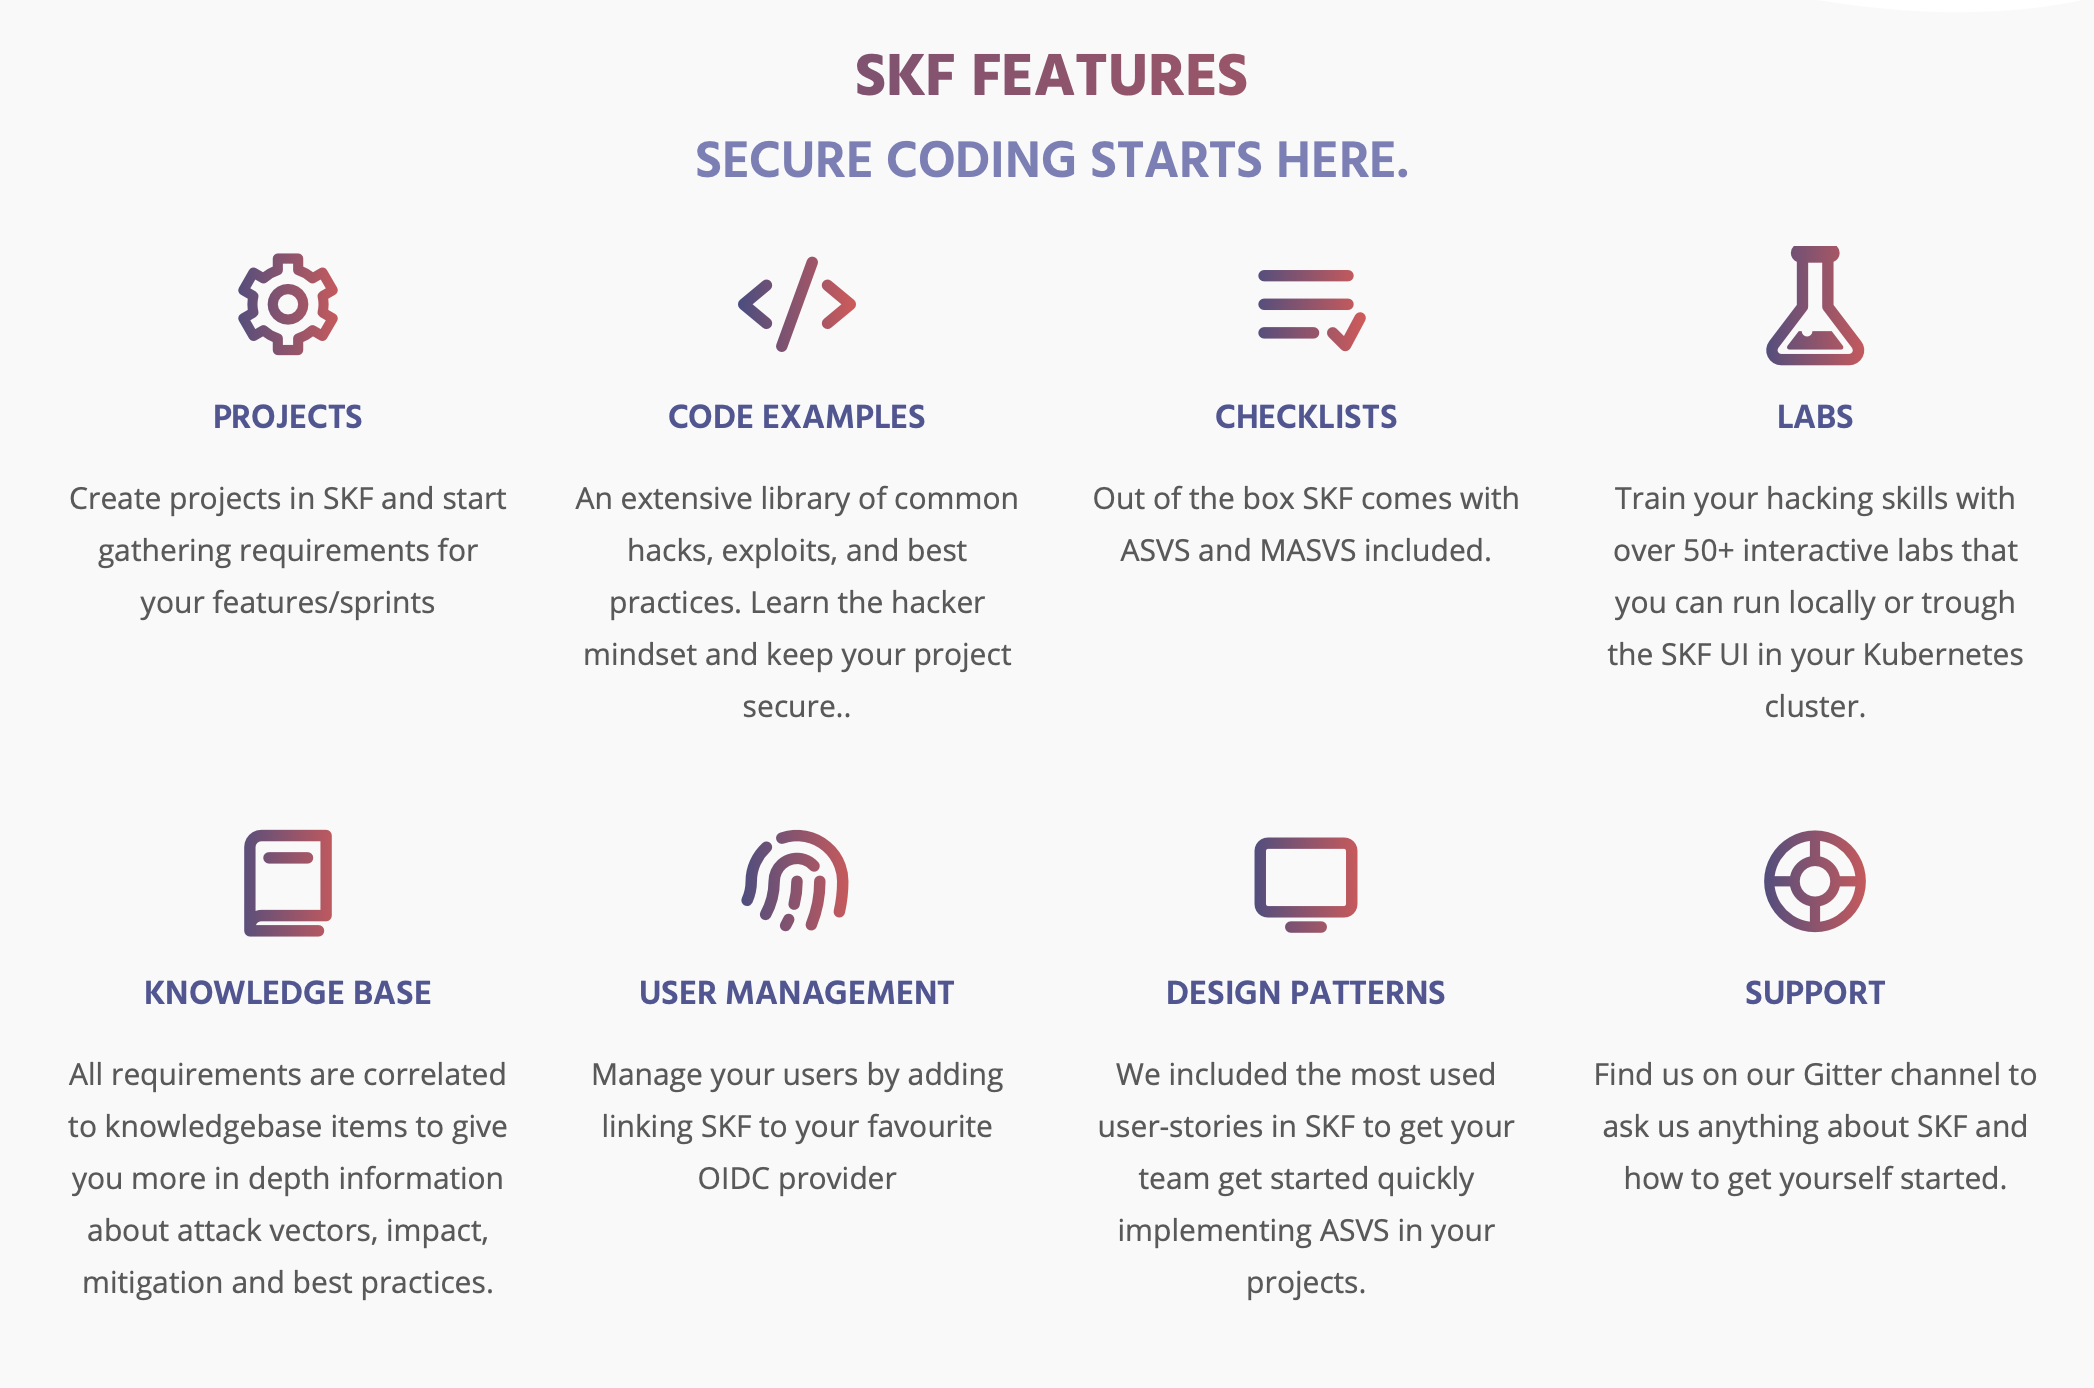 blabla1337/skf-flask
Cadre de connaissances en sécurité (SKF) projet Python Flask / Angular
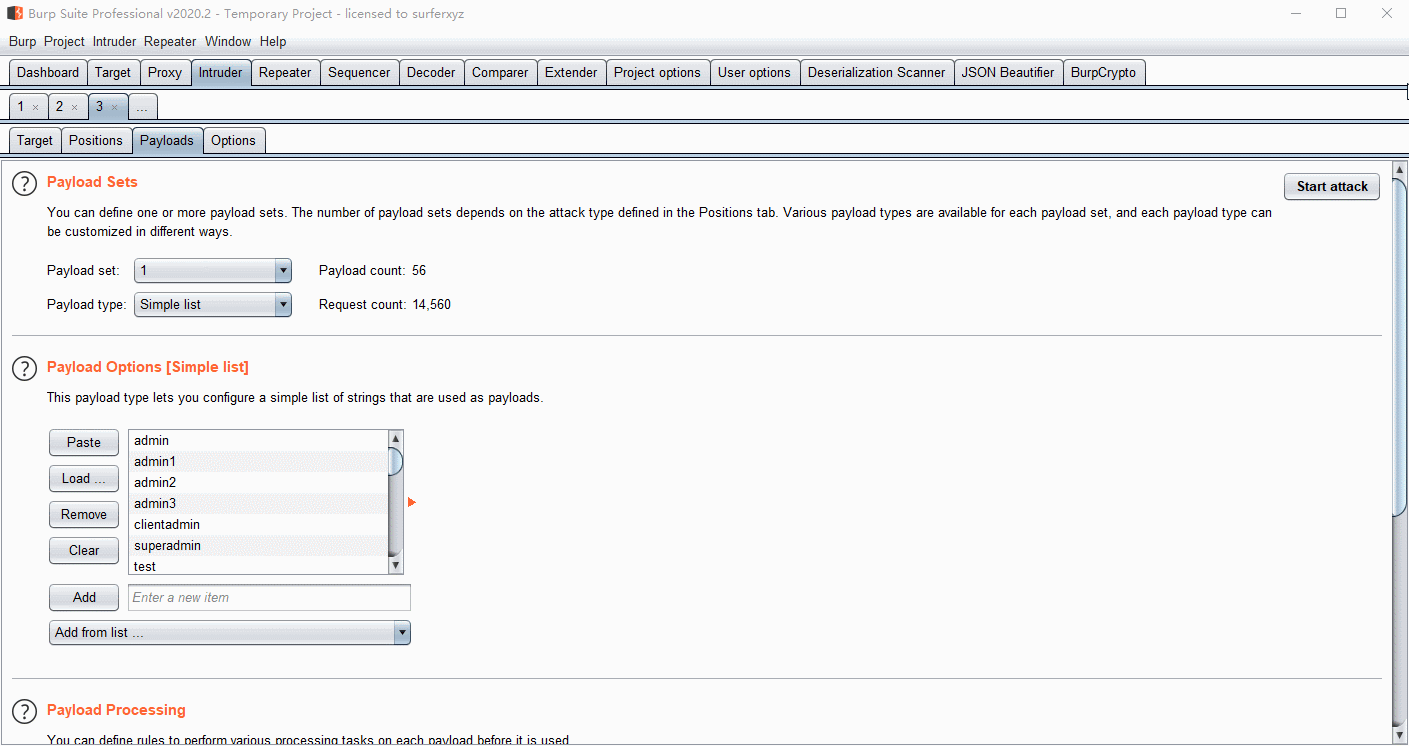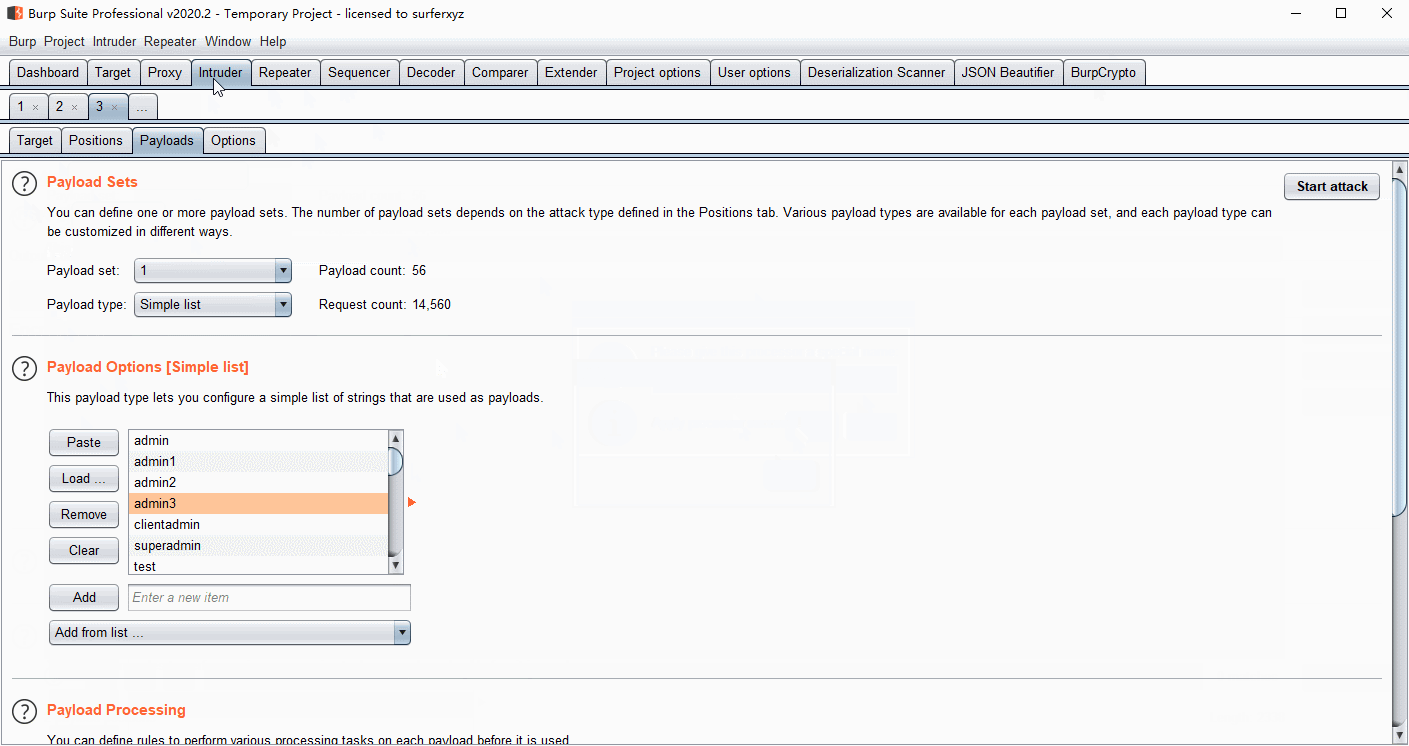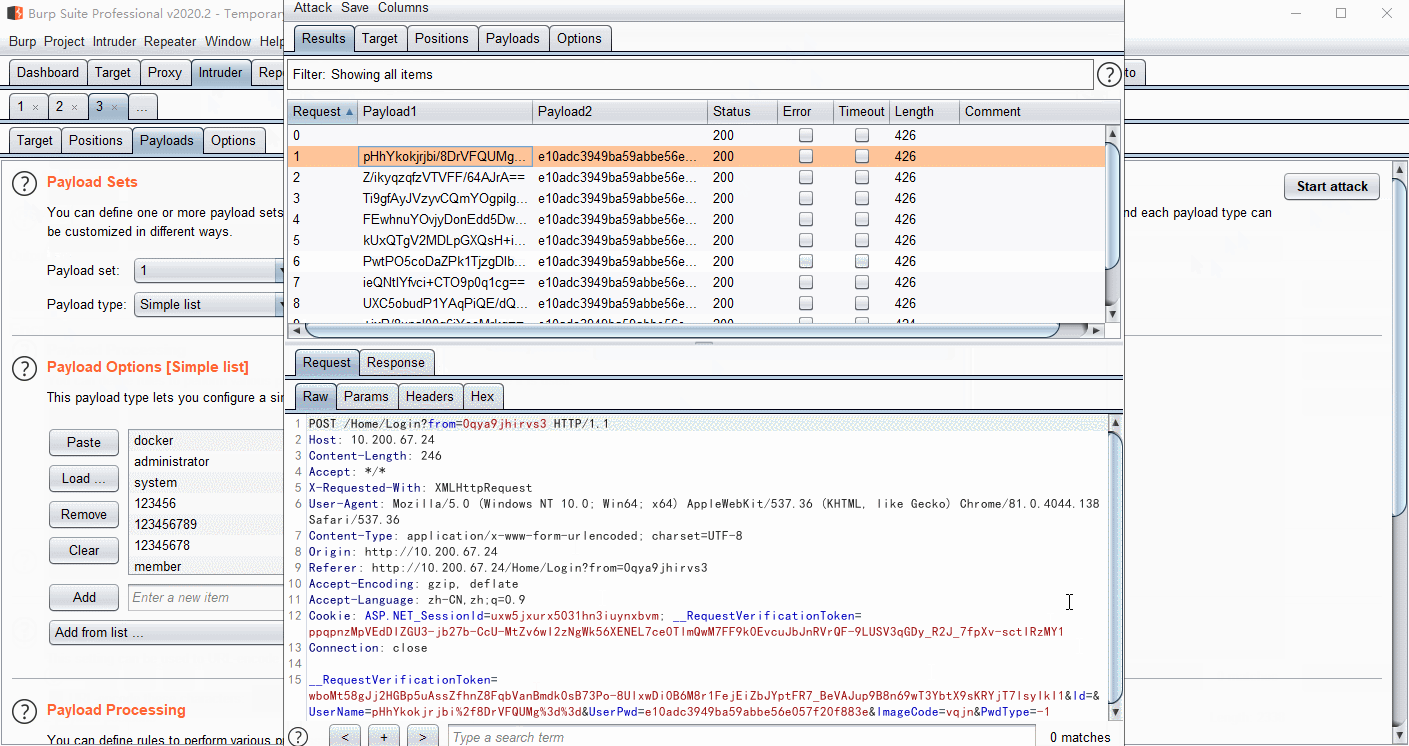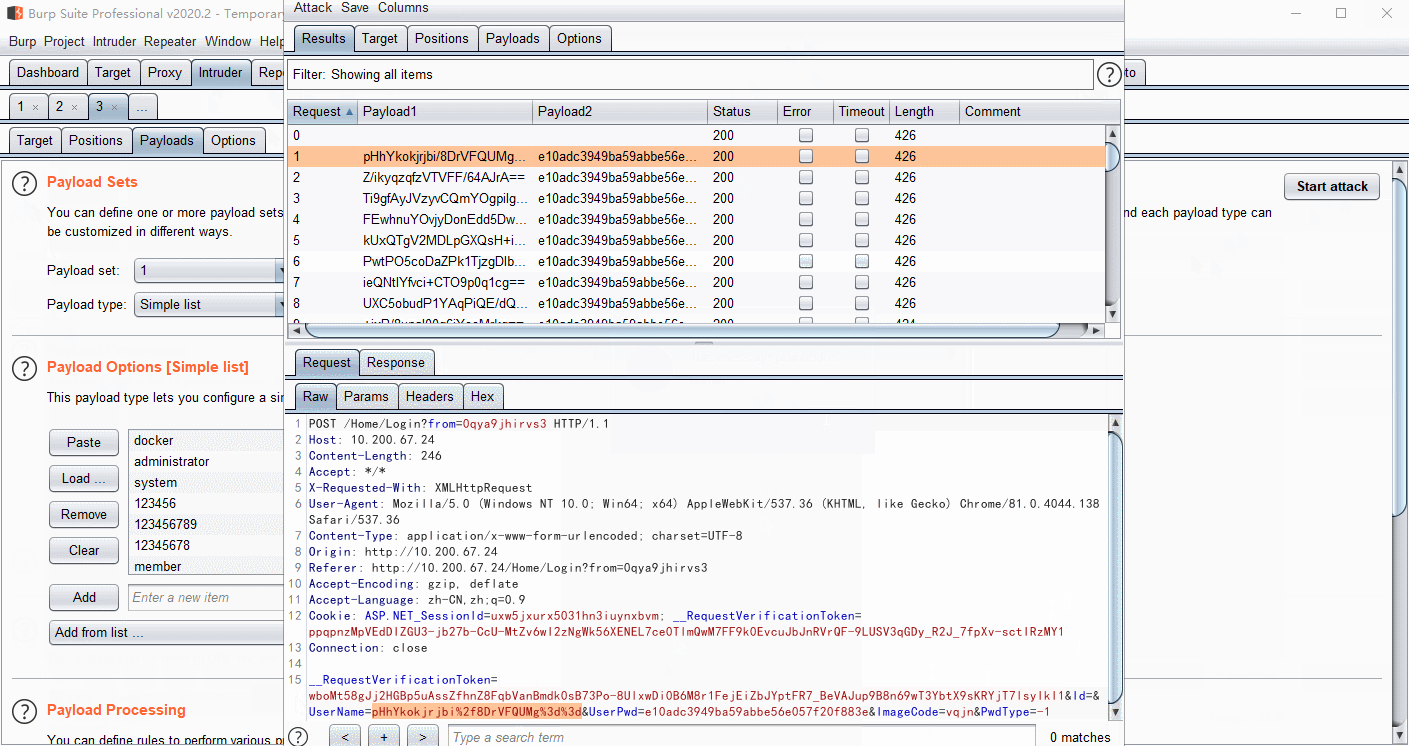 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…
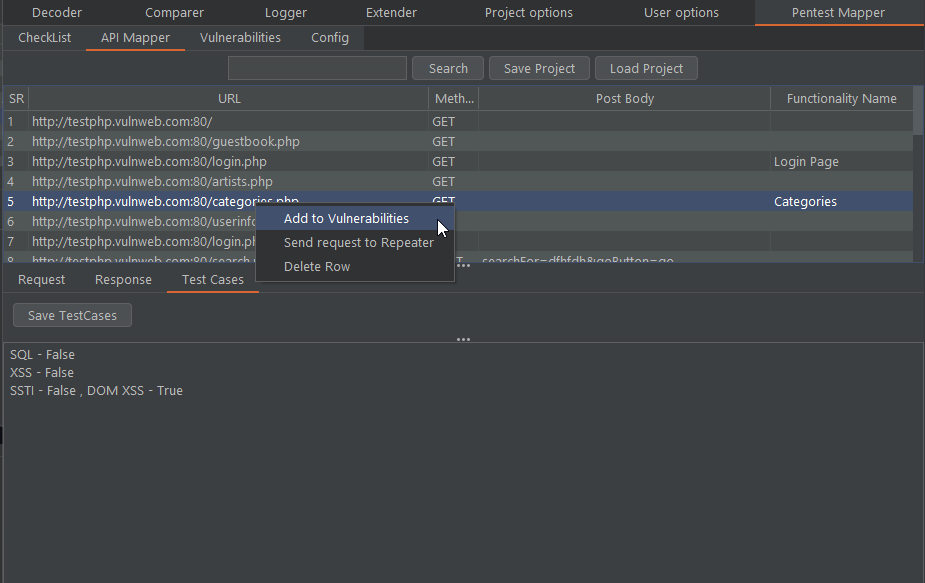 anof-cyber/pentest-mapper
Une extension Burp Suite pour pentesters et chasseurs de primes, afin de maintenir une checklist, cartographier les flux, écrire des cas de test et…
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON Python
 fricciolosa-red-team/evildork
Outil automatisé de Google dorking pour extraire des secrets divulgués, des informations personnelles et des sous-domaines d'un domaine cible ou d'un…
 hisxo/jspector
Une simple extension Burp Suite pour parcourir les fichiers JavaScript (JS) en mode passif et afficher les résultats directement dans les problèmes.
 mrh0wl/cloudmare
Traqueur d'IP réelles pour Cloudflare, Sucuri, Incapsula.