
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
2429 résultats
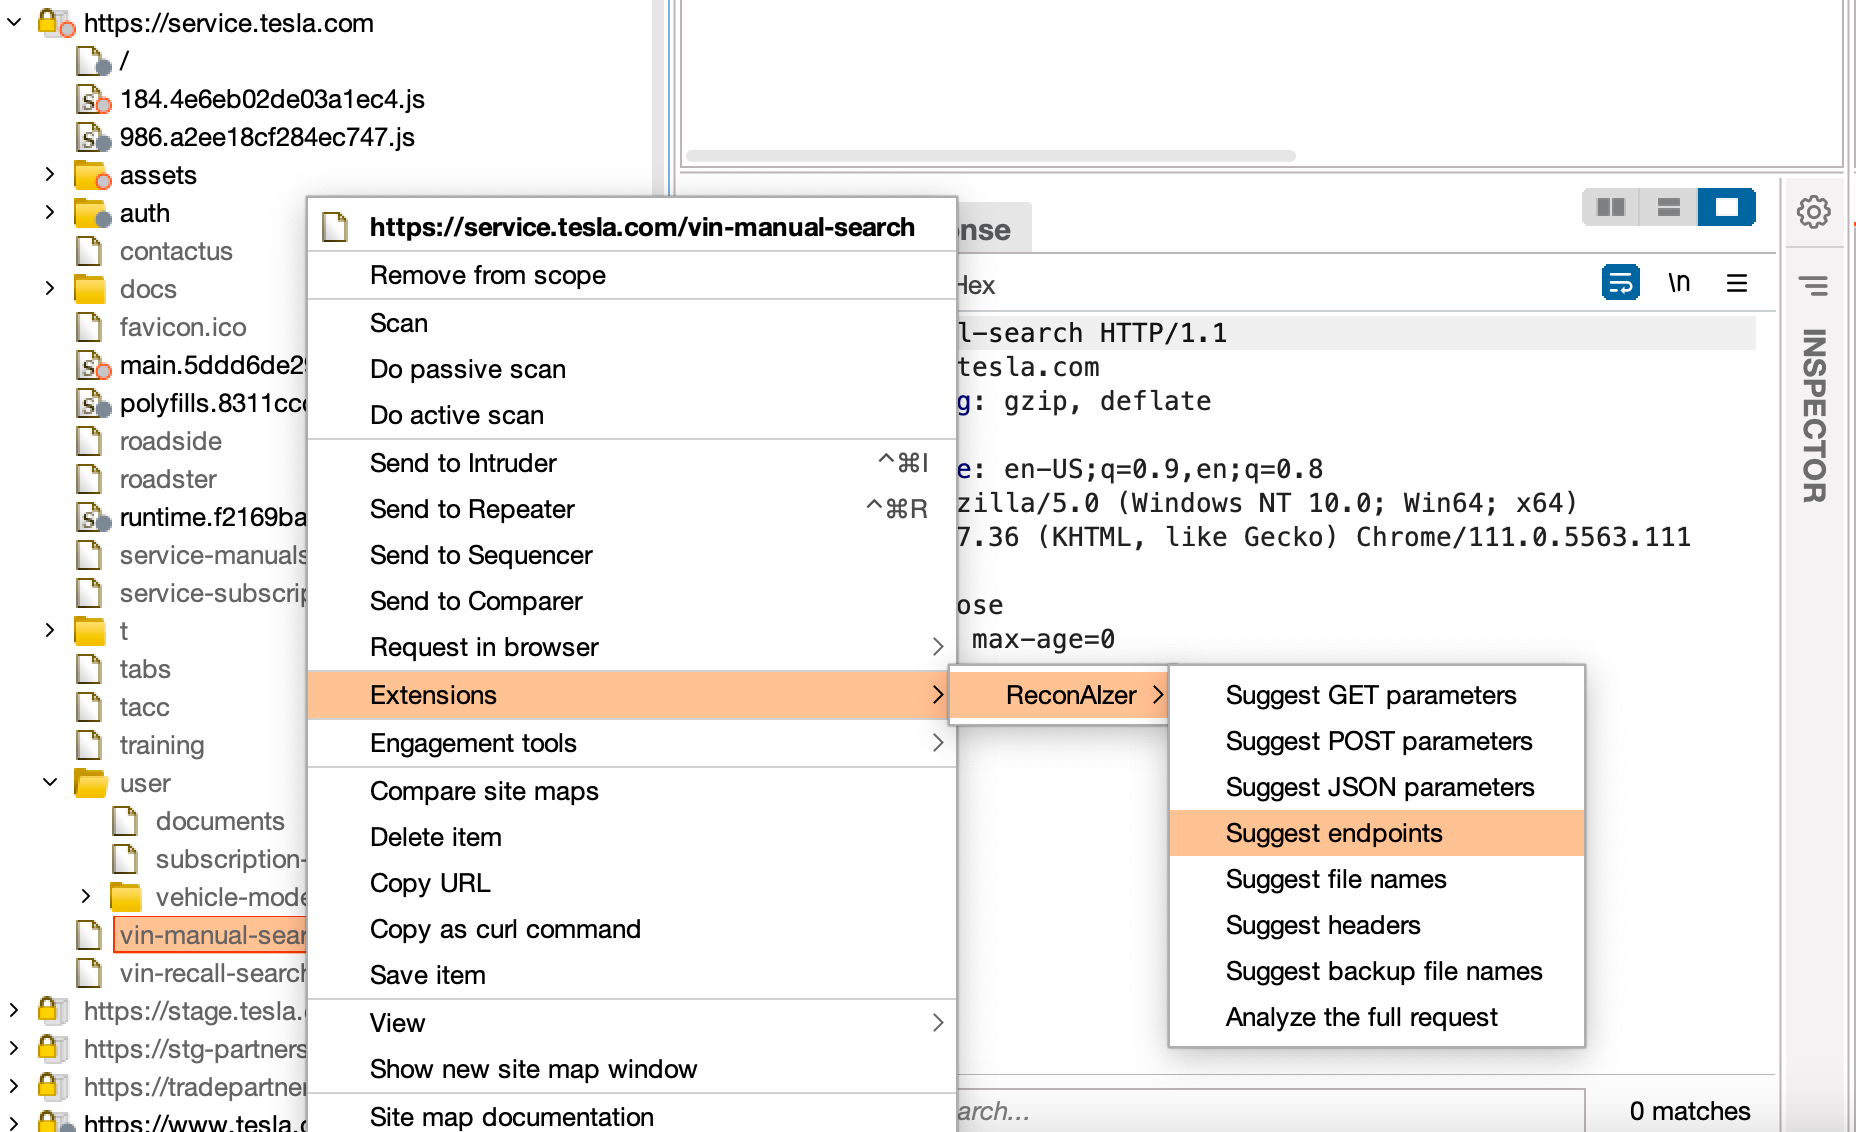
ReconAIzer preview

ReconAIzer

GitHubhisxo/reconaizer

Une extension Burp Suite pour ajouter OpenAI (GPT) à Burp et vous aider dans votre recon de Bug Bounty à découvrir des points de terminaison,…

reconnaissanceinformation-gatheringweb-security+1
907
il y a 3 ans
nginx-baseline preview

nginx-baseline

GitHubdev-sec/nginx-baseline

DevSec Nginx Baseline - Profil InSpec

cloud-infrastructure-securityconfiguration-auditingweb-security+1
108il y a 3 ans
envizon preview
Archived

envizon

GitHubevait-security/envizon

visualisation réseau & rapports de pentest
vulnerability-scannersnetwork-mappinginformation-gathering+2
527il y a 3 ans
EagleEye preview

EagleEye

GitHubwhalebone7/eagleeye

Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…

reconnaissancevulnerability-scannersweb-application-exploitation+3
7il y a 3 ans
slowloris preview

slowloris

GitHubgkbrk/slowloris

Outil DoS à faible bande passante. Réécriture de Slowloris en Python.

web-securitypenetration-testing
2.8kil y a 3 ans
dvwassl preview

dvwassl

GitHubpeco602/dvwassl

Application Web Vulnérable Damn (DVWA) avec SSL
web-securitypenetration-testingeducation+1
6il y a 3 ans
RTA preview

RTA

GitHubflipkart-incubator/rta

Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
reconnaissancevulnerability-scannersnetwork-mapping+6
415il y a 3 ans
Blazy preview

Blazy

GitHubs0md3v/blazy

Bruteforceur de connexion intelligent.

password-crackingpassword-attacksweb-security+1
923il y a 3 ans
Weblogic preview

Weblogic

GitHubgobysec/weblogic

Exploration des vulnérabilités WebLogic, du débutant à l'expert.
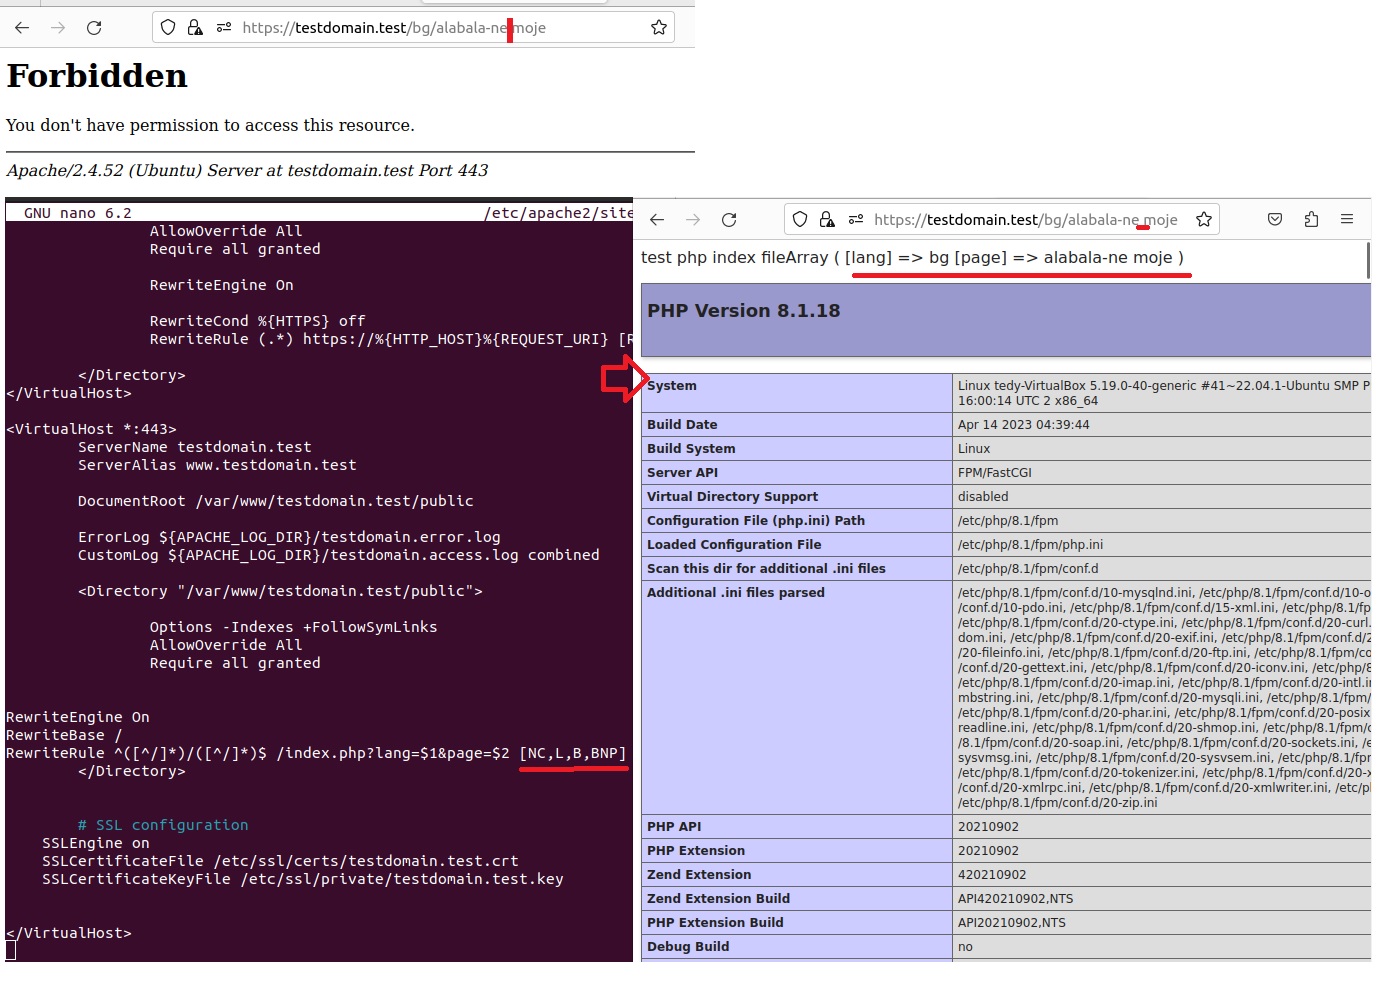
vulnerability-analysisweb-application-exploitationweb-security+4
151il y a 3 ans
linux-apache-fix-mod_rewrite-spaceInURL preview

linux-apache-fix-mod_rewrite-spaceInURL

GitHubtbachvarova/linux-apache-fix-mod_rewrite-spaceinurl

Corriger l'URL contenant des ESPACES après la mise à niveau d'Apache CVE-2023-25690
general-purpose-utilitiesvulnerability-analysisconfiguration-auditing+2
1il y a 3 ans
Bountystrike-sh preview

Bountystrike-sh

GitHubbountystrike/bountystrike-sh

Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
reconnaissancevulnerability-scannersnetwork-mapping+7
291il y a 3 ans
Openssl_1.1.1g_CVE-2023-0464 preview

Openssl_1.1.1g_CVE-2023-0464

GitHubtrinadh465/openssl_1.1.1g_cve-2023-0464

Boîte à outils OpenSSL fournissant les protocoles TLS/SSL et une bibliothèque cryptographique à usage général, y compris la génération de clés, la…
general-purpose-utilitiesencryption-decryption-toolsweb-security+3
il y a 3 ans
NGWAF preview

NGWAF

GitHubfa-pengfei/ngwaf

Première itération du WAF de rétroaction basé sur ML
defensive-toolsids-ips-evasionwaf-bypass+7
60il y a 3 ans
InfoLeak-Scanner preview
Archived

InfoLeak-Scanner

GitHubsiwecos/infoleak-scanner

Scanner Web qui détecte les versions de CMS, les plugins, les bibliothèques JavaScript vulnérables, les adresses e-mail et les numéros de téléphone…

osintvulnerability-scannersinformation-gathering+2
17il y a 3 ans
OWASP-Learning-Gateway preview

OWASP-Learning-Gateway

GitHubowasp/owasp-learning-gateway

Projet OWASP Learning Gateway
web-securityctfeducation+3
14il y a 3 ans
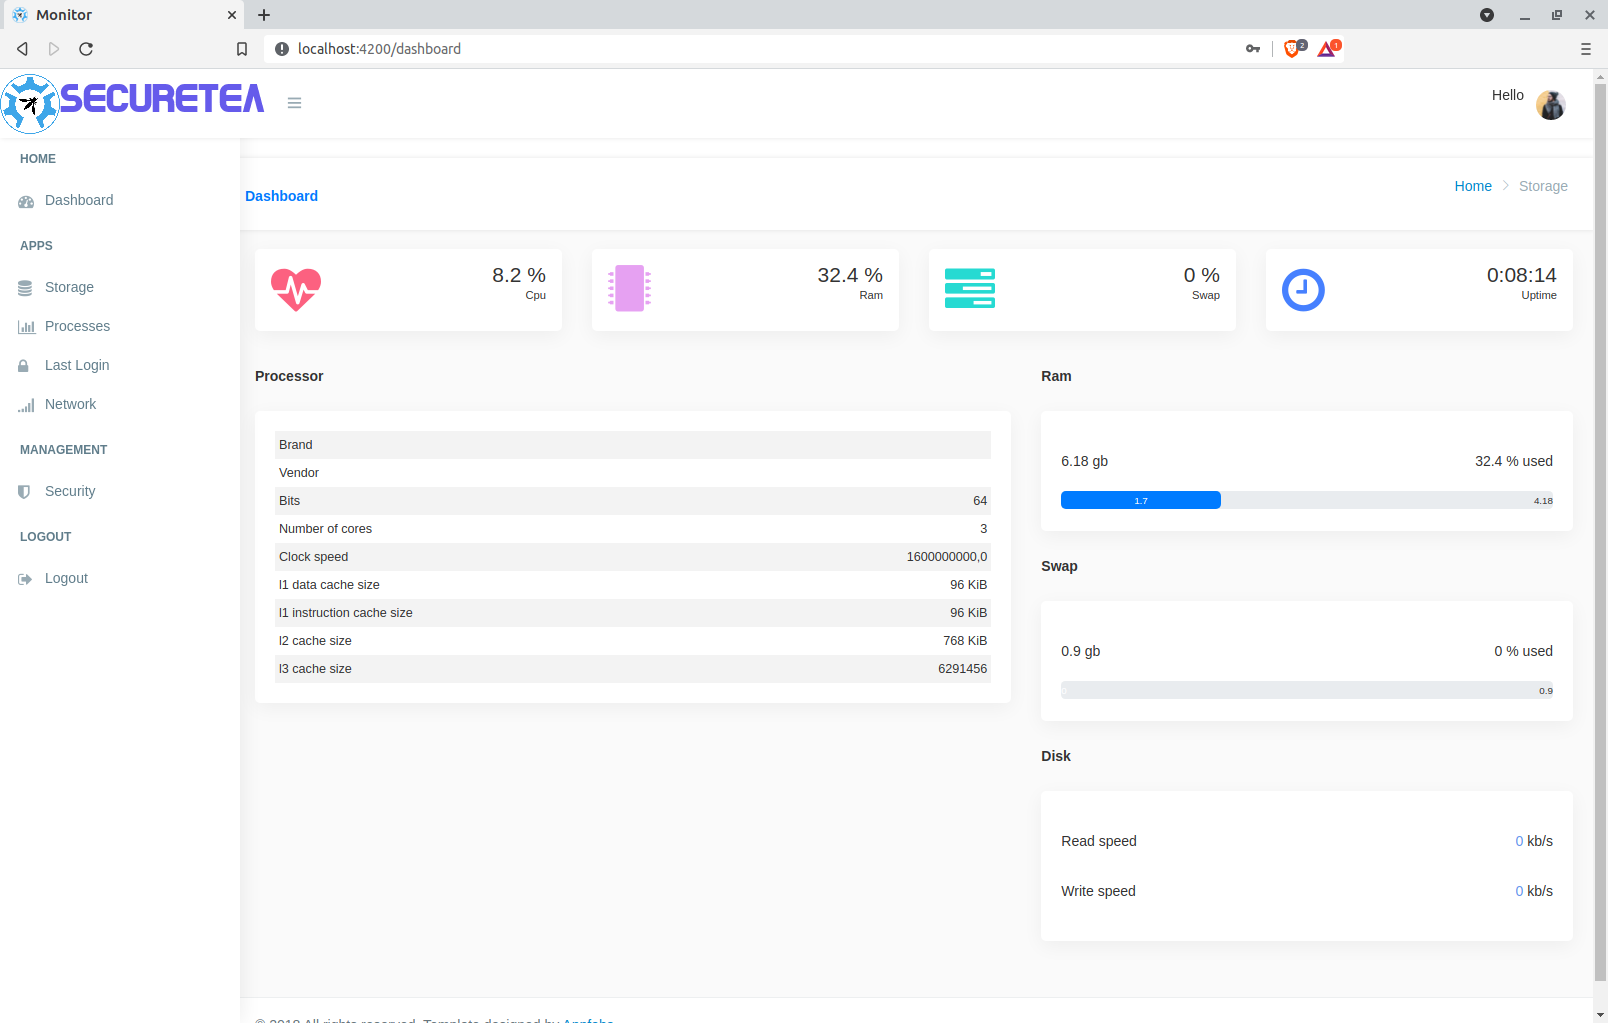
SecureTea-Project preview

SecureTea-Project

GitHubowasp/securetea-project

Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).

defensive-toolsosintiot-security+4
302il y a 3 ans
route-sixty-sink preview
Archived

route-sixty-sink

GitHubmandiant/route-sixty-sink

Relier les sources aux puits dans les applications C#.
static-analysisstatic-code-analysisvulnerability-analysis+3
150il y a 3 ans
auto-repeater preview

auto-repeater

GitHubxnl-h4ck3r/auto-repeater

Répétition automatisée de requêtes HTTP avec Burp Suite

web-proxies-interceptionweb-securityfuzzing+1
38il y a 3 ans
Précédent1…899091…100Suivant