
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
FavFreak — Rendre la Recon basée sur Favicon.ico à nouveau géniale ! | Kitploit

Outils/GitHubGitHub/devanshbatham/favfreak
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceAnalyse de HachageCollecte d'InformationsSécurité WebCrawler
GitHubdevanshbatham/favfreak

FavFreak

Rendre la Recon basée sur Favicon.ico à nouveau géniale !
Voir le dépôt
1.3k17539il y a 3 ansVérifié par Kitploit
Partager

FavFreak - Armer favicon.ico pour les BugBounties, l'OSINT et plus encore

FacFreak

Une description détaillée se trouve ici :

Lisez le blog ici : https://medium.com/@Asm0d3us/weaponizing-favicon-ico-for-bugbounties-osint-and-what-not-ace3c214e139

Introduction

J'ai créé cet outil pour faciliter mon travail en matière de reconnaissance utilisant les hashs de favicon. Il prend une liste d'URL (avec protocole https ou http) depuis stdin, puis il récupère le favicon.ico et calcule sa valeur de hachage. Il trie les domaines/sous-domaines/IP selon leurs hashs de favicon et la partie la plus intéressante est qu'il compare les hashs calculés avec les hashs de favicon présents dans le dictionnaire d'empreintes. Si une correspondance est trouvée, le résultat est affiché. Il y a aussi une option pour générer des dorks Shodan (c'est assez basique et vous pouvez le faire manuellement aussi).

Comment installer et utiliser

Remarque : Testé avec python3.6.9 sur Ubuntu/Kali

$ git clone https://github.com/devanshbatham/FavFreak
$ cd FavFreak
$ virtualenv -p python3 env
$ source env/bin/activate
$ python3 -m pip install mmh3
$ cat urls.txt | python3 favfreak.py 

Exemple d'exécution :

Remarque : Les URL doivent commencer par http ou https

$ cat urls.txt
https://example.com
https://test-example.com
http://hack-example.com
.. .. .. .. 
.. .. .. .. 
AND SO ON 

$ cat urls.txt | python3 favfreak.py -o output

Récupération de /favicon.ico et génération des hashs :

enter image description here

Sous-domaines/IP triés selon leur hash de favicon :
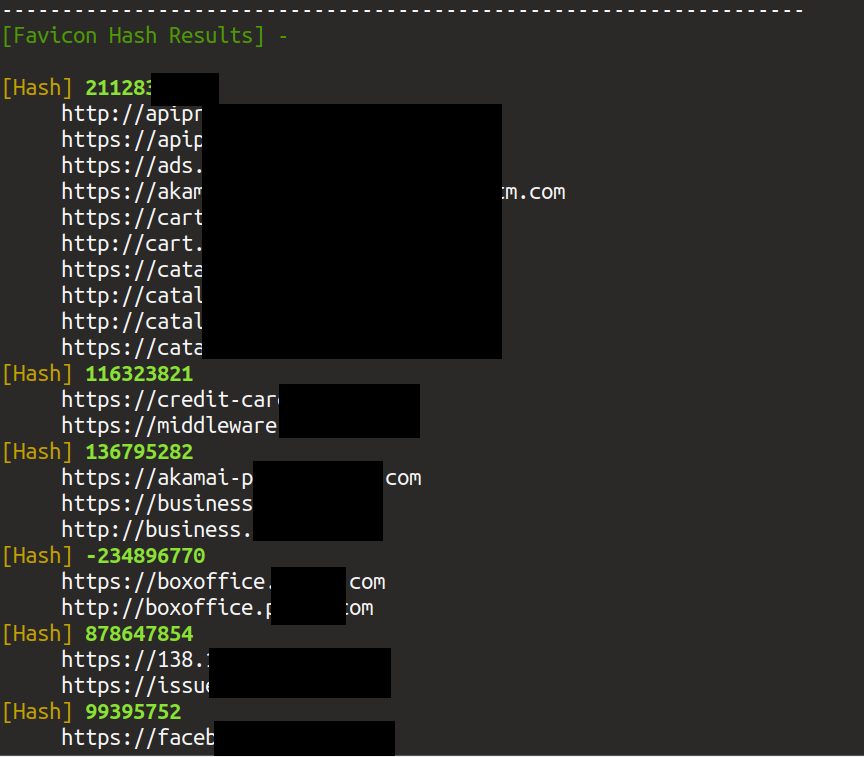
favicon hashes

Détection d'empreinte de favicon basée sur le dictionnaire :

enter image description here

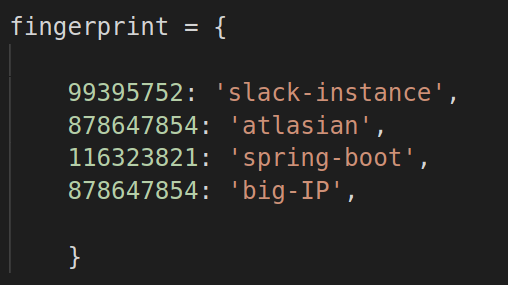
Le dictionnaire d'empreintes ressemble à ceci : enter image description here
Ajouter vos propres empreintes

Edit favfreak.py , you will find a dictionary named 'fingerprint' , 
Add your fingerprints in that dictionary !

Contact

Envoyez-moi un DM : @0xAsm0d3us

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






