

MAGNOLIA-8348
 mbadanoiu/magnolia-8348
MAGNOLIA-8348 : Contournement de restriction FreeMarker 3 dans Magnolia CMS
payload-generationvulnerability-analysisexploitation+3
mbadanoiu/magnolia-8348MAGNOLIA-8348 : Contournement de restriction FreeMarker 3 dans Magnolia CMS
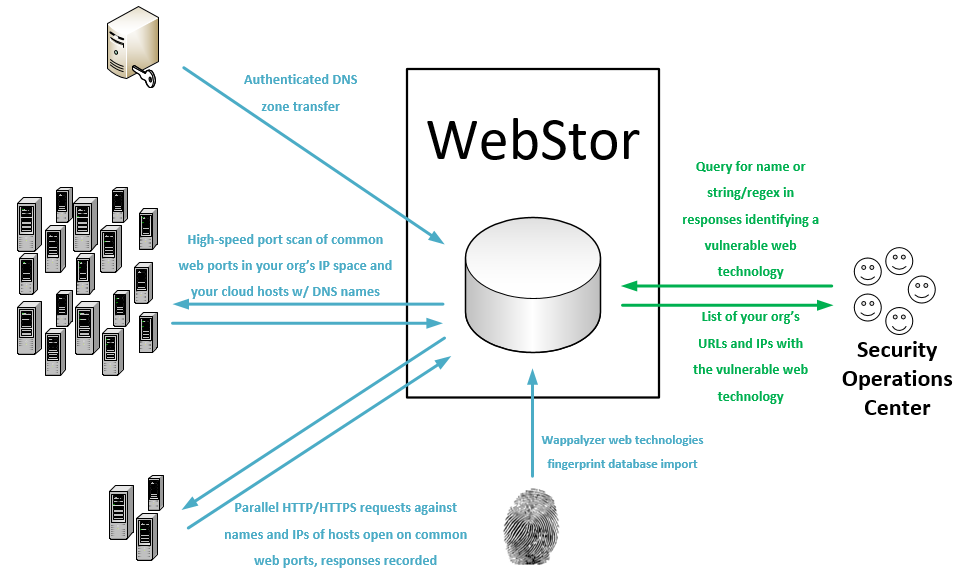 rossgeerlings/webstor
Énumère tous les sites web à travers les réseaux d'une organisation via les transferts de zone DNS et masscan, stocke les réponses et permet…
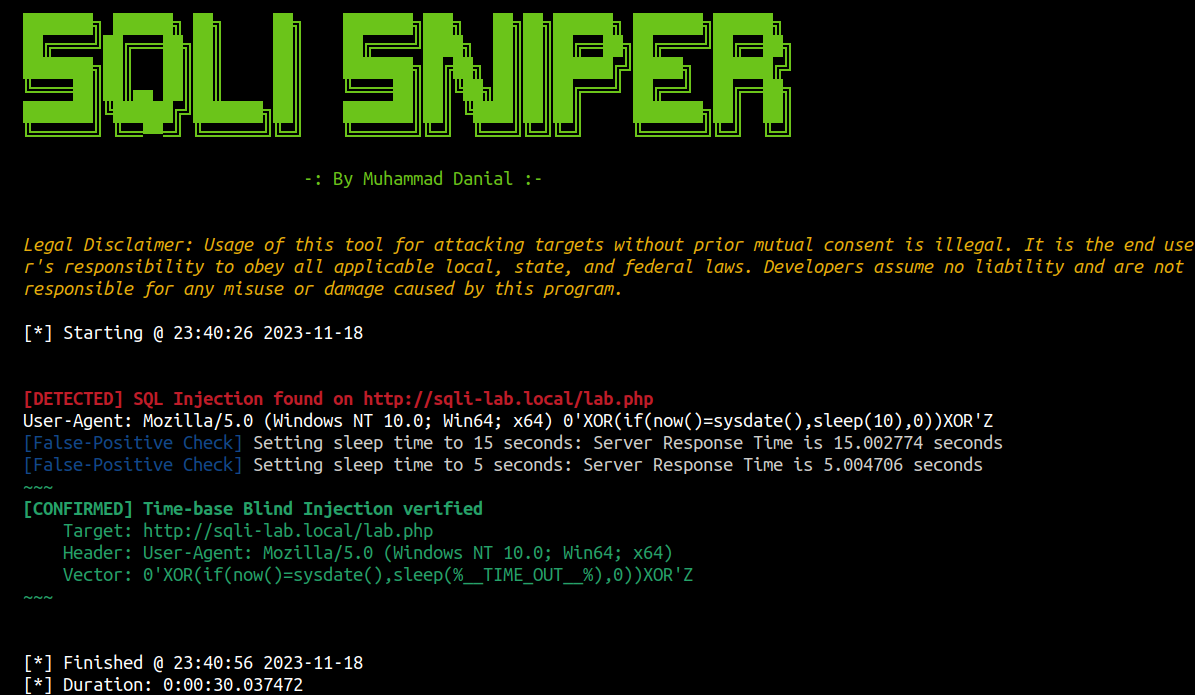 danialhalo/sqlisniper
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
 dub-flow/sessionprobe
Outil de test d'autorisation web multi-thread qui évalue les privilèges utilisateur en vérifiant l'accès des jetons de session à travers une liste…
 syn-4ck/wvctf
WVCTF ou WebVulnCTF est une plateforme web ludique qui favorise la formation au pentesting et à la sécurité du développement d'applications web de…

 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
 jaeles-project/gospider
Gospider - Araignée web rapide écrite en Go
 bl34chig0/telstra-cybersecurity-virtual-experience-
Un simple script python pour une règle de pare-feu qui bloque les requêtes entrantes basée sur la vulnérabilité Spring4Shell (CVE-2022-22965).
 yousseflahouifi/dorkish
Extension Chrome pour OSINT & Recon
 percx/praeda
Outil automatisé de collecte de données pour extraire des informations sensibles (sauvegardes, clones, carnets d'adresses) de serveurs web via une…
 avalz/waf-a-mole
Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique
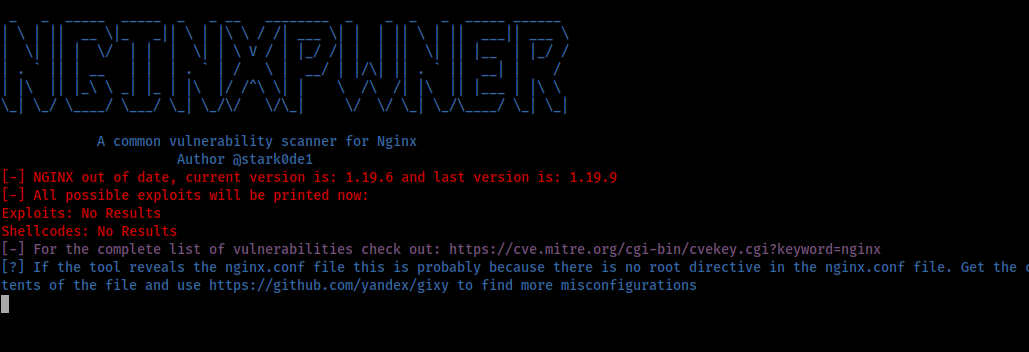 stark0de/nginxpwner
Nginxpwner est un outil simple pour rechercher les erreurs de configuration et les vulnérabilités courantes de Nginx.
 e1abrador/burp-encode-ip
Extension Burp Suite pour encoder une adresse IP visant à contourner la liste noire d'IP/domaines de l'application.
 bittentech/bug-bounty-beginner-roadmap
Il s'agit d'une fabrique de ressources pour toute personne souhaitant se lancer dans le bug hunting et ayant besoin d'un guide en tant que débutant.
 cagataycali/hstp
Cadre de protocole applicatif pour une communication chiffrée de bout en bout basée sur la confiance à travers des réseaux hétérogènes, permettant…
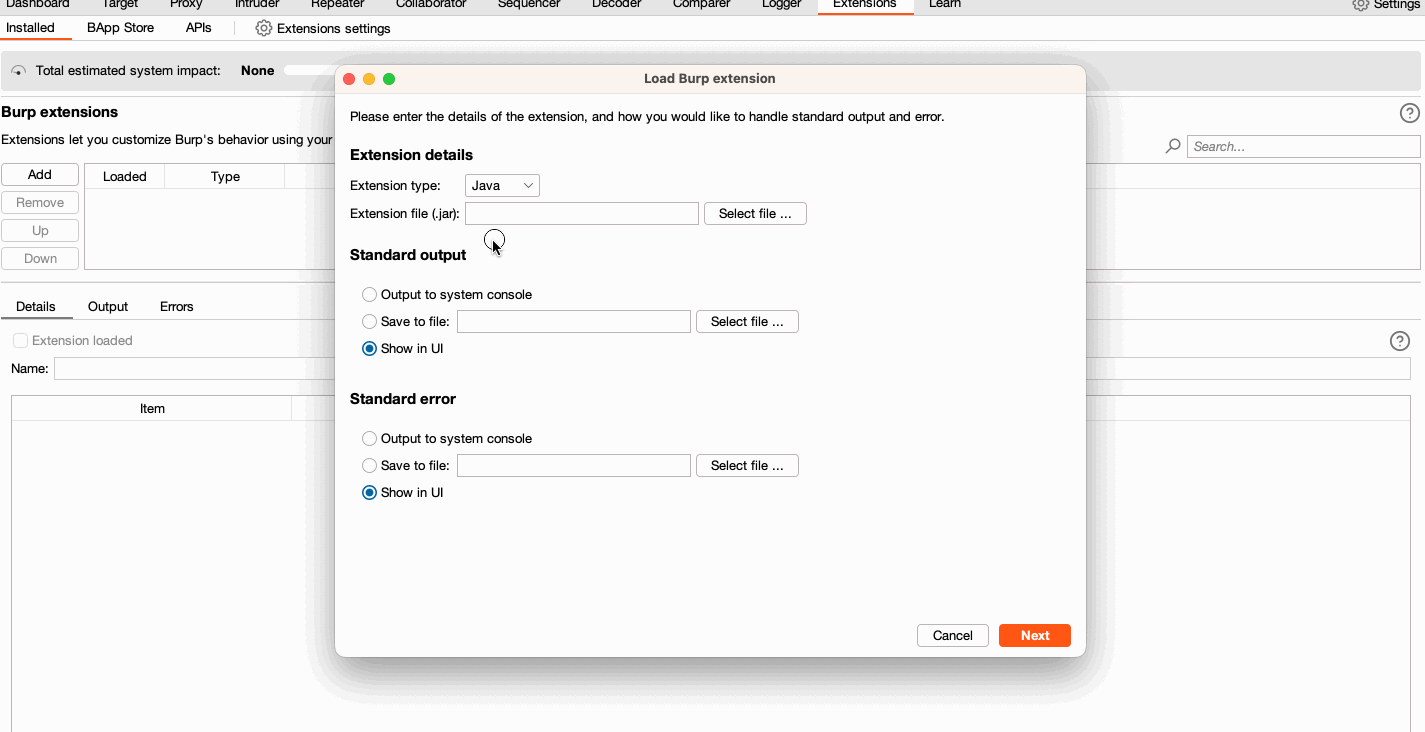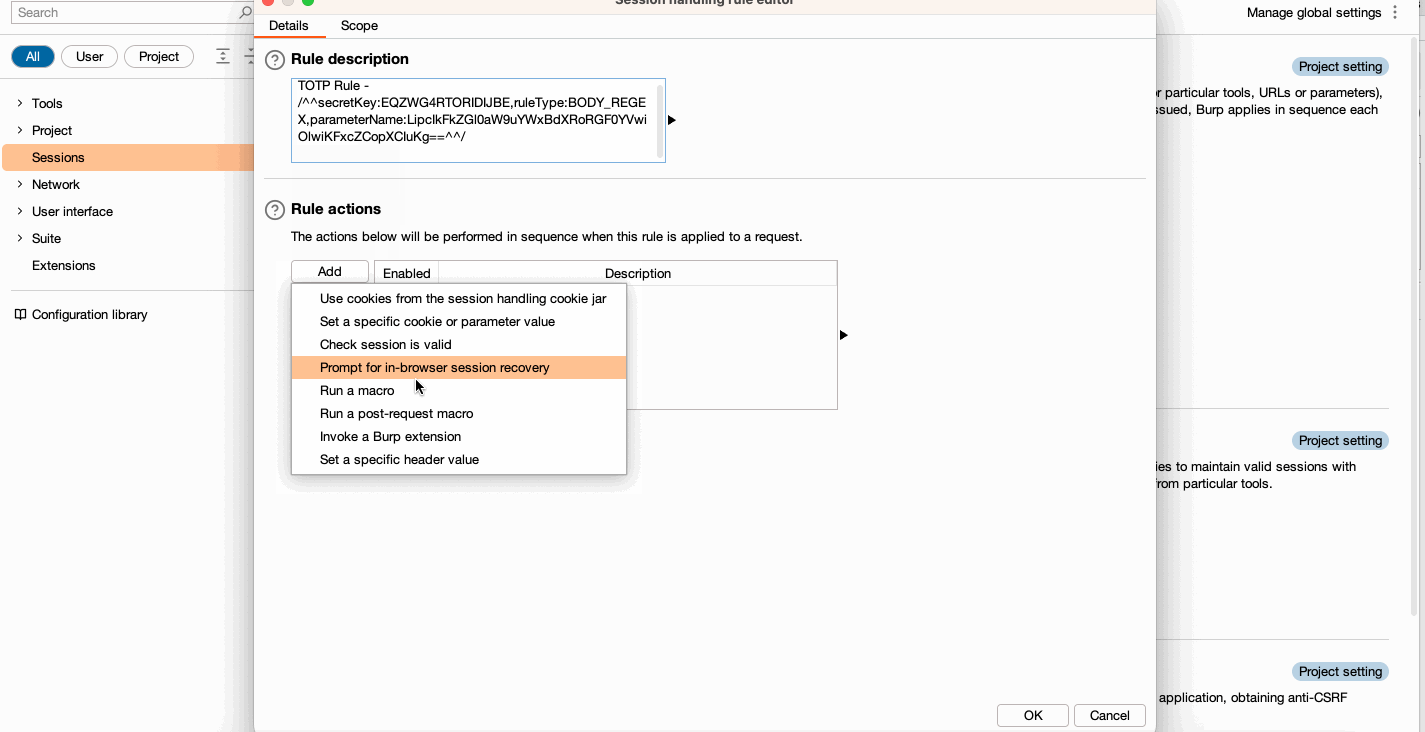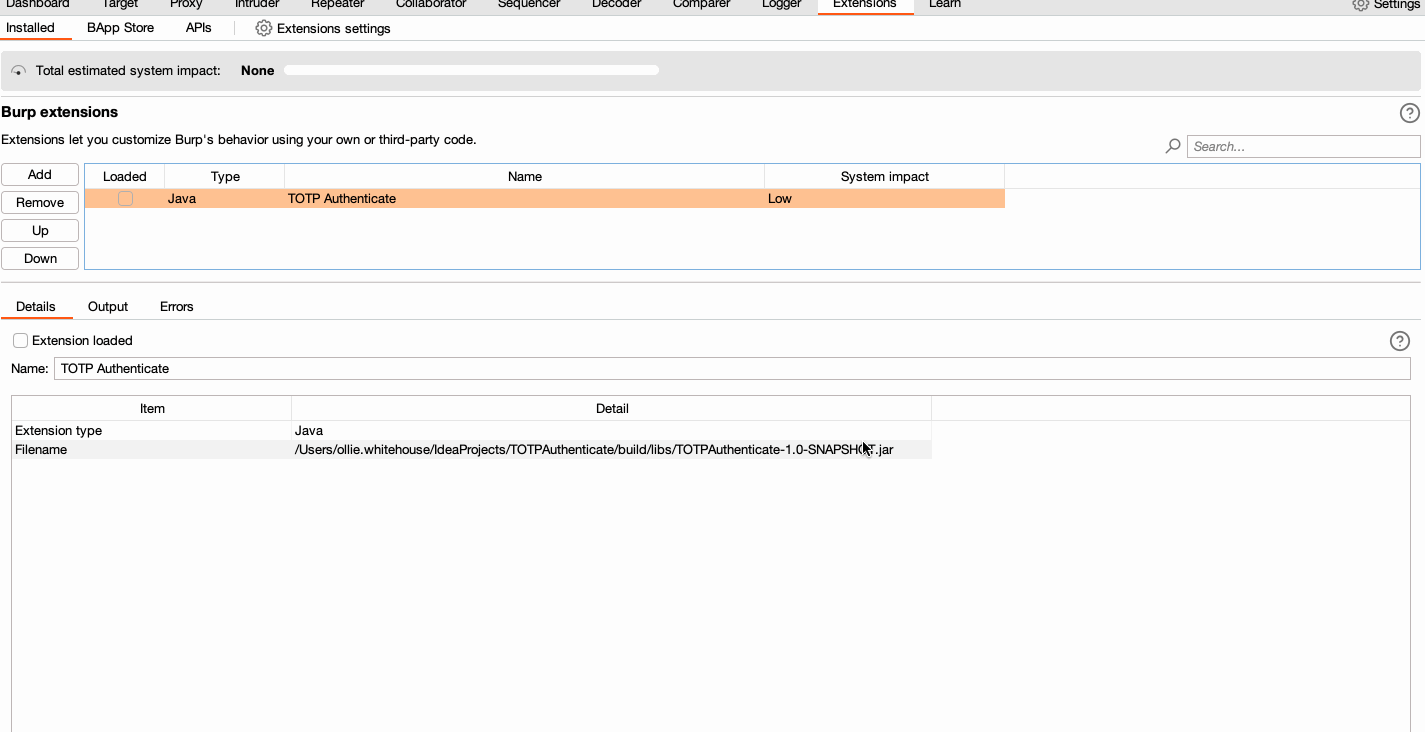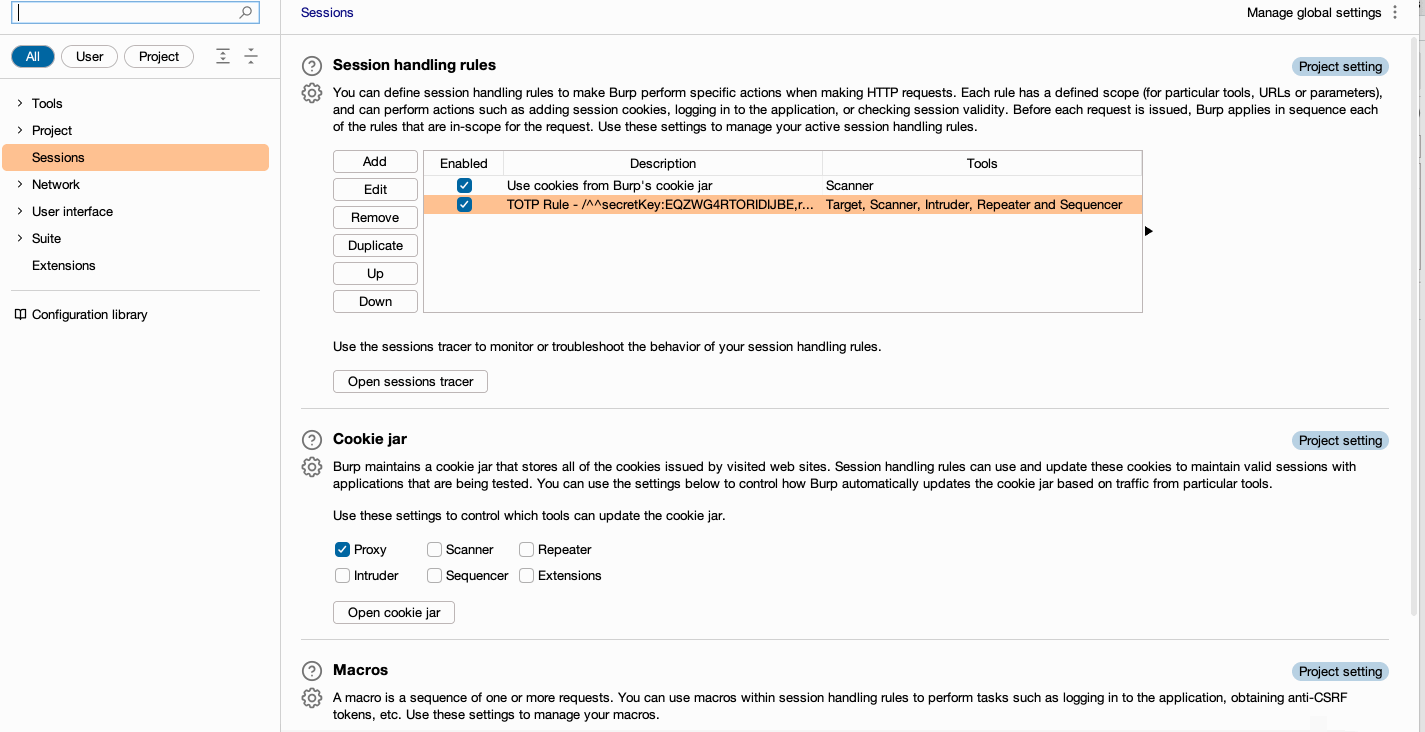 hannah-portswigger/totpauthenticate
Cette extension, pour Burp Suite Enterprise Edition, utilise des règles de gestion de session pour fournir un jeton TOTP aux requêtes sortantes.

 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité