

ClaimJumper
 fevra-dev/claimjumper
Kit de test professionnel de sécurité JWT. Analysez, craquez, forgez et exploitez les jetons Web JSON avec plus de 15 vérifications de…
password-crackingvulnerability-scannersexploitation+6
1
fevra-dev/claimjumperKit de test professionnel de sécurité JWT. Analysez, craquez, forgez et exploitez les jetons Web JSON avec plus de 15 vérifications de…
 rxerium/internal-security-detect
La détection des contrôles de sécurité internes au sein d'une entreprise
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 pentagridsec/pentagridresponseoverview
Aperçu de l'extension Response Overview pour BurpSuite - Trouvez des réponses exotiques en regroupant les corps de réponse
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
Outil autorisé de l'ÉCOSYSTÈME CYBERDUDEBIVASH pour détecter la CVE-2026-23550 dans le plugin WordPress Modular DS
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Énumère automatiquement les sites web et exporte les fichiers en résultat.
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Outil de détection à l'échelle des actifs pour identifier l'utilisation de jsPDF liée à CVE-2025-68428 Détection uniquement — pas d'exploitation
 oj/gobuster
Outil de busting de répertoires/fichiers, DNS et VHost écrit en Go
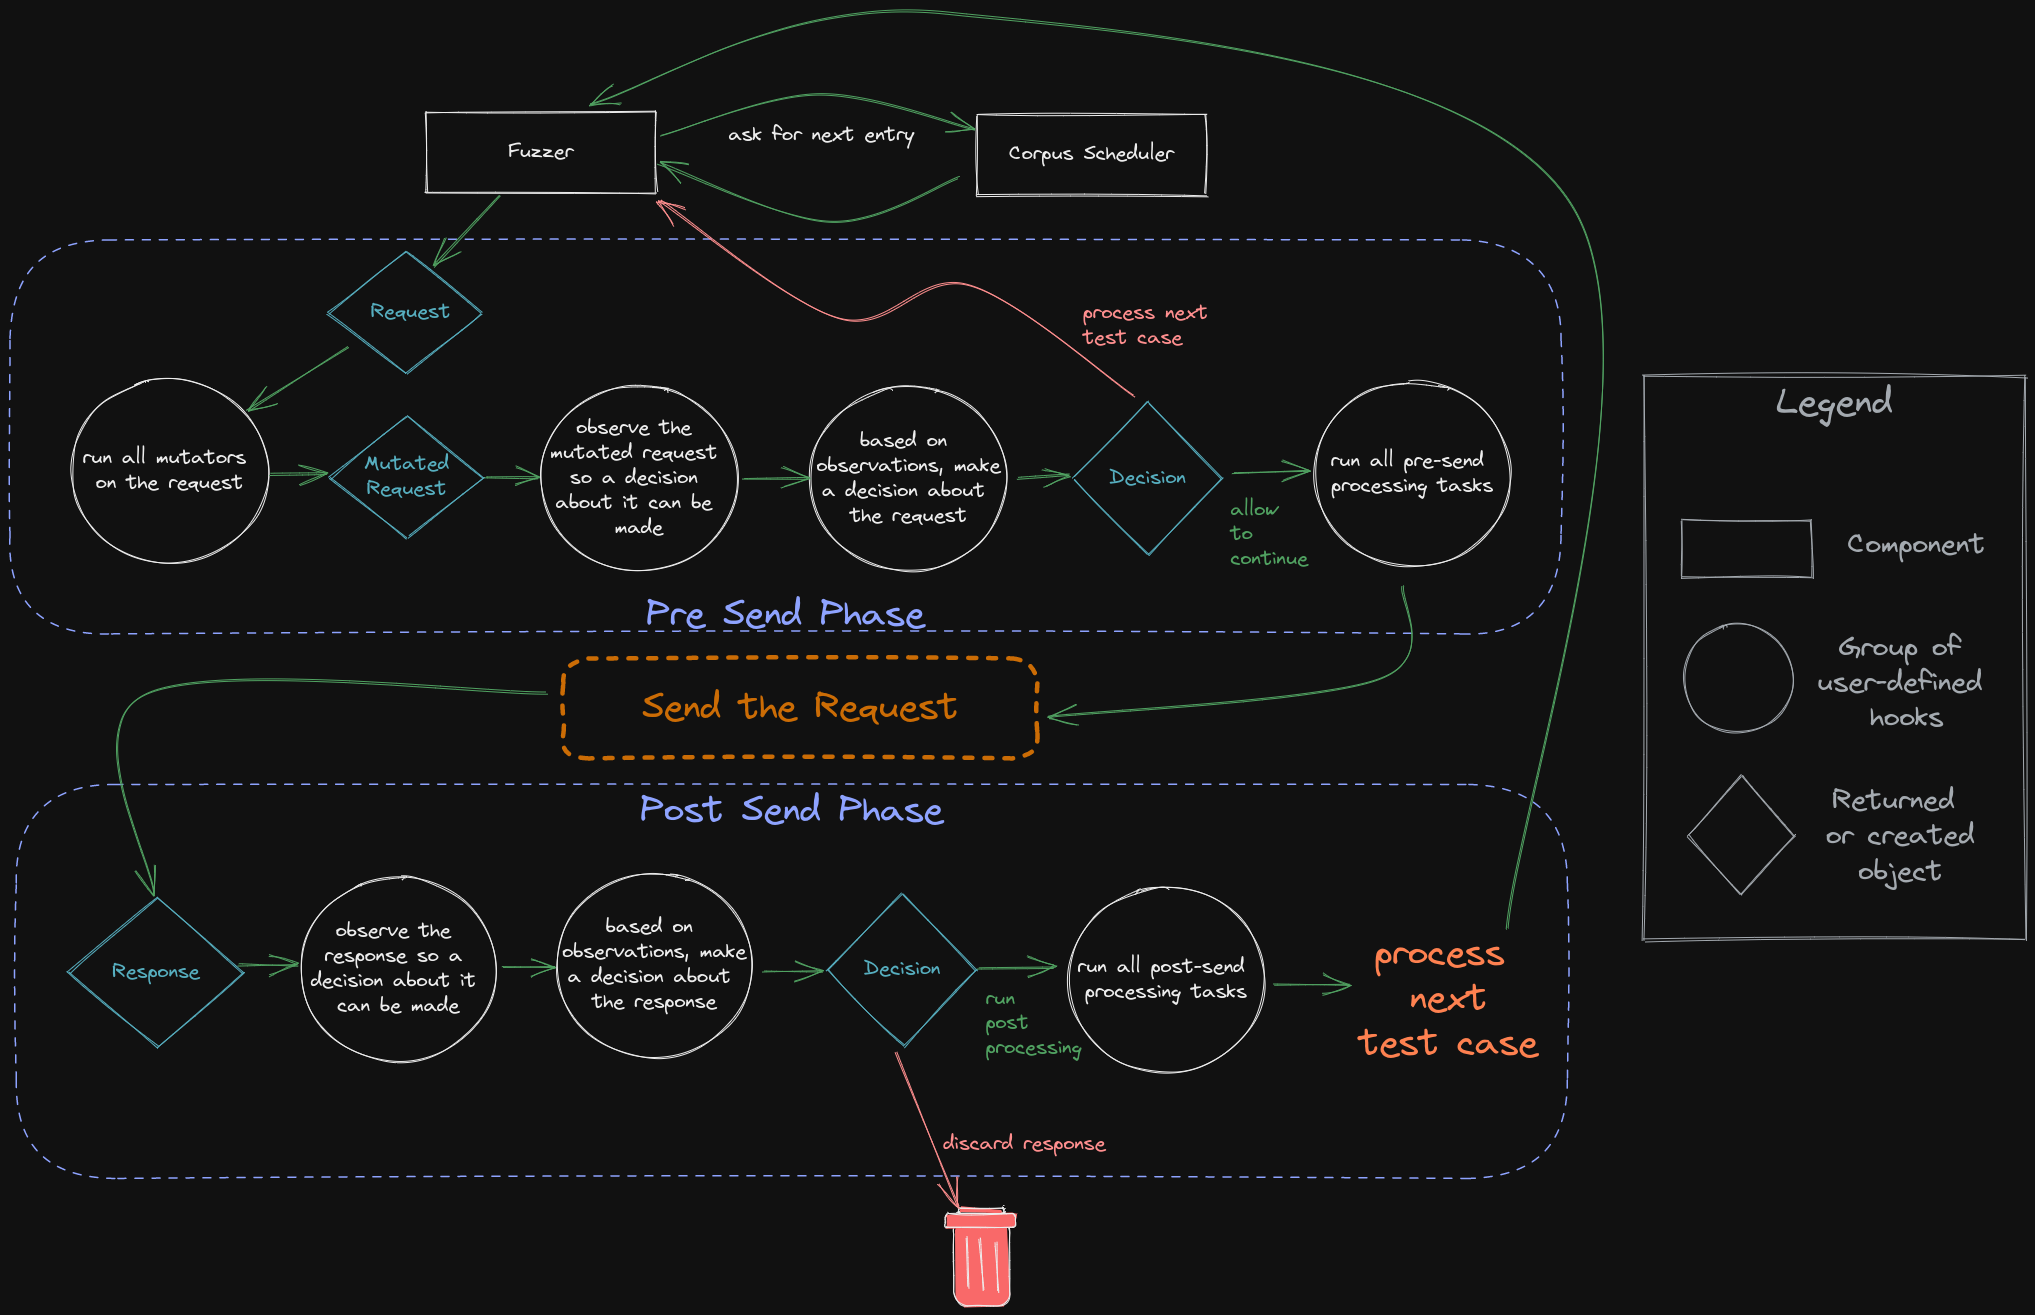 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 oksuzkayra/gaia
Découverte de la surface d'attaque et tri assisté par IA pour les chercheurs en sécurité. Cartographie des points de terminaison et des paramètres…
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
 p0dalirius/apachetomcatscanner
Un script Python pour analyser les vulnérabilités du serveur Apache Tomcat.
 sbilly/awesome-security
Une collection de logiciels, bibliothèques, documents, livres, ressources et trucs sympas sur la sécurité.
 magercode/list-cve-2025-2026
Liste des CVE 2025-2026 mise à jour
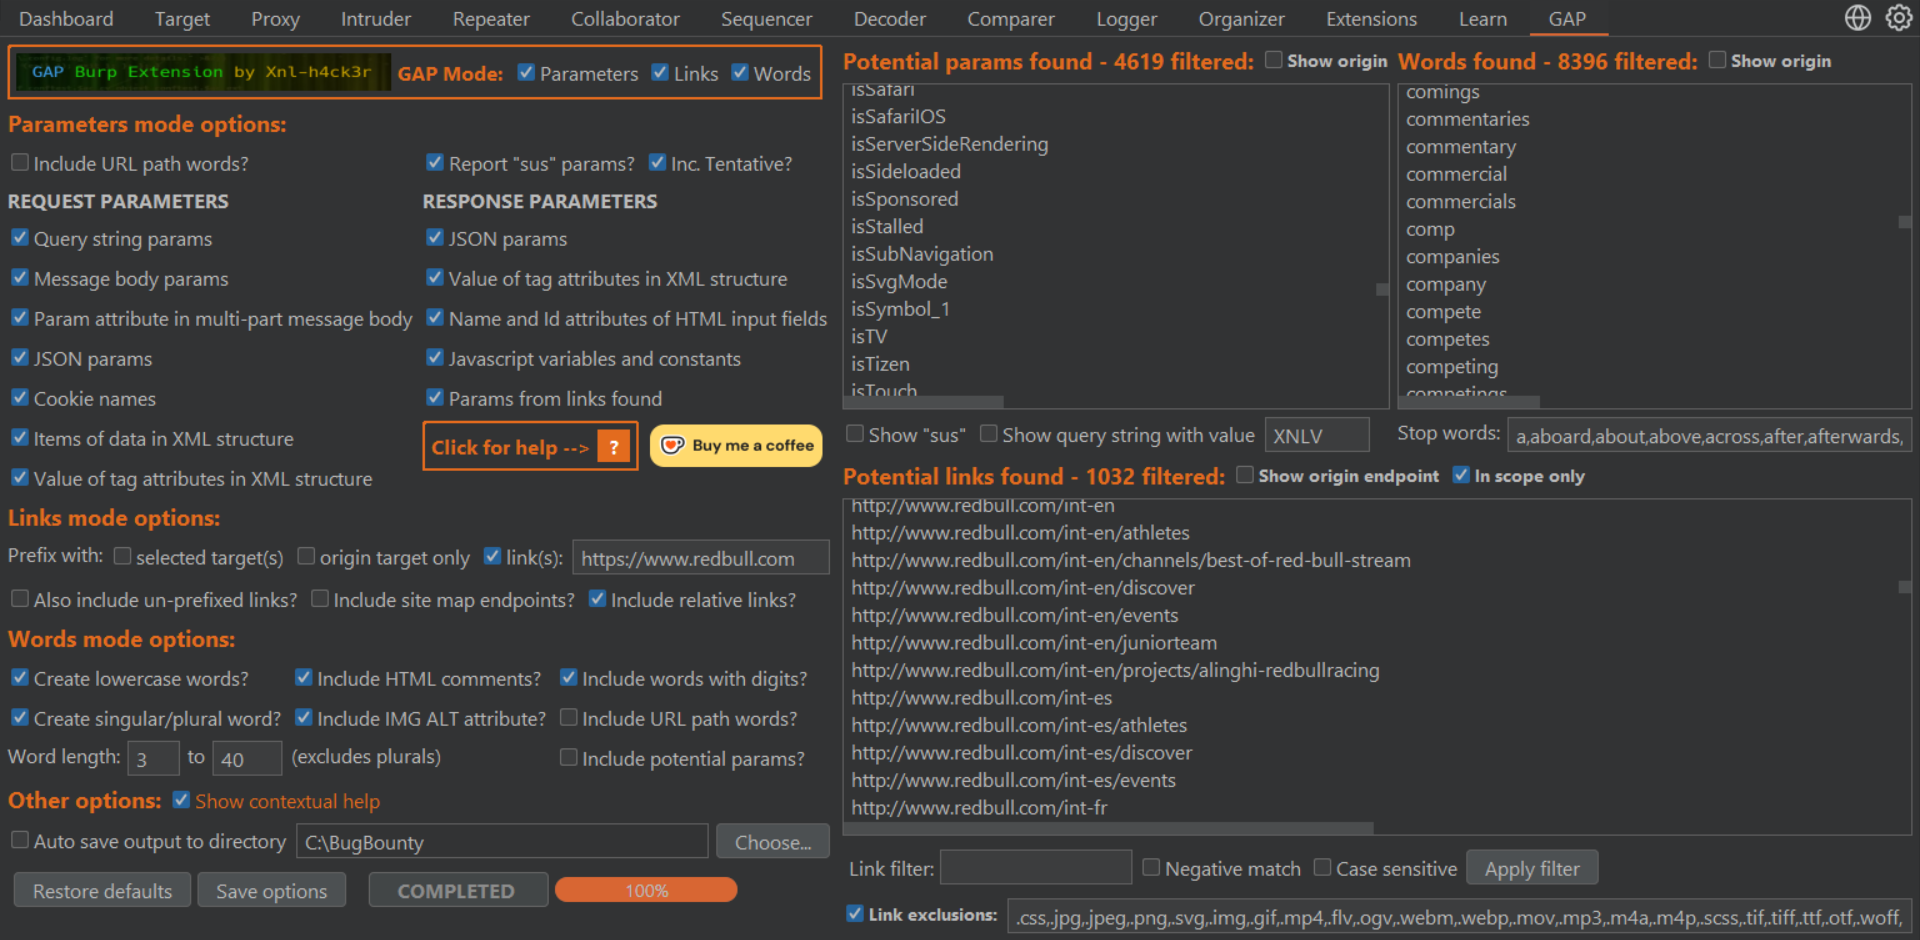 xnl-h4ck3r/gap-burp-extension
Extension Burp pour trouver des endpoints potentiels, des paramètres et générer une wordlist personnalisée pour la cible.
 maldev-academy/dumpchromesecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…
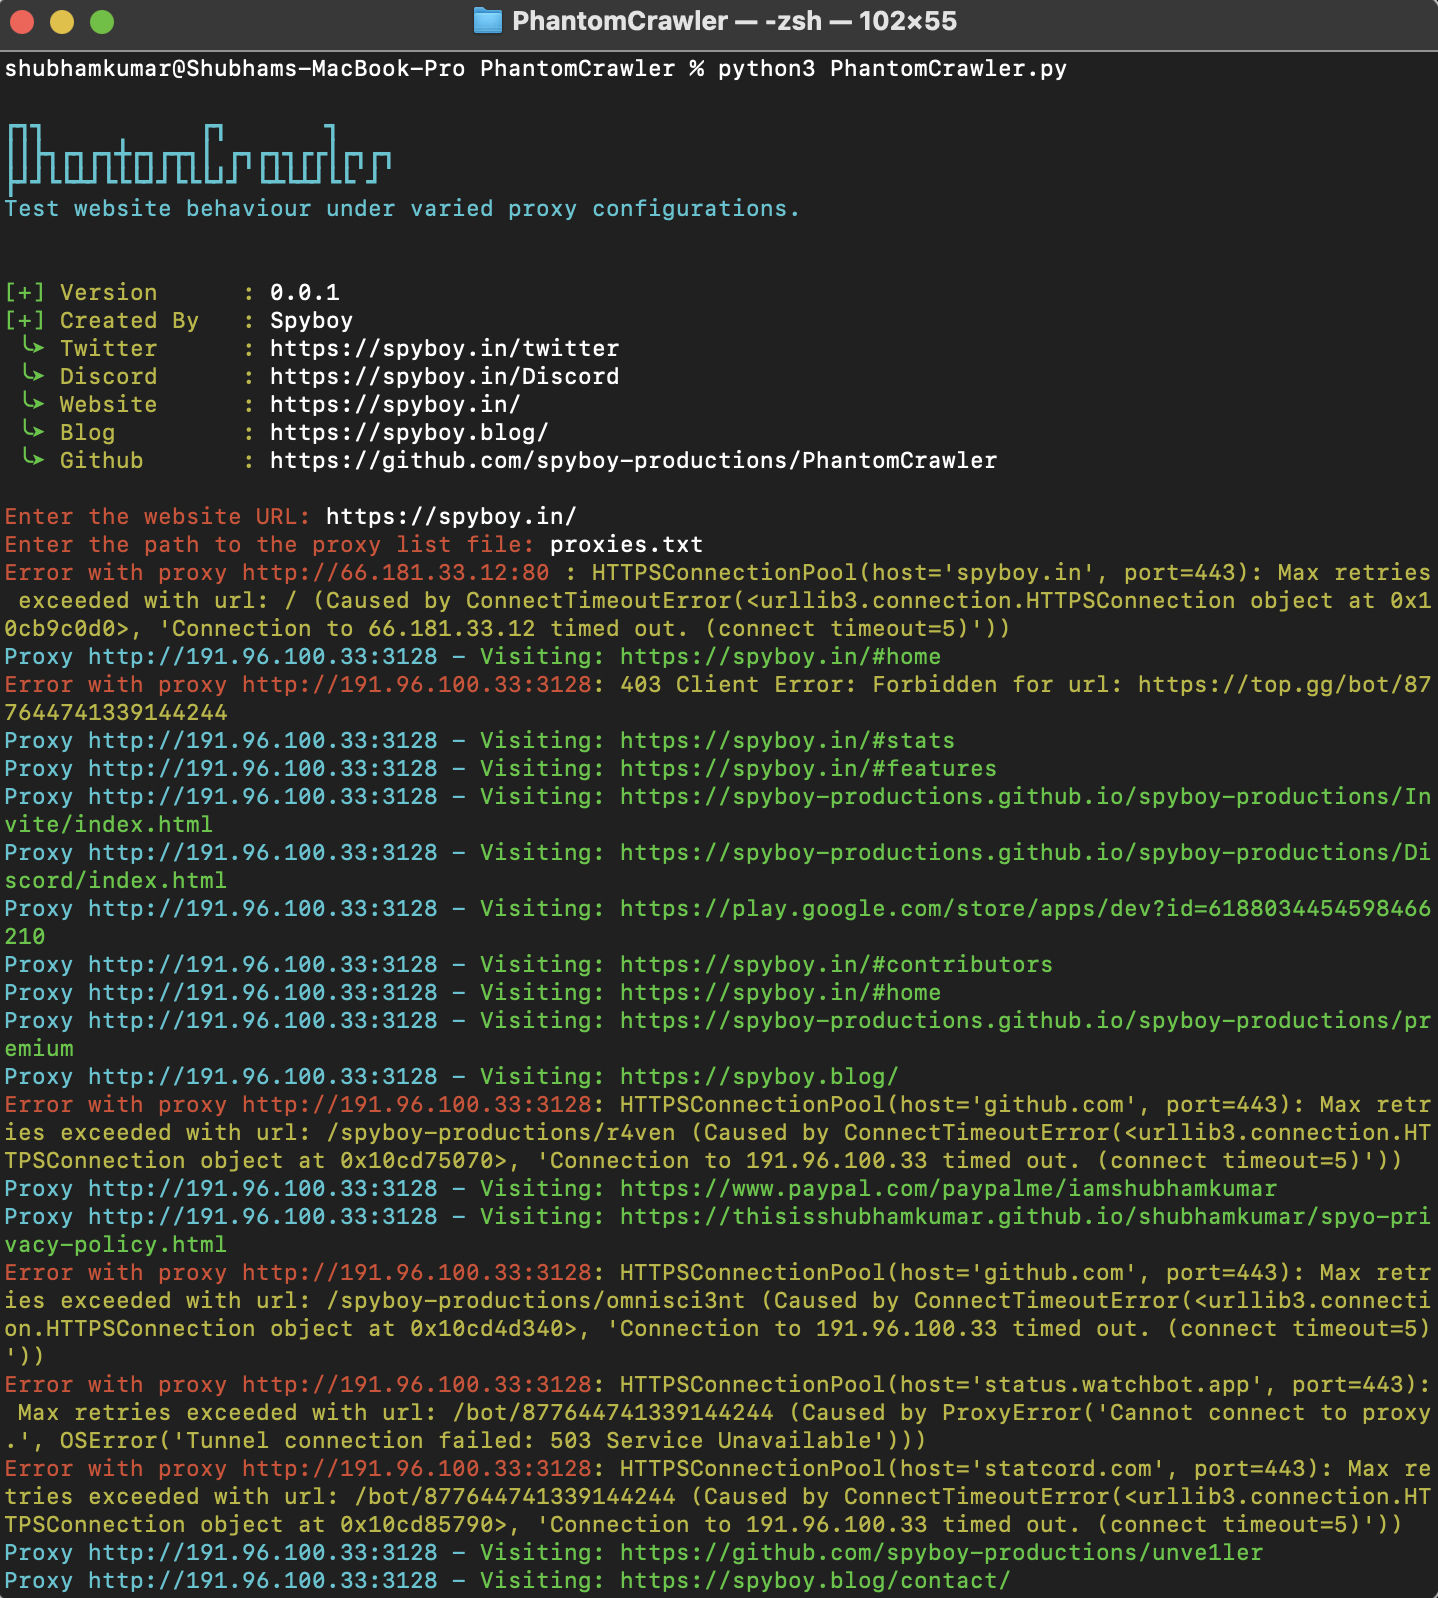 spyboy-productions/phantomcrawler
Simulateur d'interaction web multi-proxy pour analyser le comportement du trafic, les contrôles d'accès et les modèles de réponse dans des conditions…
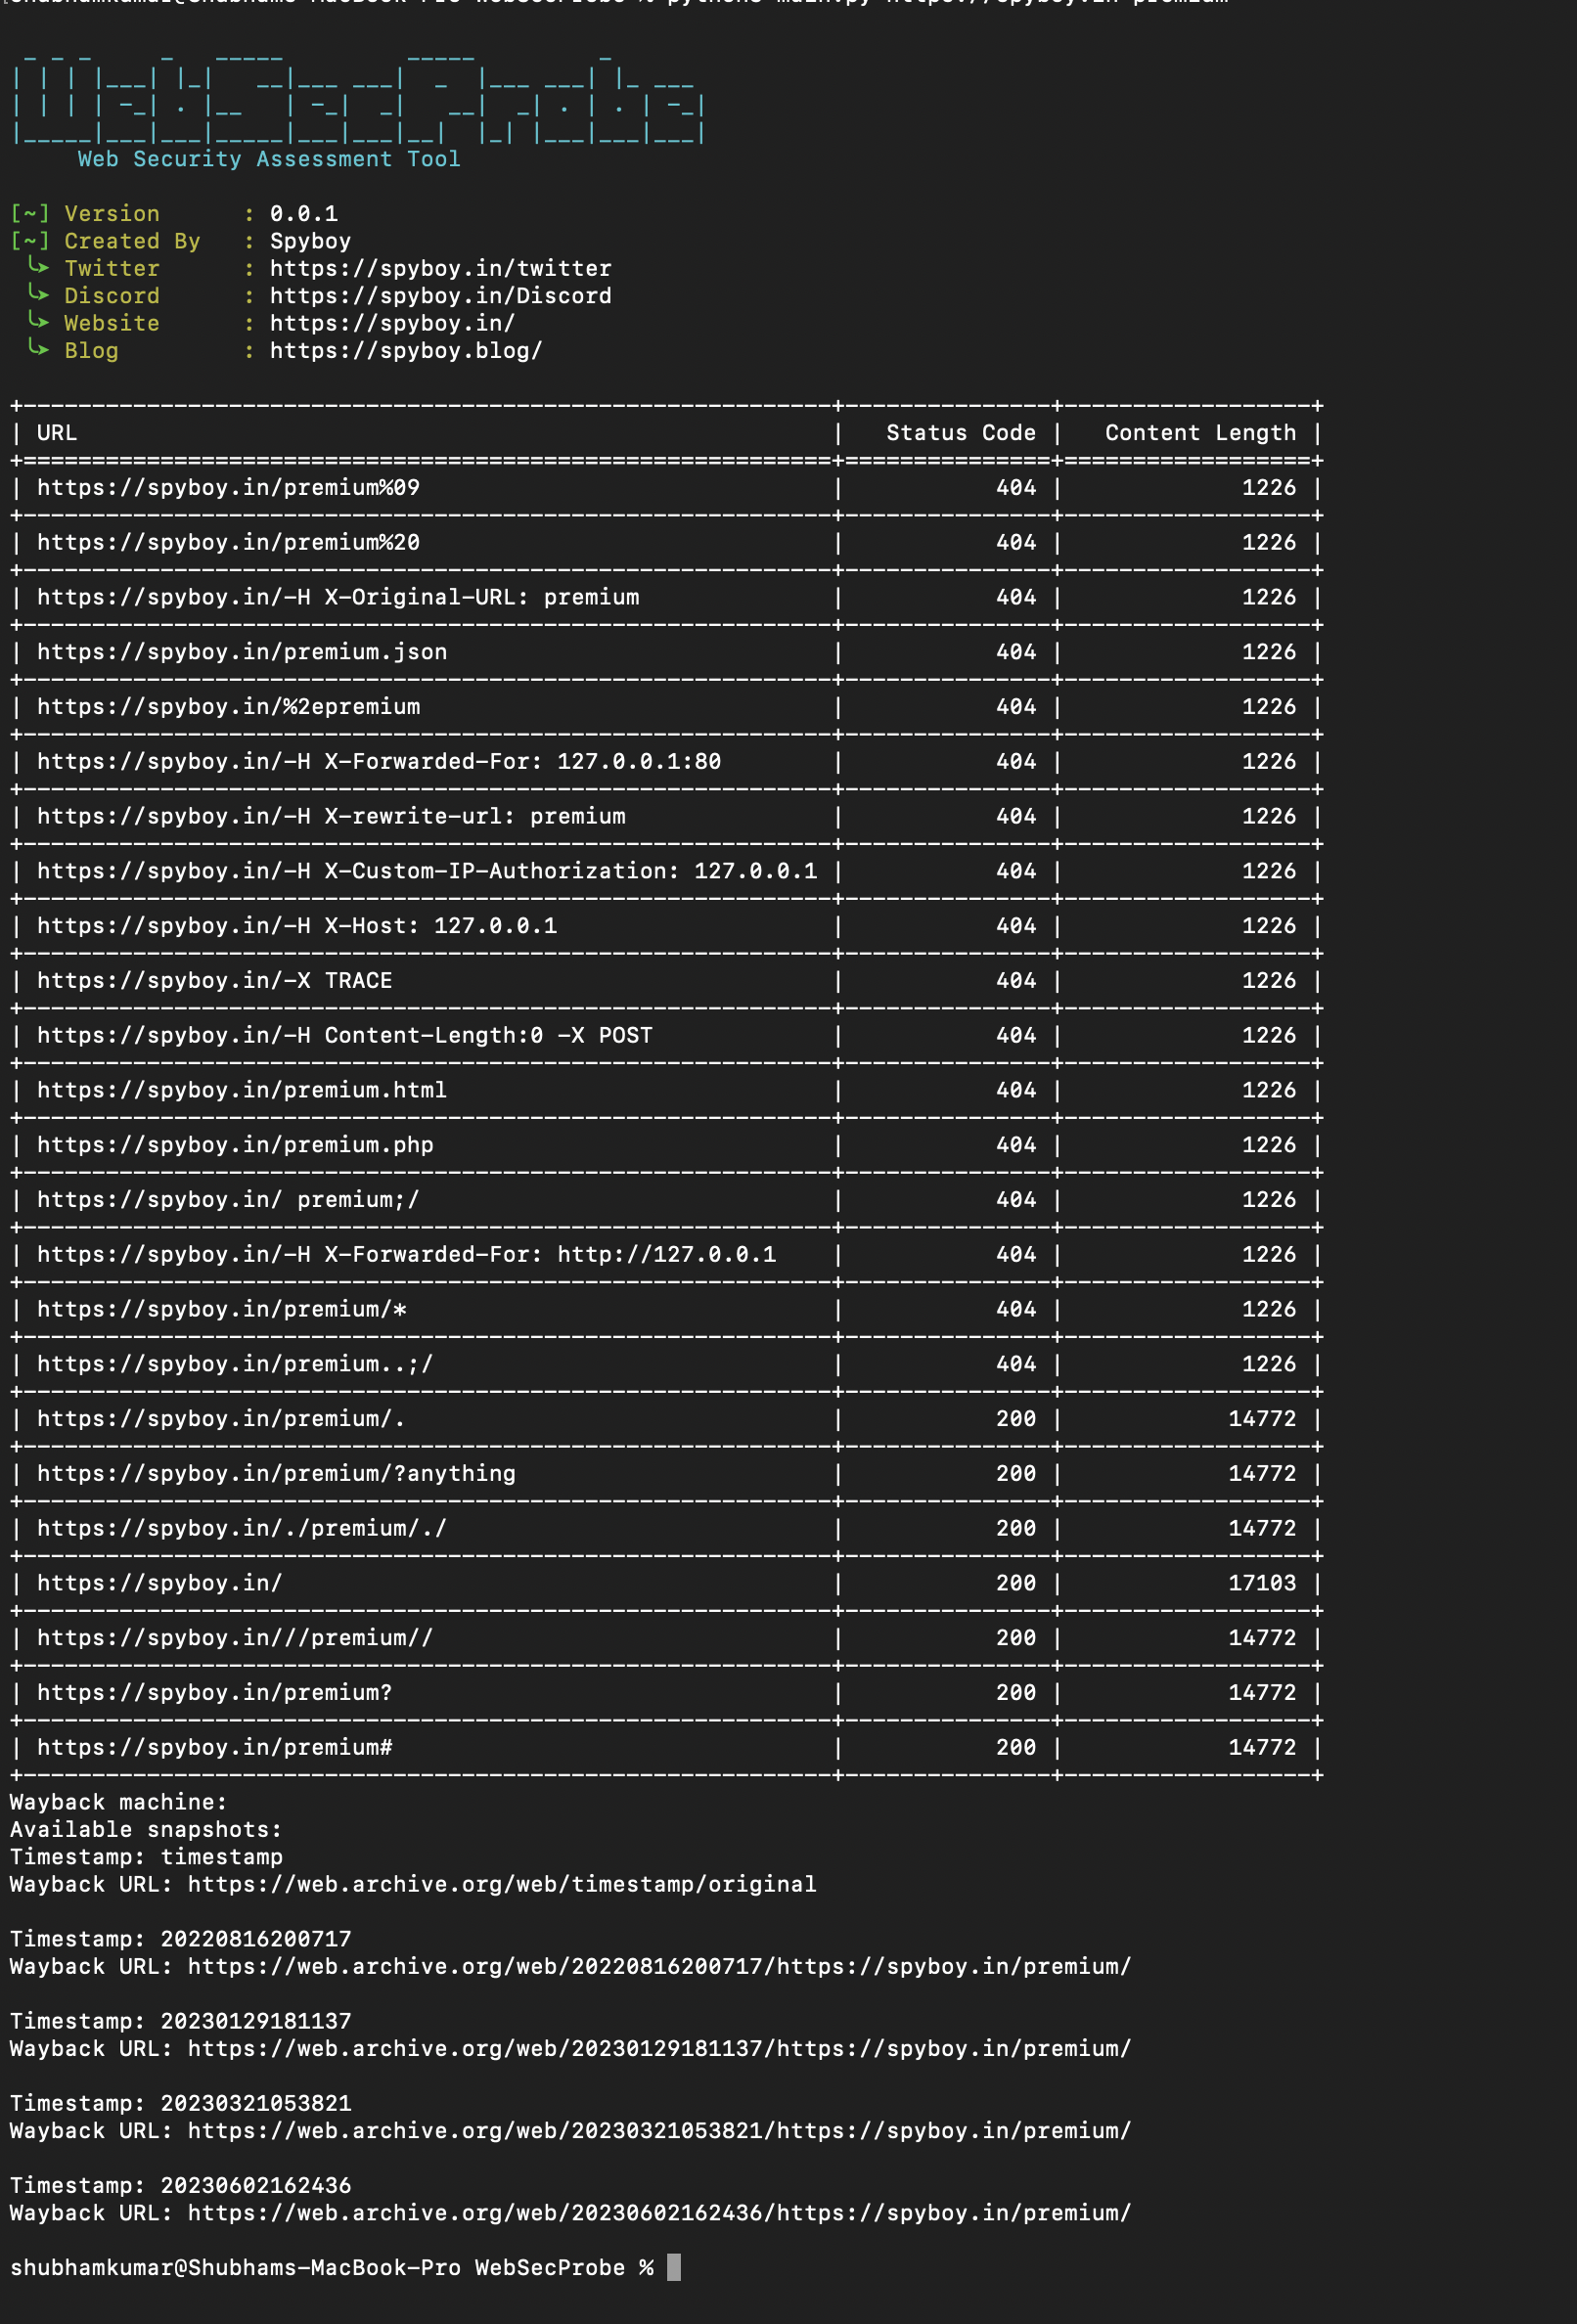 spyboy-productions/websecprobe
Outil de test de sécurité pour analyser les réponses HTTP 403 et identifier les mauvaises configurations de contrôle d'accès dans les applications…