

wazuh-nginx-cve-2026-42945-sca-lab
 soksofos/wazuh-nginx-cve-2026-42945-sca-lab
Évaluation SCA Wazuh centralisée pour CVE-2026-42945 sur les serveurs NGINX
defensive-toolsvulnerability-analysisconfiguration-auditing+3
soksofos/wazuh-nginx-cve-2026-42945-sca-labÉvaluation SCA Wazuh centralisée pour CVE-2026-42945 sur les serveurs NGINX
 helgesverre/livewire-honeypot
Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 realityone/cve-2026-42945-scan
Analysez votre configuration NGINX pour déterminer si elle est affectée par CVE-2026-42945.
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 emresandikci/nextjs-cve-2026-23870-checker
Vérificateur et correcteur pour les 13 vulnérabilités de la version de sécurité de Next.js de mai 2026 (CVE-2026-23870)
 bk-security/auth-header-trust-rules
Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 r0x4r/garud
Un outil d'automatisation qui scanne les sous-domaines, détecte les prises de contrôle de sous-domaines, puis filtre les paramètres de points…
 vhscom/private-landing
🔐 Apprenez l'authentification en la construisant correctement. Une implémentation de référence extensible et conforme aux normes pour Cloudflare…
 sreejaputhan/cpanel-control-plane-exposure-check
Outil d'évaluation défensive de l'exposition permettant d'identifier les interfaces de gestion cPanel, WHM et Webmail accessibles depuis l'extérieur,…
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Benchmark task pour réimplémenter un correctif de résolution de chemin masqué dans Jupyter Server, avec des tests fonctionnels et de sécurité cachés…
 francescostabile/numasec
Agent de sécurité IA qui s'exécute dans votre terminal, orchestrant des outils locaux, des runbooks et des agents pour des workflows autorisés…
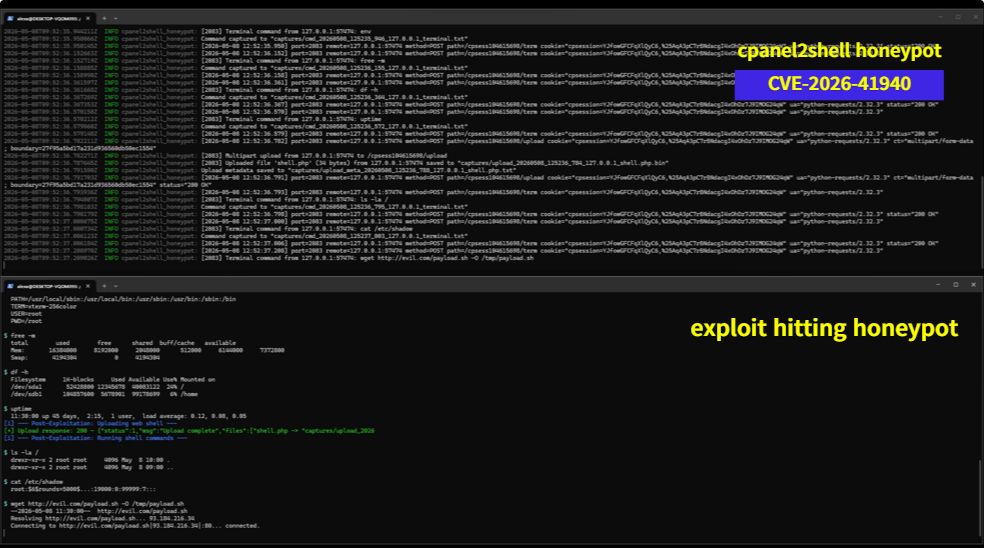 acuciureanu/cpanel2shell-honeypot
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940
 0xdevrel/easyscan
Scanner de sécurité web basé sur Python qui analyse les en-têtes HTTP, SSL/TLS, les enregistrements DNS et les erreurs de configuration courantes…
 jpoindexter/interrogation-game
Jeu d'interrogatoire policier basé sur la voix. Mistral Large 3 + Voxtral STT + ElevenLabs TTS. Conçu pour le Mistral Worldwide Hackathon 2026.
 crussella0129/tricorne
un remix Fedora axé sur le pentesting et l'outillage purple hat
 pedrofbrm/apache-web-log-analysis-lab
Laboratoire Blue Team axé sur l'analyse des journaux d'accès web Apache pour détecter le brute forcing de répertoires et l'activité de scan web.