CVE-2026-48907-Joomla-JCE-detection

Validation défensive en laboratoire et guide de détection SOC pour CVE-2026-48907 dans Joomla JCE <= 2.9.99.4, incluant la télémétrie…

Validation défensive en laboratoire et guide de détection SOC pour CVE-2026-48907 dans Joomla JCE <= 2.9.99.4, incluant la télémétrie…

Téléversements de fichiers simples comme bonjour

Démo éducative d'evercookie montrant comment les techniques de stockage du navigateur et de cache HTTP peuvent ré-identifier de manière persistante…

OsintNET est une plateforme OSINT basée sur un navigateur pour l'intelligence de domaine, l'analyse des risques de site web, la découverte SERP,…

Log4Shell (CVE-2021-44228) Environnement de pratique de sécurité - Serveur de collecte de logs vulnérables Log4j 2.14.1

Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre…

Laboratoire Docker pour reproduire et étudier CVE-2023-44487 (HTTP/2 Rapid Reset) pour la recherche de thèse, fournissant un environnement contrôlé…

Boîte à outils de remédiation défensive et d'audit pour CVE-2026-54420 dans le plugin LiteSpeed cPanel. Automatise le correctif, détecte les liens…

Boîte à outils de mitigation défensive et d'audit pour CVE-2026-54420 dans le plugin LiteSpeed cPanel, fournissant la détection de liens symboliques,…

HTTPS localhost de confiance — CA locale, /etc/hosts, partage LAN mDNS, proxy inverse. Mappe https://name.local → localhost:port

Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86

Omnisci3nt est un outil open-source de reconnaissance et de renseignement web pour extraire des informations techniques approfondies à partir de…

Service de messagerie et de réseau social cryptographiquement sécurisé.


Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…

Framework de fuzzing pour les modules du serveur Apache HTTPD

Détecteur de vulnérabilité non destructif HTTP/2 Bomb (CVE-2026-49975) pour Nginx / Apache httpd. Python sans dépendances.

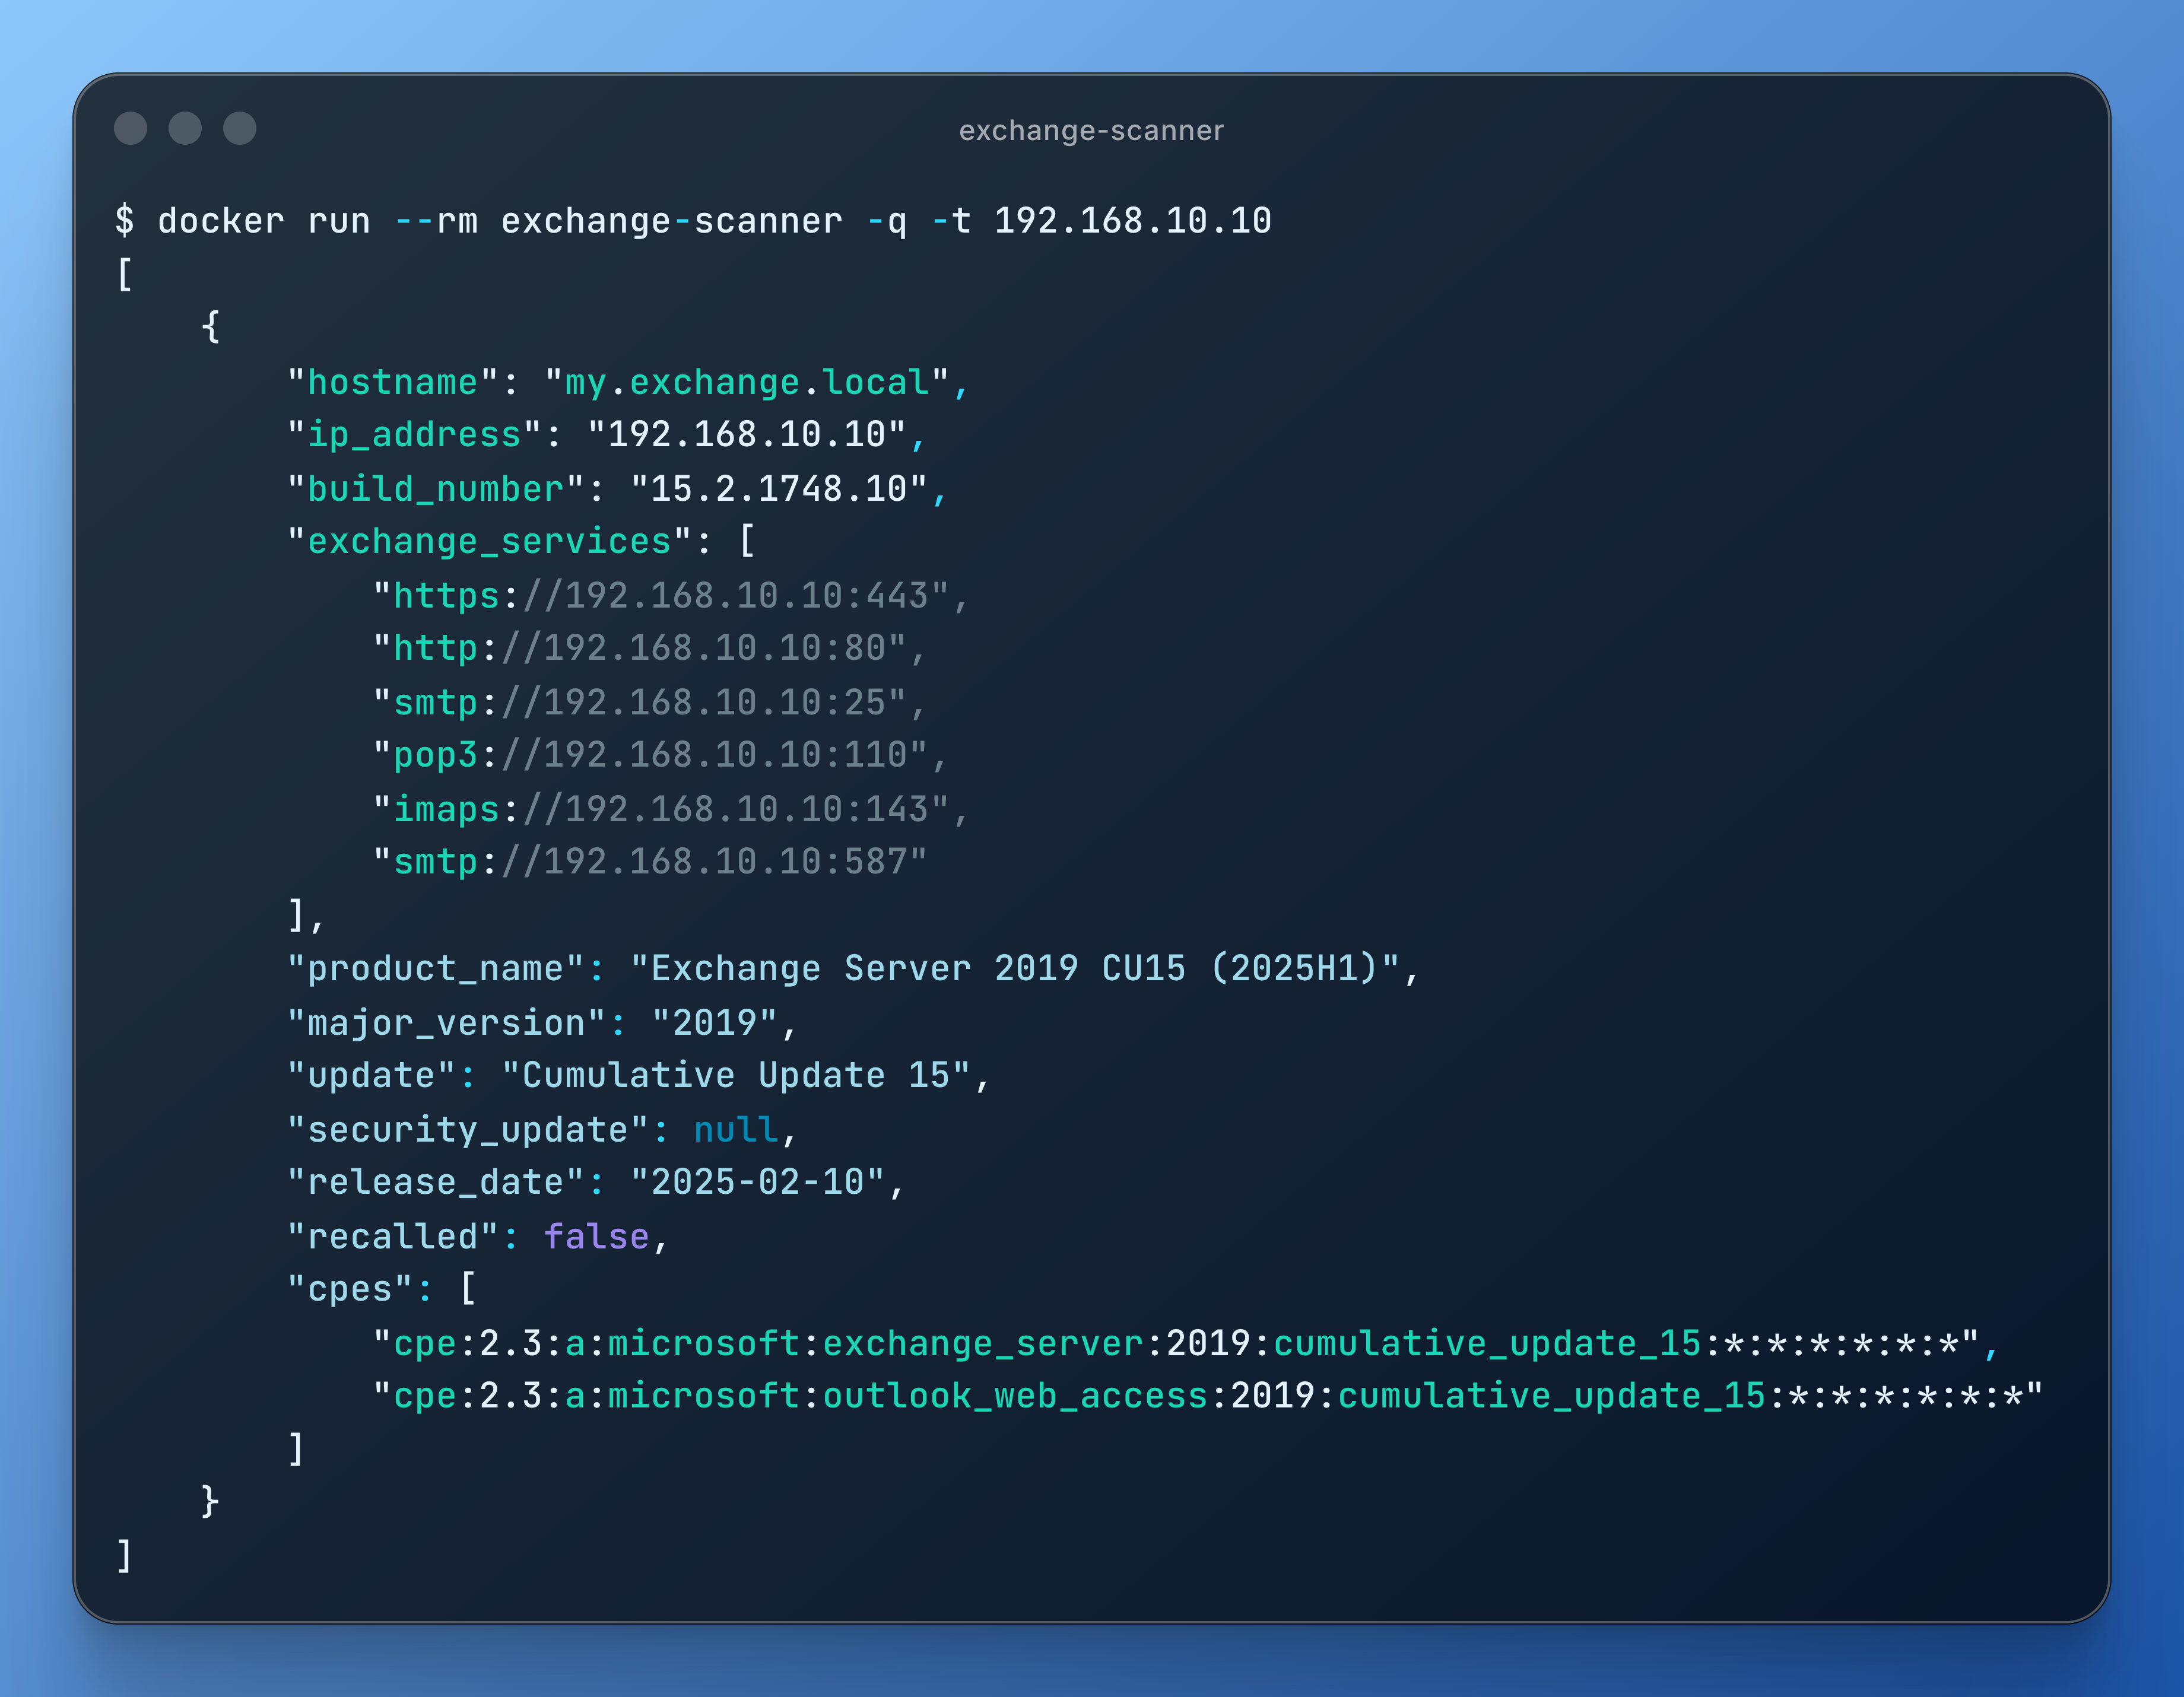
Identifier les serveurs Microsoft Exchange exposés publiquement et déterminer leurs versions logicielles