
Archived
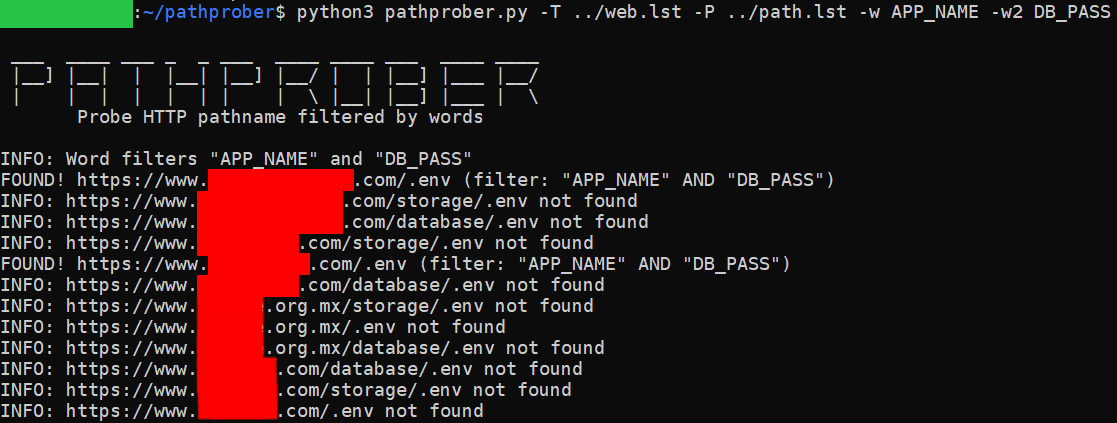
pathprober
 xchopath/pathprober
Sonder et découvrir des chemins HTTP en utilisant une méthodologie de force brute et filtrés par un mot spécifique ou 2 mots à la fois
reconnaissancevulnerability-scannersweb-vulnerability-scanners+3
xchopath/pathproberSonder et découvrir des chemins HTTP en utilisant une méthodologie de force brute et filtrés par un mot spécifique ou 2 mots à la fois
 ostesayed/oste-web-log-analyzer
OSTE WLA automatise le processus d'analyse des logs de serveur web avec le Python Web Log Analyzer.
 owasp/redteamtoolkit
Le boîte à outils de sécurité basée sur WASM pour le paradigme Web First
 tismayil/laraveln00b
LaravelN00b .env Scanner
 portswigger/research-labs
Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…
 humblelad/needle
Accès instantané à votre tableau de bord de soumissions bug bounty sur diverses plateformes + rapports divulgués publiquement + #bugbountytip
 rails/rails-forensics-cve-2026-66066
Boîte à outils d'investigation numérique et compétences d'agent pour enquêter sur Rails Active Storage/libvips CVE-2026-66066 : détecte les…
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 paultendo/confusable-vision
Le premier jeu de données de confusables police par police au monde : quels caractères Unicode se ressemblent, mesuré à partir des contours de 322…
 mrakovic-org/cfunmitigate
Couche 7 Contournement UAM
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 killswitch-gui/flask_pythonanywhere_redirector
Modèle de redirecteur C2 Flask et PythonAnywhere
 aquasecurity/trivy-module-wordpress
Module d'exemple Trivy pour WordPress
 rmottanet/unauthscout
UnauthScout est un outil d'OSINT (Open Source Intelligence) développé en Bash pour l'exploration passive d'actifs sur les plateformes de contrôle de…
 denizparlak/blackhat-arsenal-tools
Compte officiel des outils Black Hat Arsenal
 b3rito/oopso
Un générateur de requêtes OSINT côté client, facile à utiliser, pour découvrir des gestionnaires de fichiers exposés sur les moteurs de recherche.
 ayushman4/tp-link-archer-cr-700-xss-exploit
Exploitation du routeur TP-Link Archer CR-700. (Divulgation responsable à TP-Link)
 hristiy4n/bom-view
Application web statique pour visualiser les SBOMs et effectuer des analyses de vulnérabilités à la demande avec osv.dev. Facilement déployable sur…