
reapoc
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
vulnerability-analysisexploitationweb-security+3
cckuailong/reapocOpenSource Poc && Vulnerable-Target Storage Box.
 fr0gger/awesome-gpt-agents
Une liste organisée d'agents GPT pour la cybersécurité
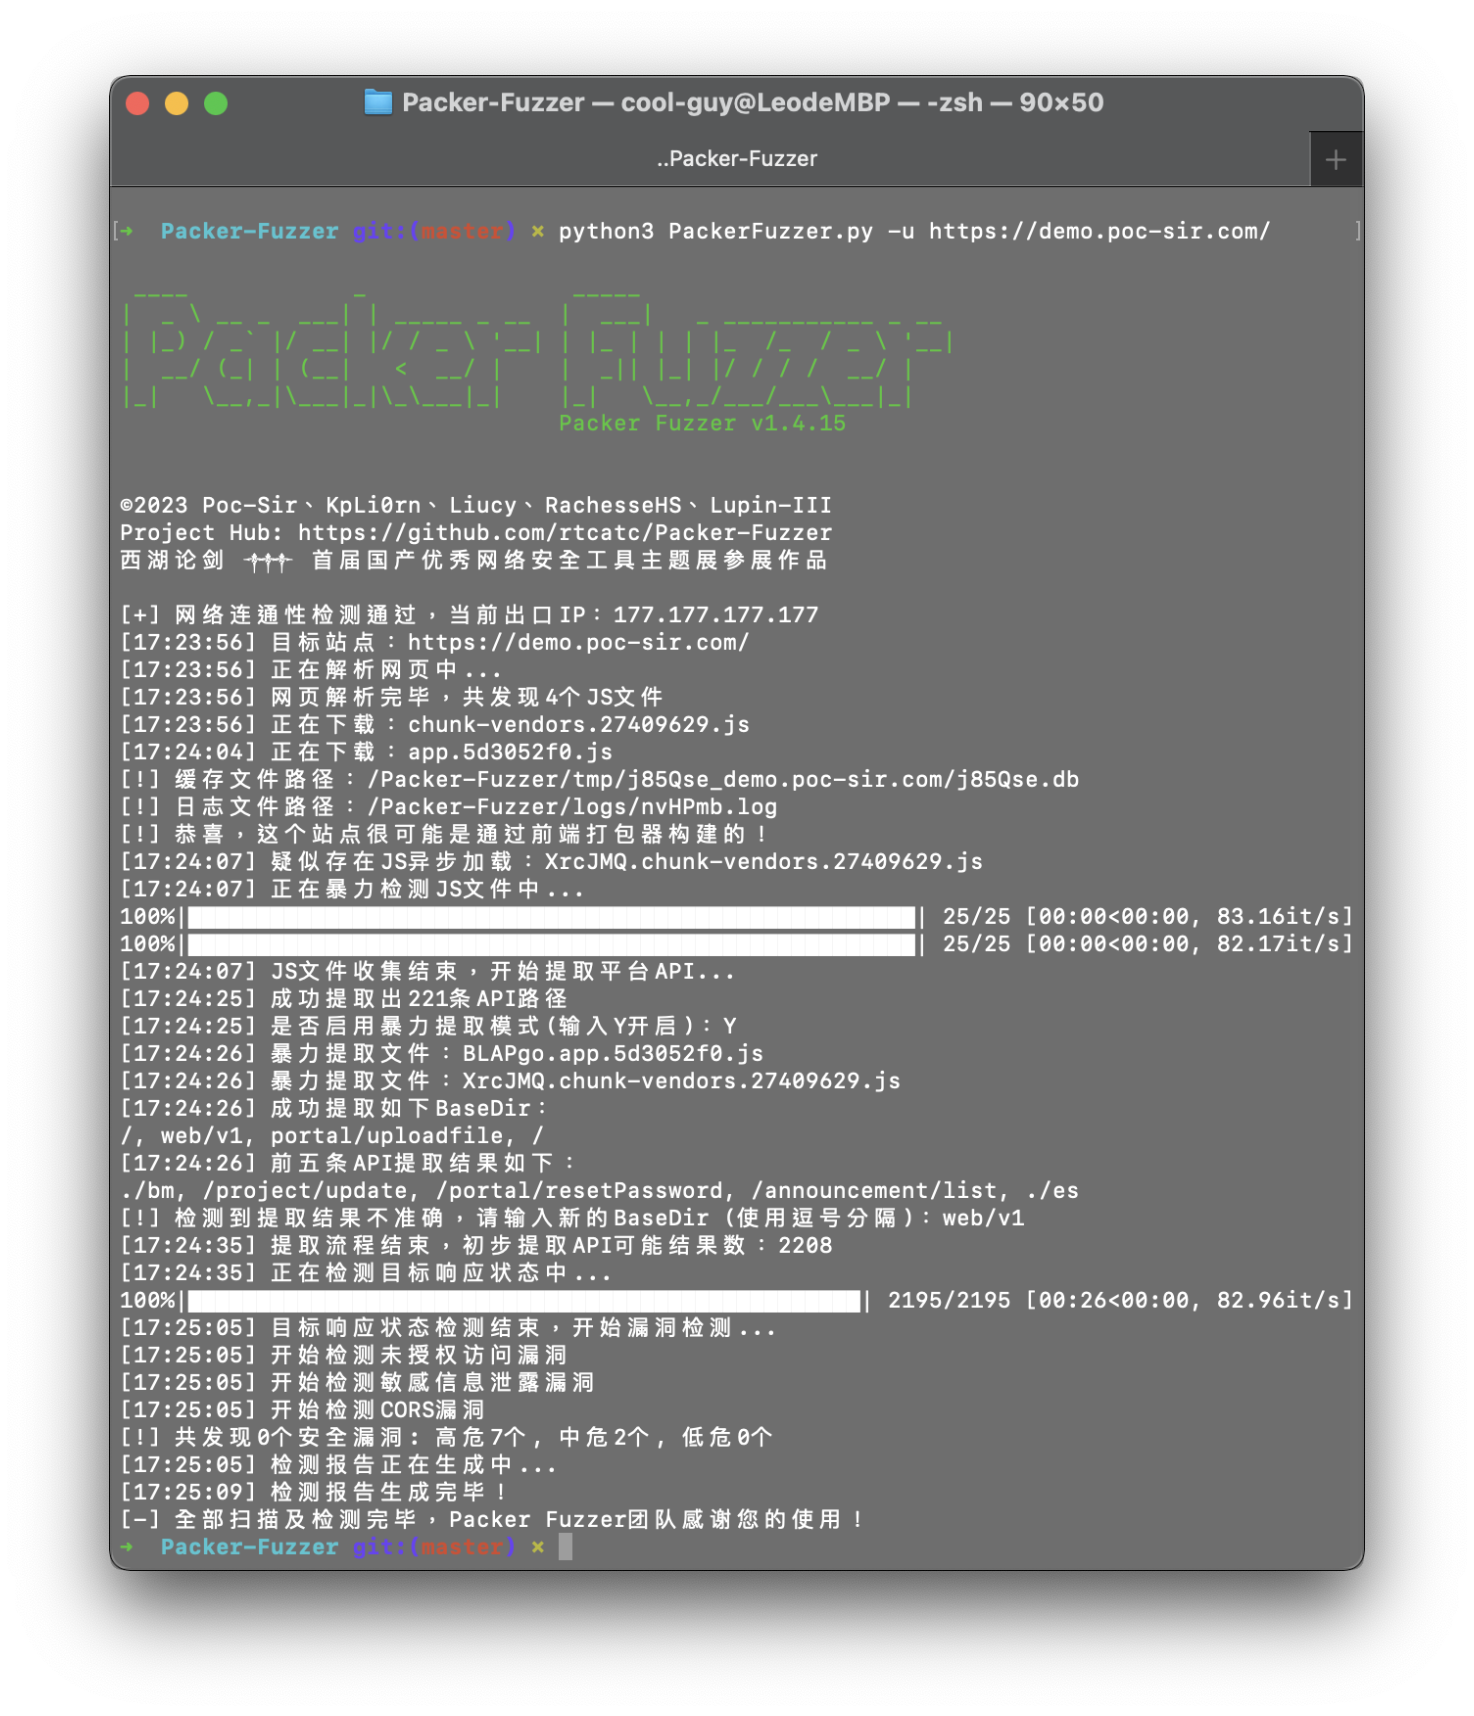 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
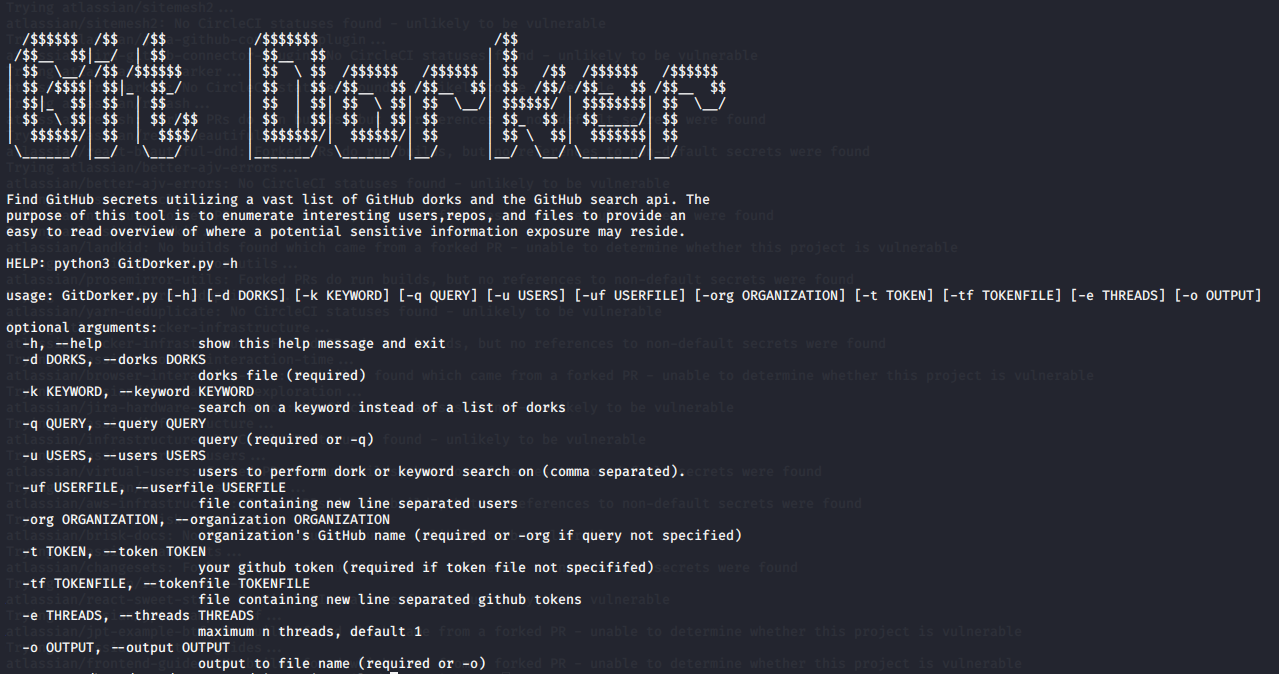 obheda12/gitdorker
Un programme Python pour extraire des secrets de GitHub en utilisant un large répertoire de dorks.
 s0md3v/striker
Striker est un scanner offensif d'informations et de vulnérabilités.
 wagiro/burpbounty
Burp Bounty (Scan Check Builder in BApp Store) est une extension de Burp Suite qui vous permet, de manière rapide et simple, d'améliorer le scanner…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 samjoan/droopescan
Un scanner basé sur des plugins qui aide les chercheurs en sécurité à identifier des problèmes sur plusieurs CMS, principalement Drupal et…
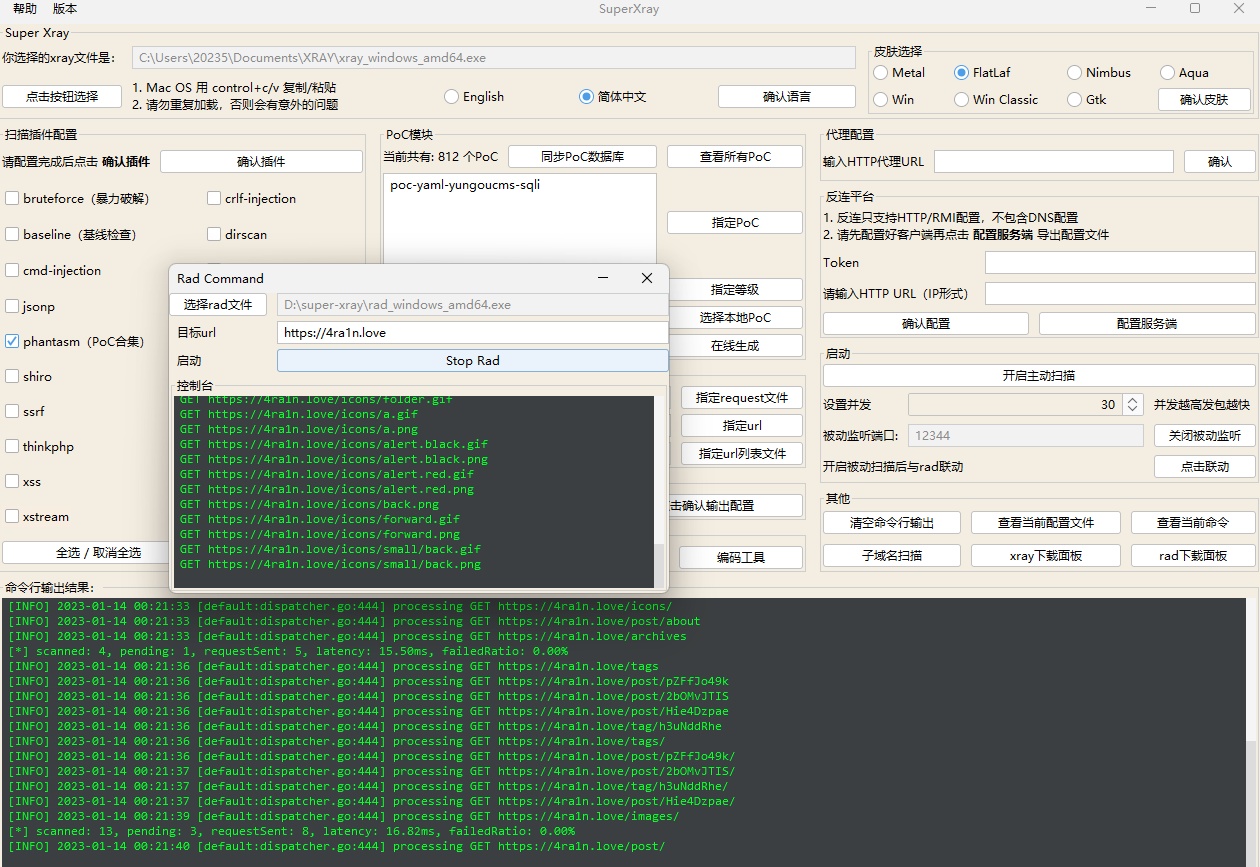 4ra1n/super-xray
Lanceur GUI pour l'outil de scan de vulnérabilités Web XRAY
 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 michelin/chopchop
Scanner CLI piloté par YAML qui détecte les services, fichiers et dossiers exposés sur des points de terminaison web. Conçu pour les développeurs…
 seccubus/seccubus
Scan de vulnérabilités, reporting et analyse automatisés et faciles
 0x4d31/galah
Galah : Un honeypot web alimenté par un LLM.
 vmfunc/sif
la suite de pentesting ultra-rapide.
 harsh-bothra/securityexplained
#SecurityExplained est une nouvelle série faisant suite au précédent défi d'apprentissage #Learn365. L'objectif de la série #SecurityExplained est de…
 pwnfoo/ntlmrecon
Énumérer les informations des points de terminaison web avec authentification NTLM activée 🔎
 brum3ns/firefly
Fuzzer black-box haute performance pour applications web avec moteur de payload intégré, vérification des requêtes, altération, encodage et filtrage…
 fcavallarin/domdig
Scanner DOM XSS pour les applications monopages