

CTF-All-In-One
 firmianay/ctf-all-in-one
Guide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une…
exploitationreverse-engineeringweb-security+8
4.5k
firmianay/ctf-all-in-oneGuide CTF open source couvrant le Pwn, l'ingénierie inverse et la sécurité web, avec des chapitres structurés, des exemples pratiques et une…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
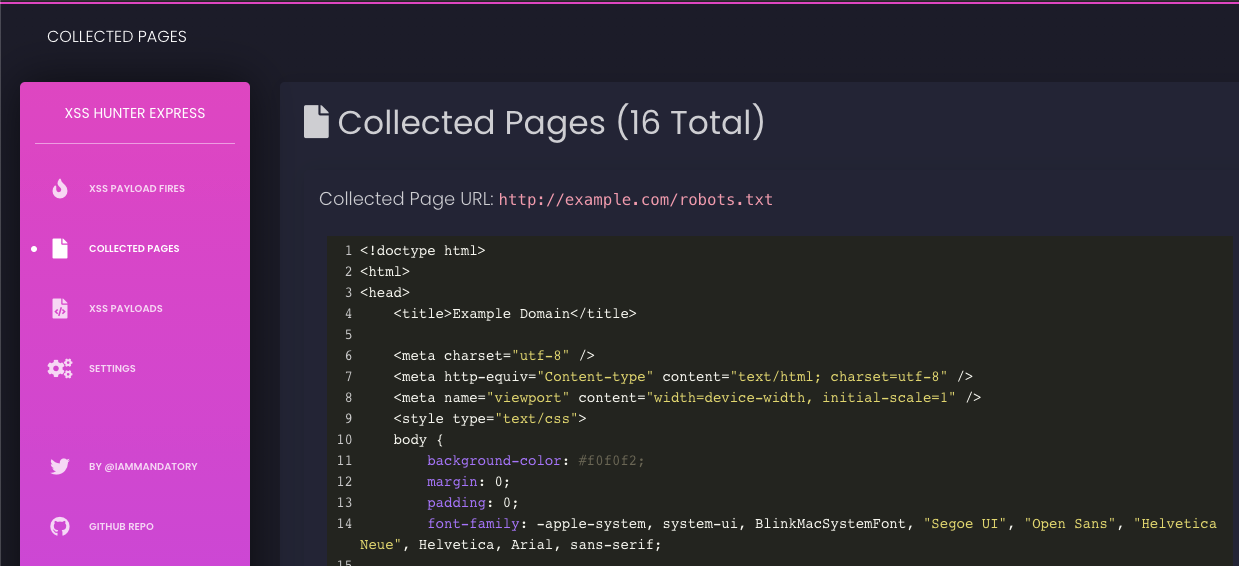 mandatoryprogrammer/xsshunter-express
Une version facile à configurer de XSS Hunter. Mise en place en cinq minutes et ne nécessite aucune maintenance !
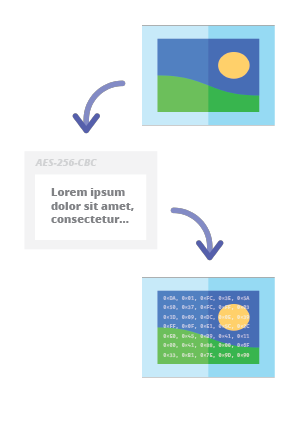 pelock/steganography-online-codec-javascript
Codec stéganographique en ligne vous permettant de dissimuler un message chiffré par mot de passe dans des images et photos, à l’aide de l’algorithme…
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
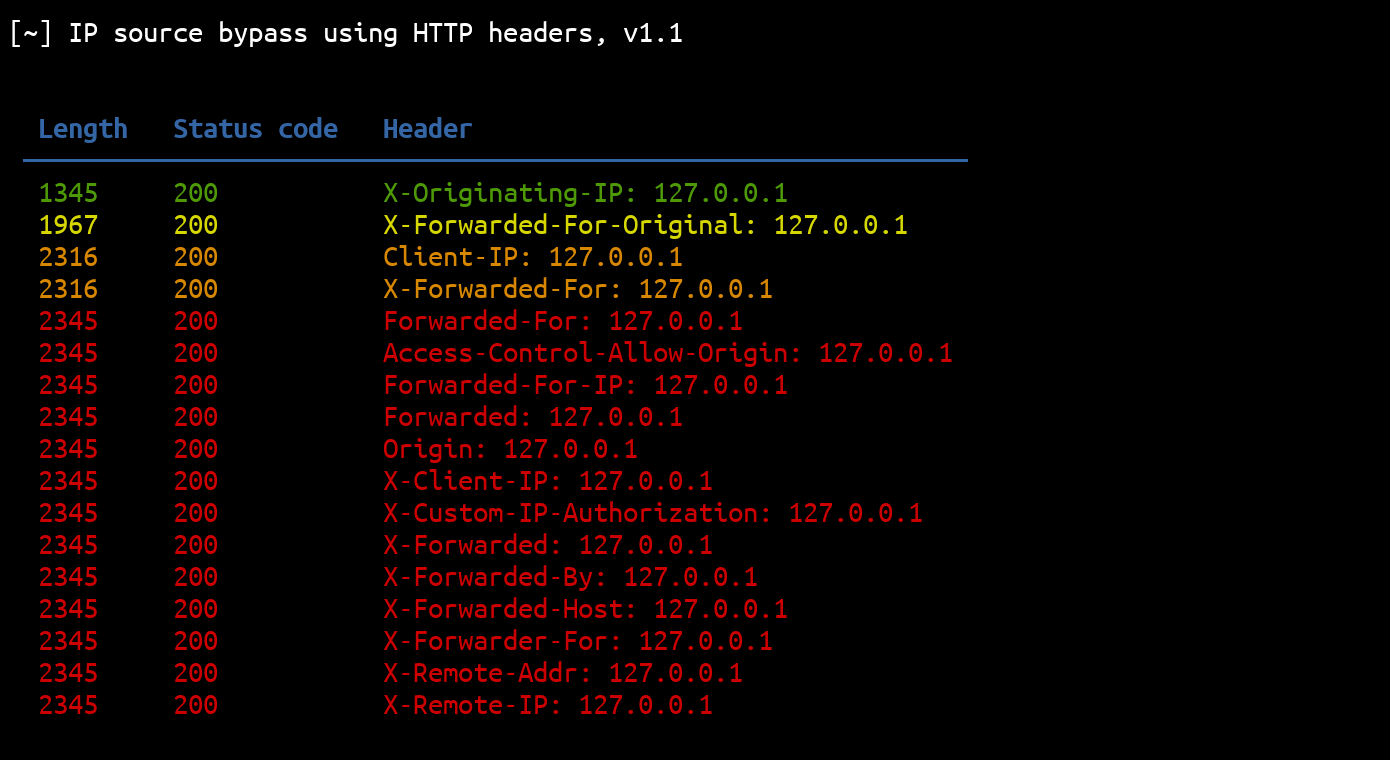 p0dalirius/ipsourcebypass
Ce script Python peut être utilisé pour contourner les restrictions de source IP en utilisant des en-têtes HTTP.
 iamthefrogy/frogy2.0
Orbis est une boîte à outils intelligente automatisée à spectre complet pour la surface d'attaque externe.
 kush-coder/autopilot-pentest-ai
Build officiel et version vérifiée | Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs…
 owasp/secure-headers-project
Base de connaissances OWASP et validateur pour les en-têtes de sécurité HTTP des réponses, fournissant des recommandations, des statistiques et des…
 owasp/decodebox
Client-side workbench that auto-detects, recursively decodes, and analyses unknown or layered data, extracting indicators and CWE-tagged security…
 grayddq/eburst
Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute…
 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
 gyoisamurai/gyoithon
GyoiThon est un outil de test d'intrusion en pleine croissance utilisant l'apprentissage automatique.
 jsitech/jshielder
Script de durcissement pour serveurs Linux/ Déployeur sécurisé LAMP-LEMP/ Référentiel CIS
 j3ers3/searpy
🥀 Kit de moteur de recherche, collecte d'URL, recherche d'IP réelle par hachage de Favicon, recherche de sous-domaines
 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 evkir/phantom-grid
Alternative gratuite à Burp Collaborator - capture d'interactions OOB (HTTP/HTTPS/DNS) avec SQLite et réassemblage d'exfiltration
 moontea0416/webmirage
Attaques par images adversariales sur les agents web vision-langage, de l'ancrage visuel à l'exécution dans le navigateur