zap-api-rust
Bibliothèque client Rust pour l'API OWASP ZAP, permettant un accès programmatique aux fonctionnalités de scan de sécurité des applications web, de…

Bibliothèque client Rust pour l'API OWASP ZAP, permettant un accès programmatique aux fonctionnalités de scan de sécurité des applications web, de…

BurpFlow est l'un des meilleurs outils d'automatisation Burp Suite pour les chasseurs de bug bounty et les testeurs d'intrusion, largement utilisé…

Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…

Aperçu de l'extension Response Overview pour BurpSuite - Trouvez des réponses exotiques en regroupant les corps de réponse

Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android

Plateforme open-source de test de sécurité web : proxy, scanner et fuzzer dans une seule CLI. Par Pennacle Security.

Extension Burp Suite qui intercepte les requêtes et les envoie via HTTP/3, en convertissant les réponses pour Burp, avec prise en charge des requêtes…

Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.

Proxy d'interception HTTP en terminal avec TUI pour capturer, inspecter et modifier les requêtes en temps réel, ainsi qu'un Repeater pour renvoyer et…

Framework d’exploitation réseau et MITM basé sur Go pour les tests d’intrusion autorisés, la reconnaissance réseau, l’interception de trafic, les…

Proxy inverse aveugle au contenu pour l'analyse de sécurité protégée contre l'exposition

Une extension de navigateur pour la plateforme faradaysec https://faradaysec.com

Pont proxy SOCKS5- vers-HTTP qui tunnelise des flux TCP arbitraires (SSH, SMTP, TLS) à travers des requêtes HTTP standard, permettant l'obfuscation…

Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…

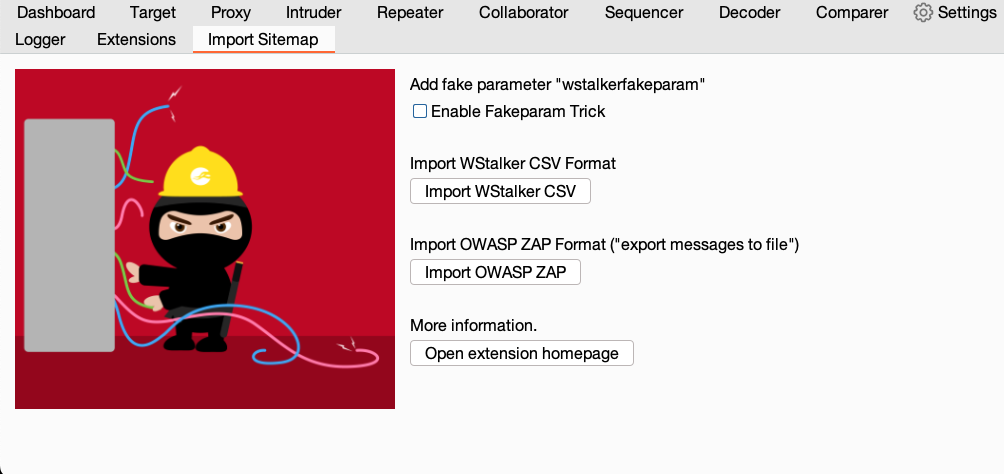
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.

OAuth Request Crafter

Proxy inverse zero-trust et passerelle d'autorisation ABAC en Go avec évaluation de politiques OPA intégrée et révocation de jetons distribuée.

Boîte à outils de robustesse des filigranes IA à usage exclusivement de recherche : un proxy inverse local supprime C2PA/EXIF/XMP, Unicode, la…