

BurpSuite-Plugin
 jas502n/burpsuite-plugin
Plugin Pour BurpSuite (Pentester)
penetration-testing-frameworksvulnerability-analysisweb-proxies-interception+2
jas502n/burpsuite-pluginPlugin Pour BurpSuite (Pentester)
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 nccgroup/wcfdser-ngng
Un plugin Burp Extender qui rendra les objets SOAP binaires lisibles et modifiables.
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 mrschyte/socksmon
Surveillez le trafic TCP arbitraire en utilisant votre proxy d'interception HTTP de choix.
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
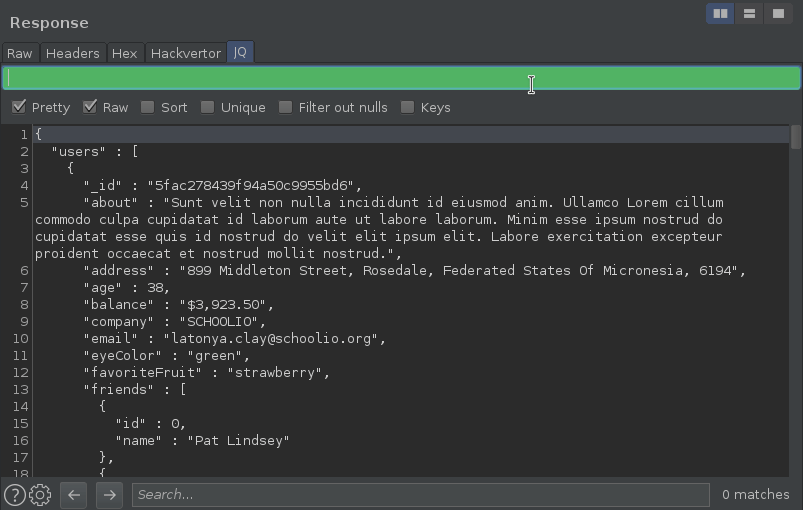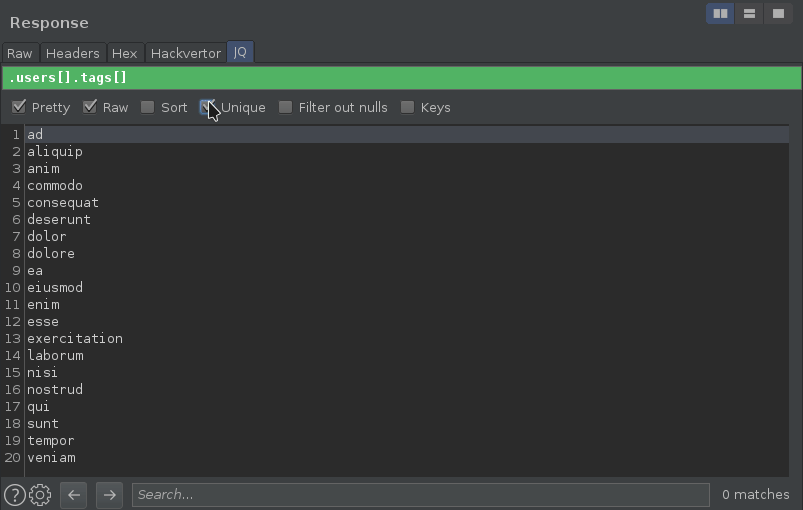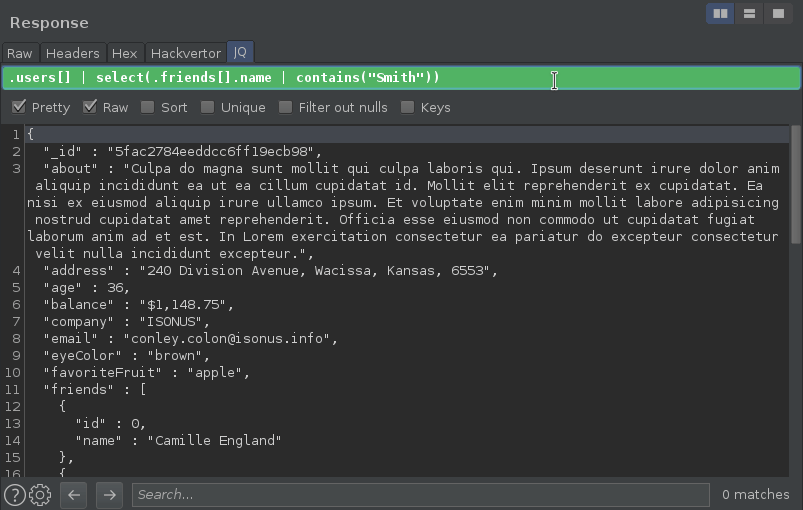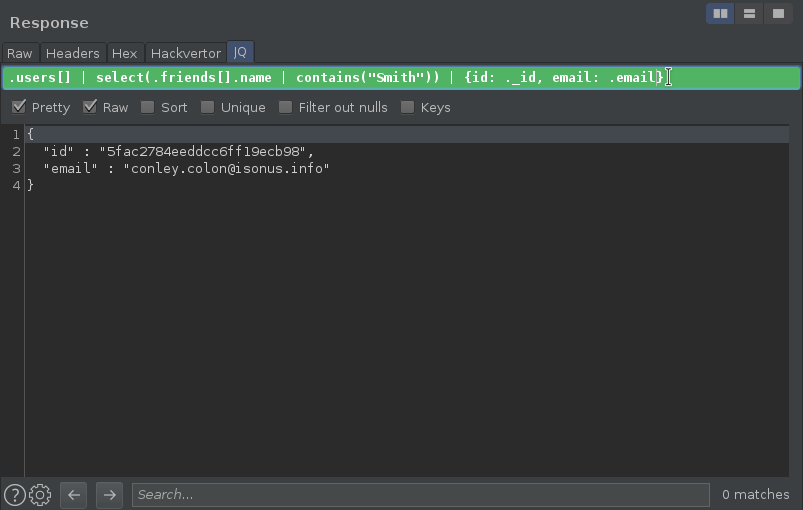 synacktiv/burp-jq
Extension Burp pour filtrer JSON à la volée avec des requêtes JQ dans le visualiseur de messages HTTP.
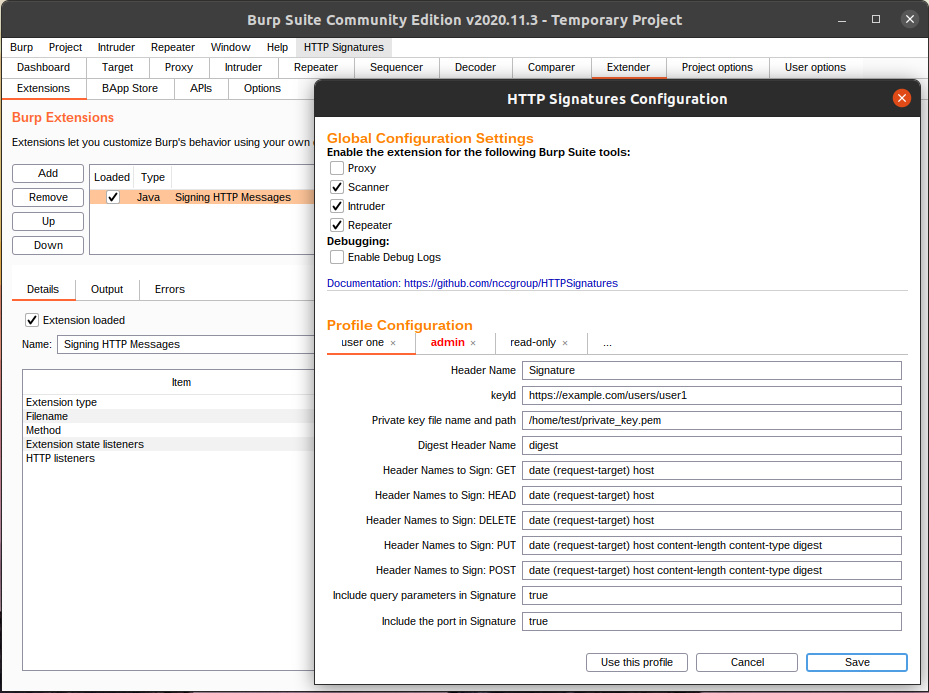 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 inflightsec/agent-vault-proxy
Clés API juste-à-temps pour les agents IA - et tout autre processus que vous y acheminez : l'appelant ne voit jamais qu'un espace réservé.
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
 3radiance/mitm-proxy-ja3-ja4
Proxy MITM HTTP configurable en Rust avec usurpation d'empreinte TLS, HTTP/2 et TCP.
 reverserid/jurig
un agent IA entièrement autonome pour le reverse engineering
 jbsouthe/http-breakout-proxy
Analyse de proxy HTTP pour la rétro-ingénierie de la communication protocolaire
 michele0303/undetected-httpx
Fini les 403 Forbidden. Un toolkit spécialisé de type httpx pour l'évasion de WAF.
 emo-crab/slinger
Un client HTTP spécifiquement développé pour les chercheurs en sécurité