

Archived
RedWarden
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…
 t3l3machus/pentest-pivoting
Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.
 yeswehack/pwnfox
Extension Firefox/Burp pour audits de sécurité avec proxy en un clic, profils de conteneurs, journalisation des postMessage, boîte à outils…
 wofeiwo/webcgi-exploits
Exploits d'interfaces web CGI multilingues.
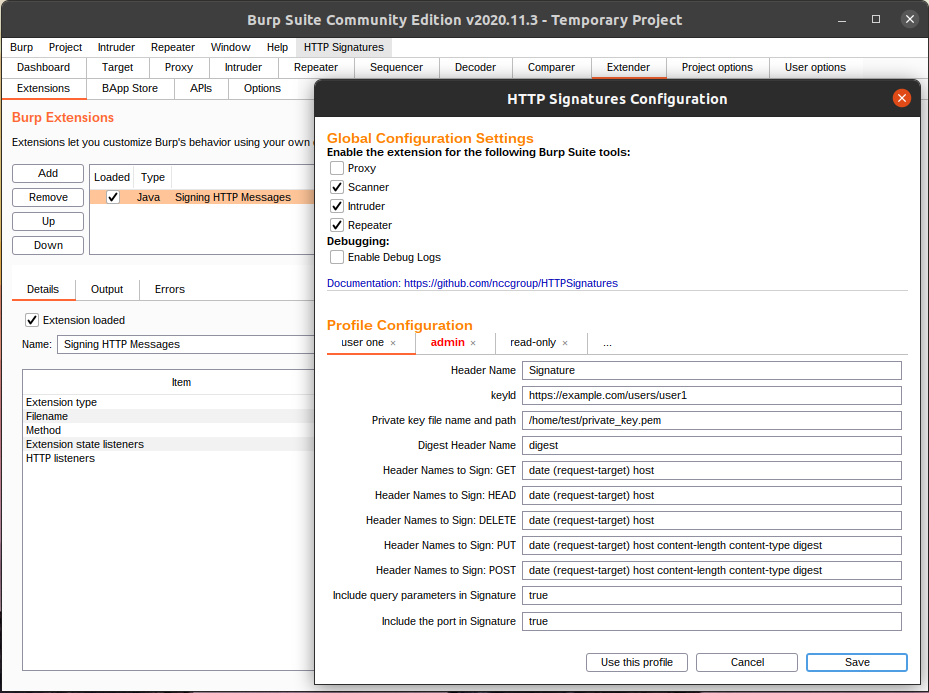 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
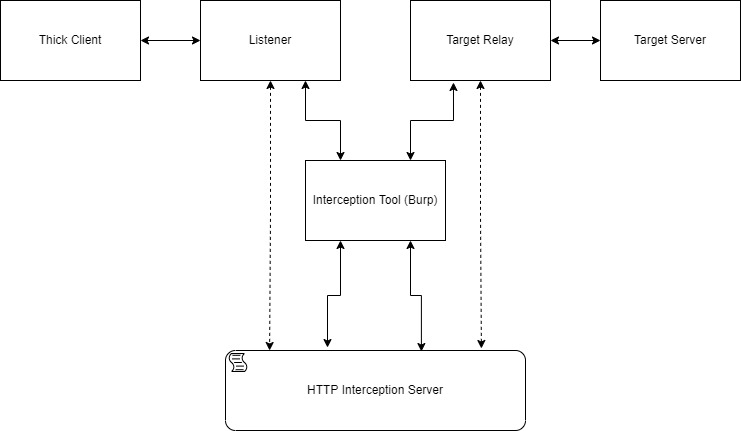 cyberark/mitm_intercept
Une manière un peu moins hackish d'intercepter et de modifier les protocoles non-HTTP via Burp et autres.
 nccgroup/wcfdser-ngng
Un plugin Burp Extender qui rendra les objets SOAP binaires lisibles et modifiables.
 nccgroup/readable-thrift
Encodeur/décodeur Thrift convivial pour humains
 h2non/toxy
Proxy HTTP hackable pour les tests de résilience et les conditions réseau simulées.
 mufeedvh/log4jail
Un proxy inverse pare-feu pour prévenir les attaques Log4J (Log4Shell, alias CVE-2021-44228).
 malwareinfosec/fiddlezap
Extension de détection de trafic malveillant basée sur des regex pour OWASP ZAP. Signale les sites web compromis en faisant correspondre des motifs…
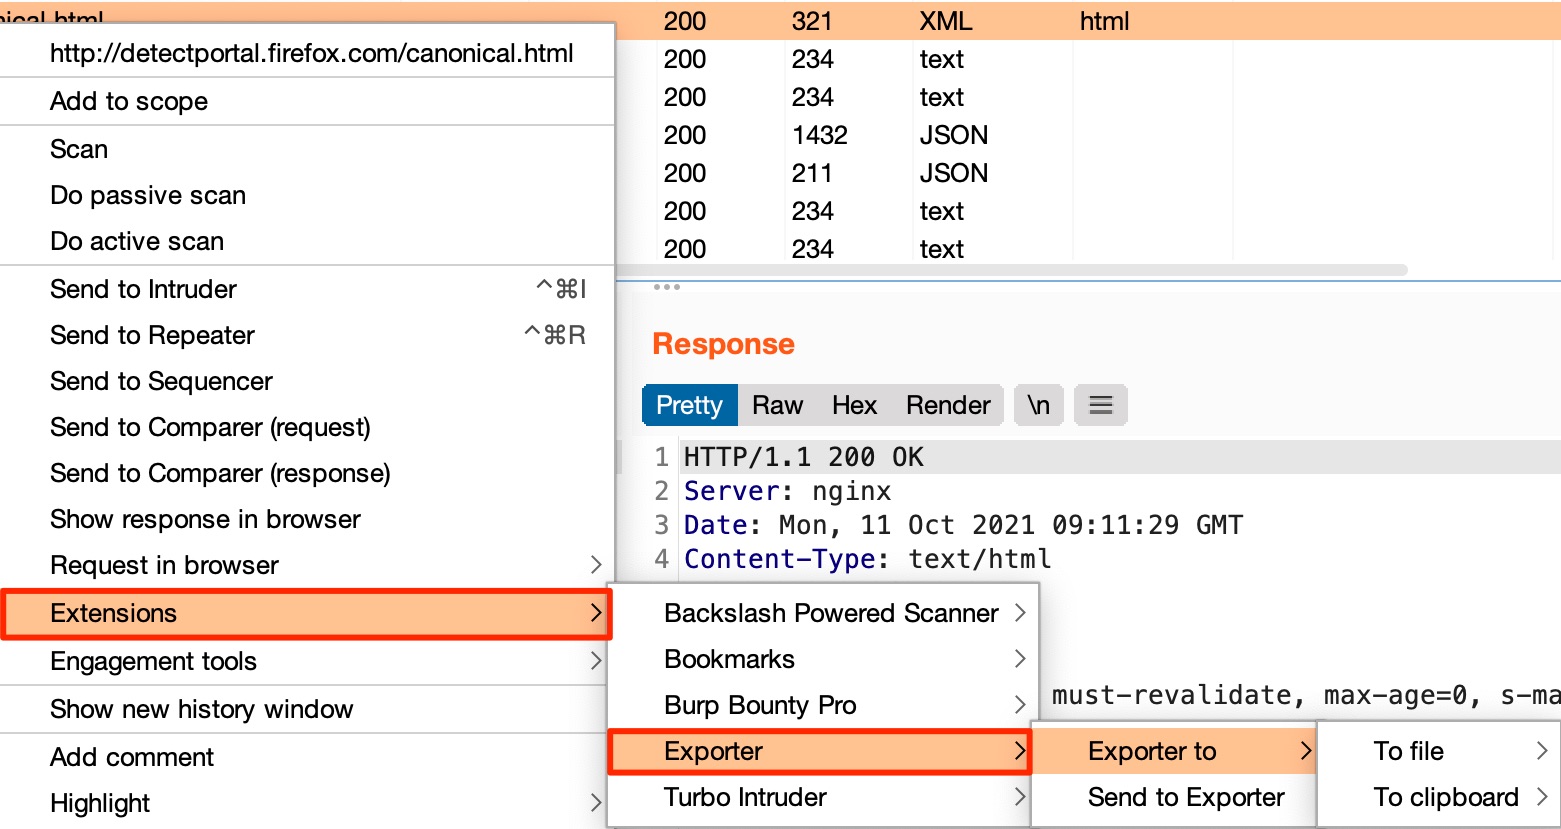 artssec/burp-exporter
Exporter est une extension Burp Suite permettant de copier une requête vers un fichier ou le presse-papiers sous forme de fonctions dans plusieurs…
 nccgroup/decoder-improved
Décodeur amélioré pour Burp Suite
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.