

whonow
 brannondorsey/whonow
Un serveur DNS « malveillant » pour exécuter des attaques de rebinding DNS à la volée (instance publique fonctionnant sur rebind.network:53)
web-application-exploitationpenetration-testingeducation+2
659
brannondorsey/whonowUn serveur DNS « malveillant » pour exécuter des attaques de rebinding DNS à la volée (instance publique fonctionnant sur rebind.network:53)
 shelld3v/jsshell
JSshell - Shell JavaScript inversé/distant
 immunit/drupwn
Outil d'énumération et d'exploitation Drupal
 nccgroup/freddy
Identifier automatiquement les problèmes de désérialisation dans les applications Java et .NET en utilisant des scans actifs et passifs
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 fullhunt/spring4shell-scan
Un scanner entièrement automatisé, fiable et précis pour détecter les vulnérabilités Spring4Shell et Spring Cloud RCE
 yavuzlar/vulnlab
Laboratoire d'application web volontairement vulnérable pour s'entraîner à l'exploitation de SQLi, XSS, CSRF, SSTI, IDOR, XXE et plus de 15 autres…
 octoberfest7/xll_phishing
XLL : Techniques de phishing
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…
 xkiian/awswaf
AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang.
 dolevf/graphql-cop
Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
 bo0om/php_imap_open_exploit
Contournement des fonctions exec désactivées en PHP (c) CRLF
 nccgroup/shocker
Un outil pour trouver et exploiter des serveurs vulnérables à Shellshock
 joelgmsec/pyshell
Webshell Python multiplateforme offrant un accès shell à distance sur des serveurs web avec historique des commandes, téléchargement/upload de…
 luisfontes19/xxexploiter
Outil pour aider à exploiter les vulnérabilités XXE
 compasssecurity/samlraider
SAML2 Burp Extension
 bishopfox/gadgetprobe
Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de…
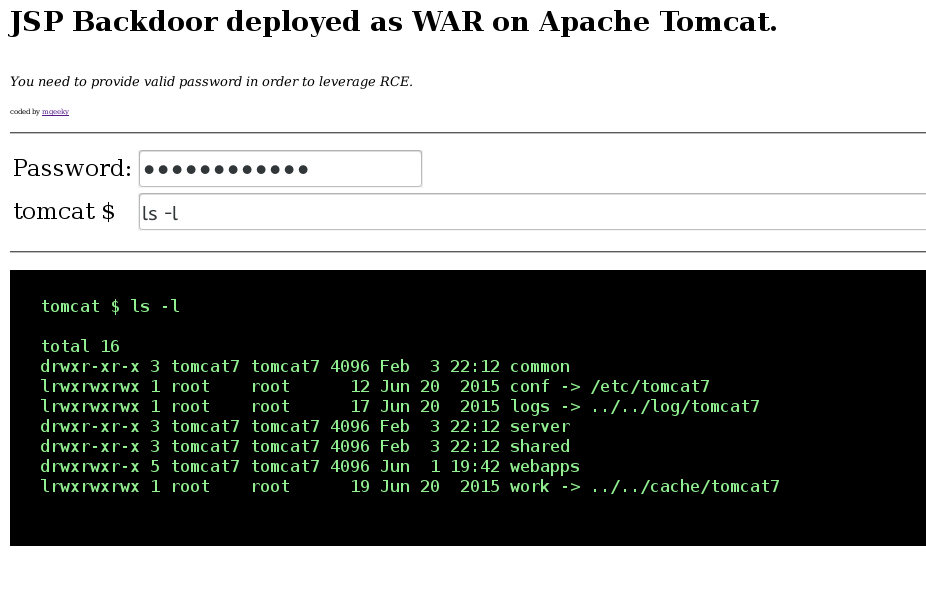 mgeeky/tomcatwardeployer
Outil de test de pénétration pour le déploiement automatique de WAR et le pwning sur Apache Tomcat.