

CMSScan
 ajinabraham/cmsscan
Scanner CMS : Analyser les sites WordPress, Drupal, Joomla, vBulletin pour des problèmes de sécurité.
vulnerability-scannersinformation-gatheringweb-security+1
1.1k
ajinabraham/cmsscanScanner CMS : Analyser les sites WordPress, Drupal, Joomla, vBulletin pour des problèmes de sécurité.
 murphysecurity/murphysec
Un outil open source axé sur la sécurité de la chaîne d'approvisionnement logicielle. 墨菲安全 se concentre sur la sécurité de la chaîne…
 keensecuritylab/binabsinspector
Analyseur statique de vulnérabilités dans les binaires utilisant l'interprétation abstraite sur le Pcode de Ghidra. Détecte des classes CWE telles…
 k8gege/ladongo
Ladon for Kali Scanner de pénétration intranet open source multiplateforme, pénétration intranet Windows/Linux/Mac/routeur, utilisez-le pour détecter…
 ztgrace/changeme
Un scanner d'identifiants par défaut.
 s0md3v/breacher
Un outil avancé multithreadé de recherche de panneaux d'administration écrit en Python.
 sharadkumar97/osint-spy
Effectue une analyse OSINT sur email/domaine/adresse_ip/organisation à l'aide d'OSINT-SPY. Il peut être utilisé par les Data Miners, les chercheurs…
 bishopfox/sj
Un outil d'audit des endpoints définis dans des fichiers de définition Swagger/OpenAPI exposés.
 zupit/horusec
Horusec est un outil open source qui améliore l'identification des vulnérabilités dans votre projet en une seule commande.
 w-digital-scanner/w12scan
🚀 Un moteur simple de découverte d'actifs pour la cybersécurité. (Moteur de découverte d'actifs réseau)
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
 nccgroup/sobelow
Analyse statique axée sur la sécurité pour le framework Phoenix
 samjoan/droopescan
Un scanner basé sur des plugins qui aide les chercheurs en sécurité à identifier des problèmes sur plusieurs CMS, principalement Drupal et…
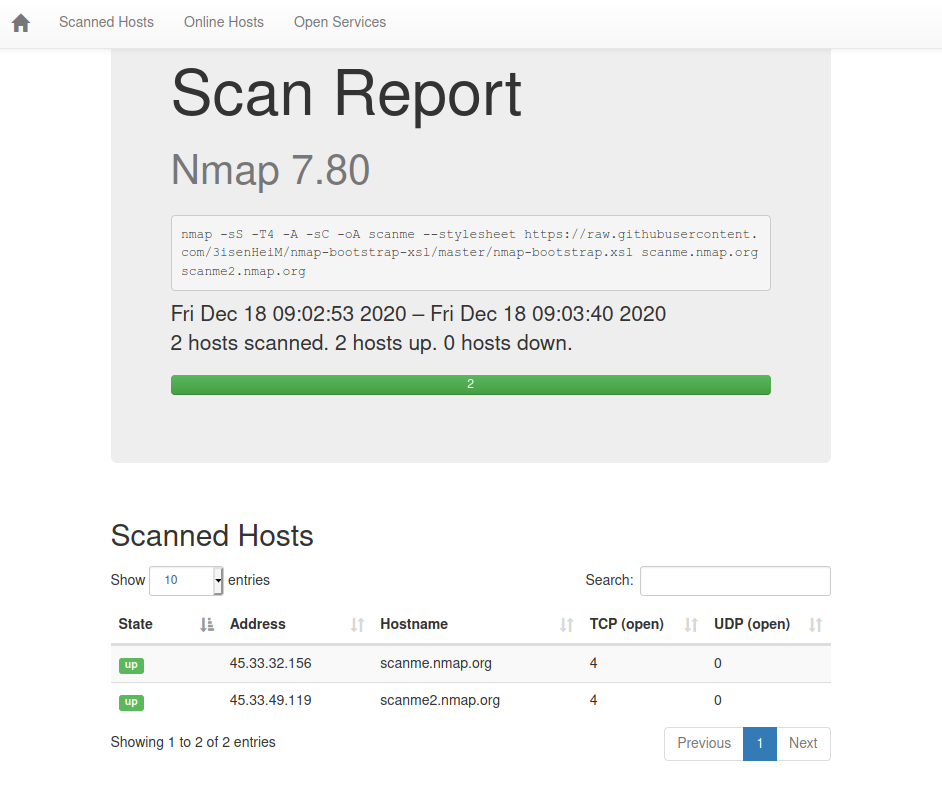 honze-net/nmap-bootstrap-xsl
Une implémentation XSL de Nmap avec Bootstrap.
 0xinfection/xsrfprobe
Le Prime kit d'audit et d'exploitation de la falsification de requête intersite (CSRF).
 dr0op/weblogicscan
Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.
 sairson/yasso
Puissant ensemble d'outils d'assistance à la pénétration de réseau interne - laissez Yasso être comme le vent. Prend en charge le brute force des…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques