
restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…

RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…

:unlock: :unlock: Trouver des secrets et mots de passe dans les images de conteneurs et les systèmes de fichiers :unlock: :unlock:

OpenAnt de Knostic est le principal produit open source de découverte de vulnérabilités basé sur LLM, aidant les défenseurs à détecter de manière…

Audite les environnements Python, les fichiers requirements et les arbres de dépendances pour les vulnérabilités de sécurité connues, et peut les…

Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…

Scanner de prise de contrôle DNS concurrent détectant les vulnérabilités de CNAME, NS, AXFR, SPF, MX, SRV et d'enregistrements A obsolètes chez les…

Safety vérifie les dépendances Python pour les vulnérabilités de sécurité connues et suggère les correctifs appropriés pour les vulnérabilités…

Le couteau suisse pour les tests automatisés d'applications Web

Un petit outil conçu pour détecter et corriger les erreurs de configuration courantes dans Active Directory Certificate Services.

evilwaf est un outil de test d'intrusion conçu pour détecter et contourner les pare-feu d'applications web (WAF) courants.

un remplacement direct de Nmap propulsé par shodan.io

Outil pour rechercher des fichiers secrets sur les serveurs HTTP

⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M

Générateur de listes de mots organisées et catégorisées pour le fuzzing web, l'énumération de répertoires et la découverte de sous-domaines.…

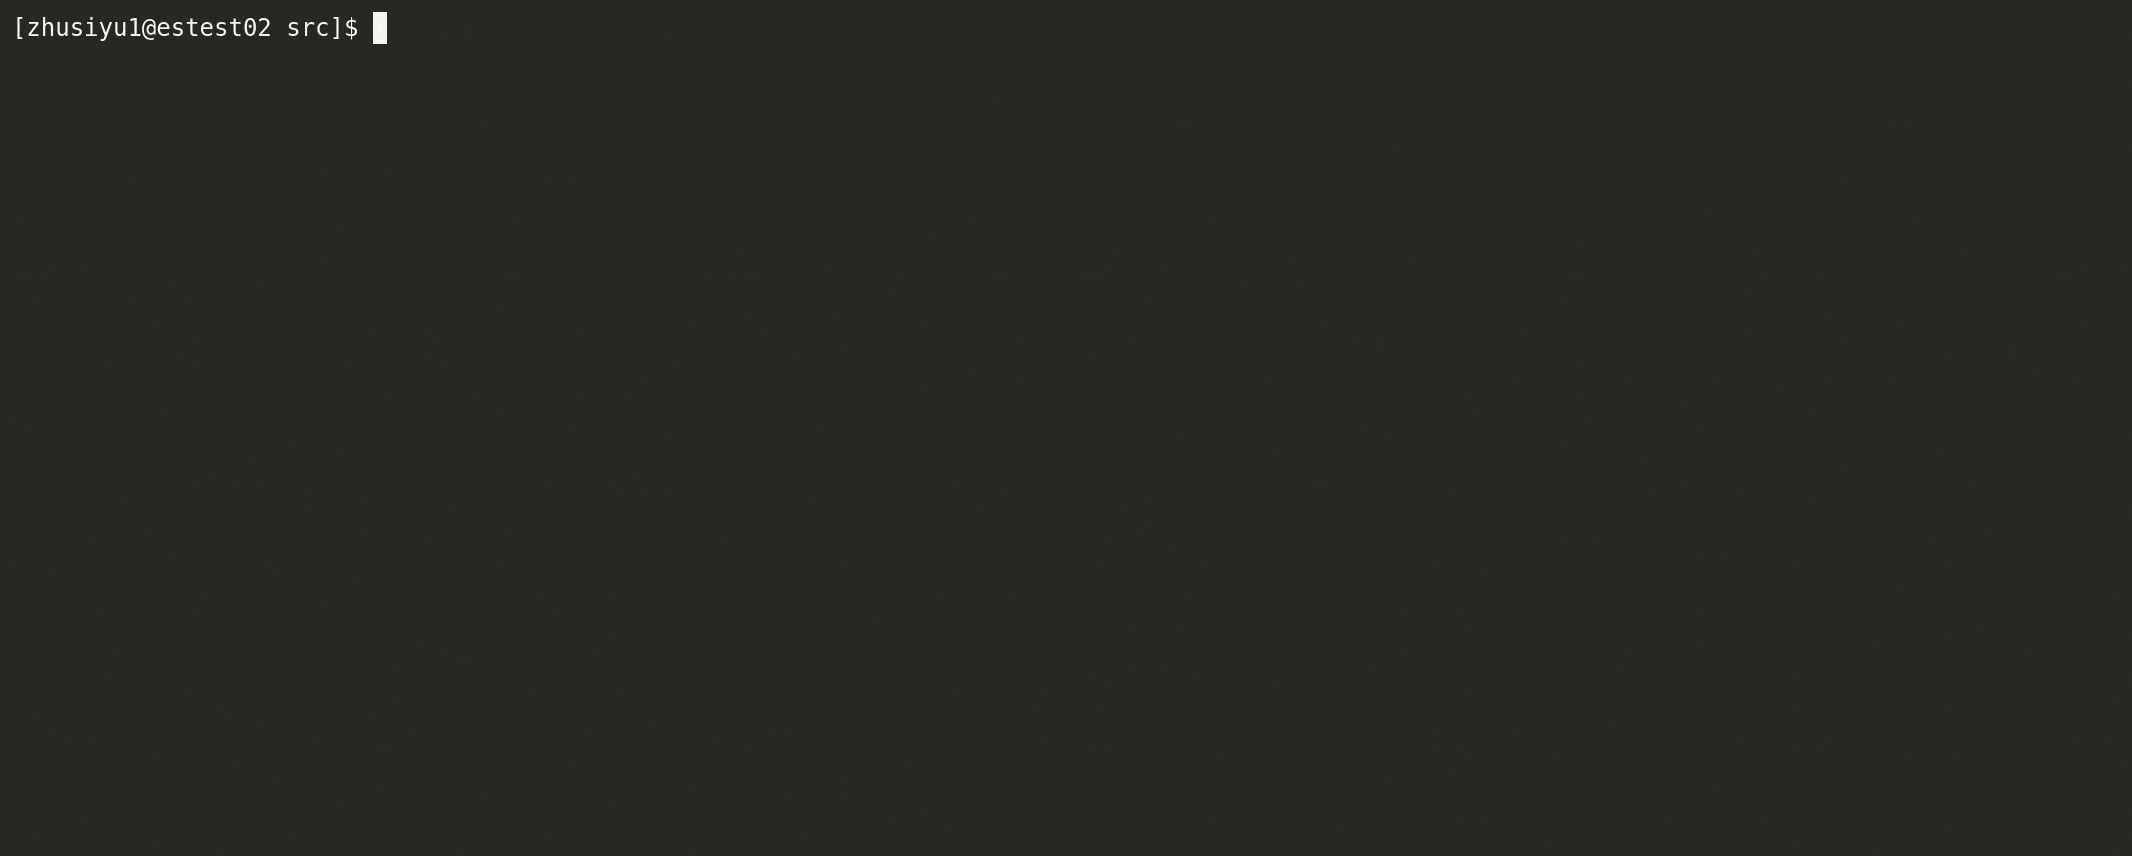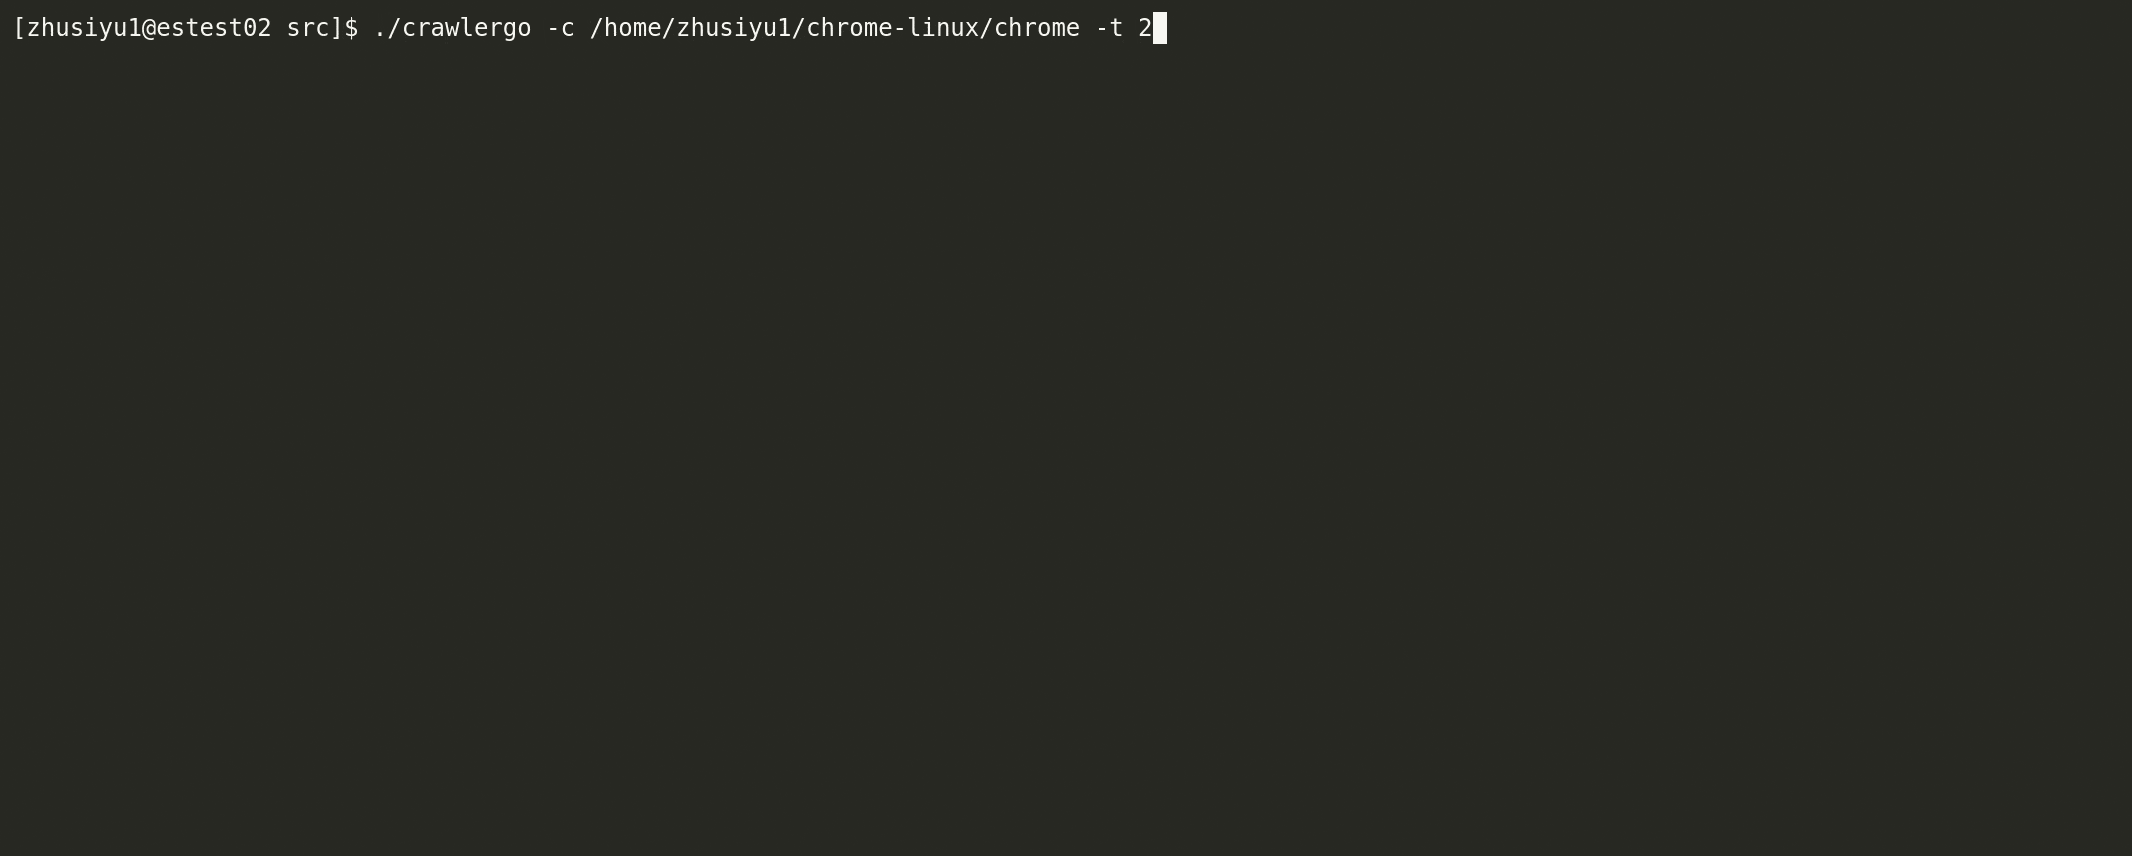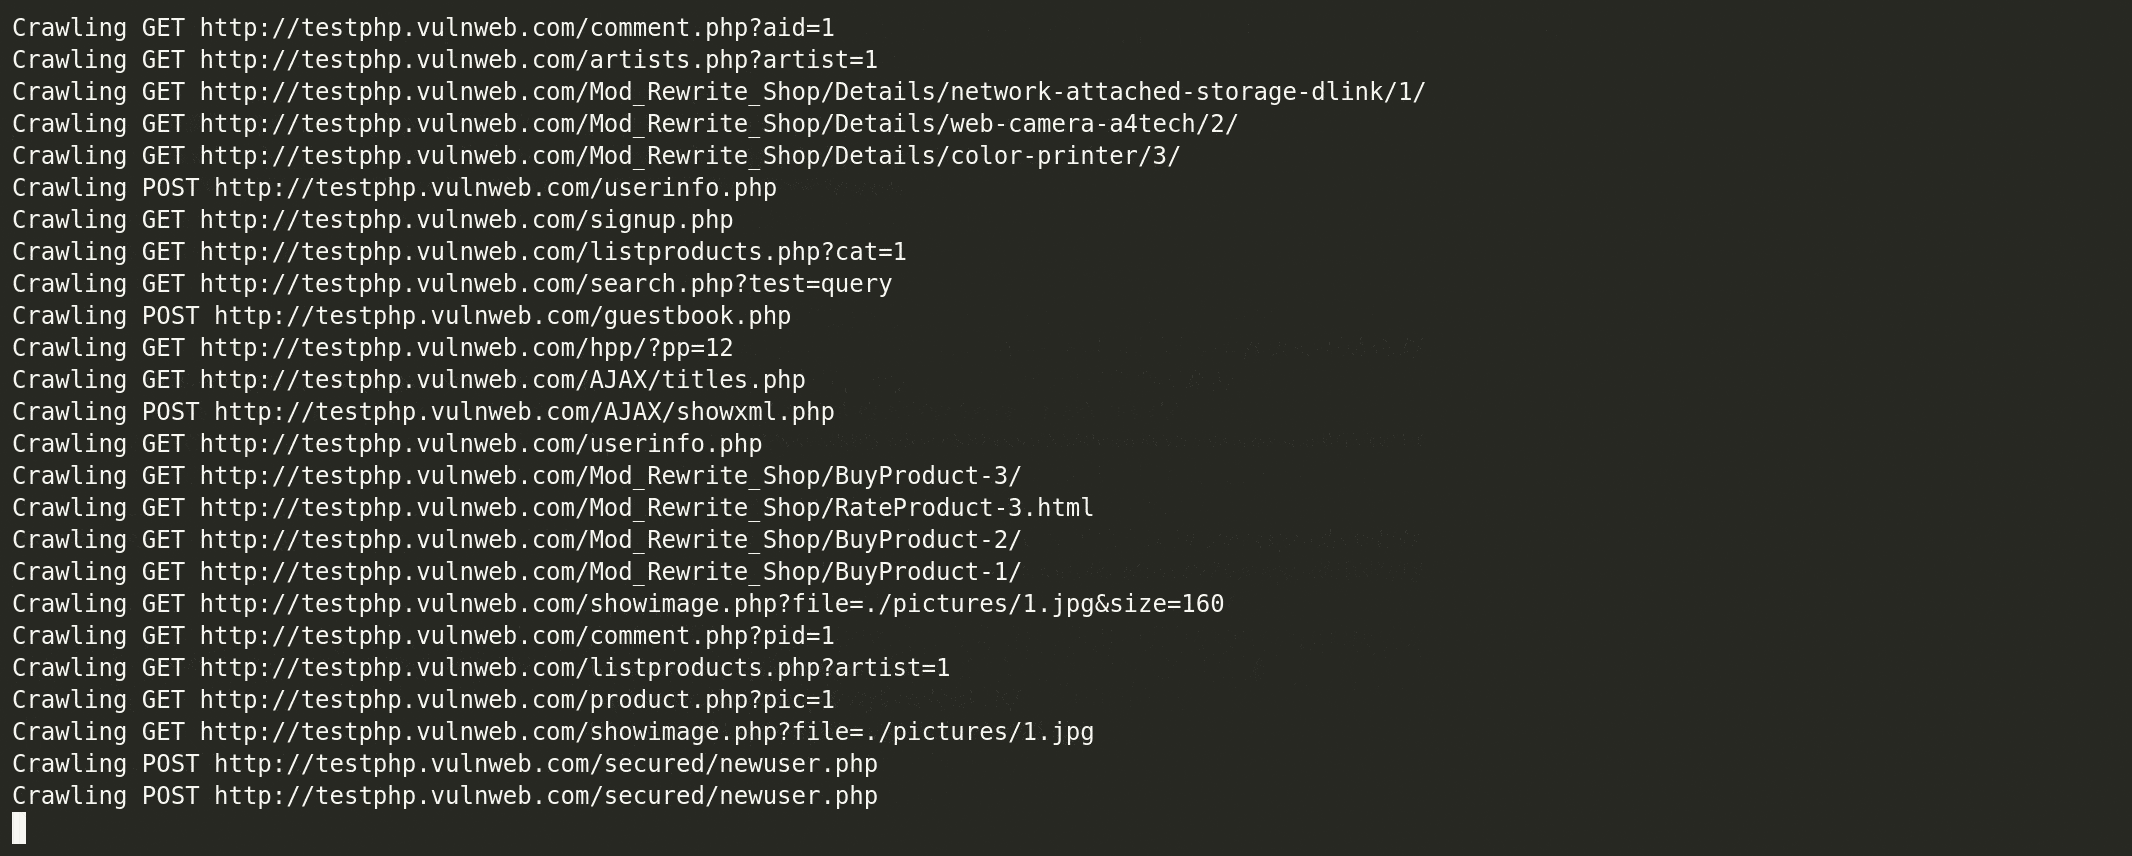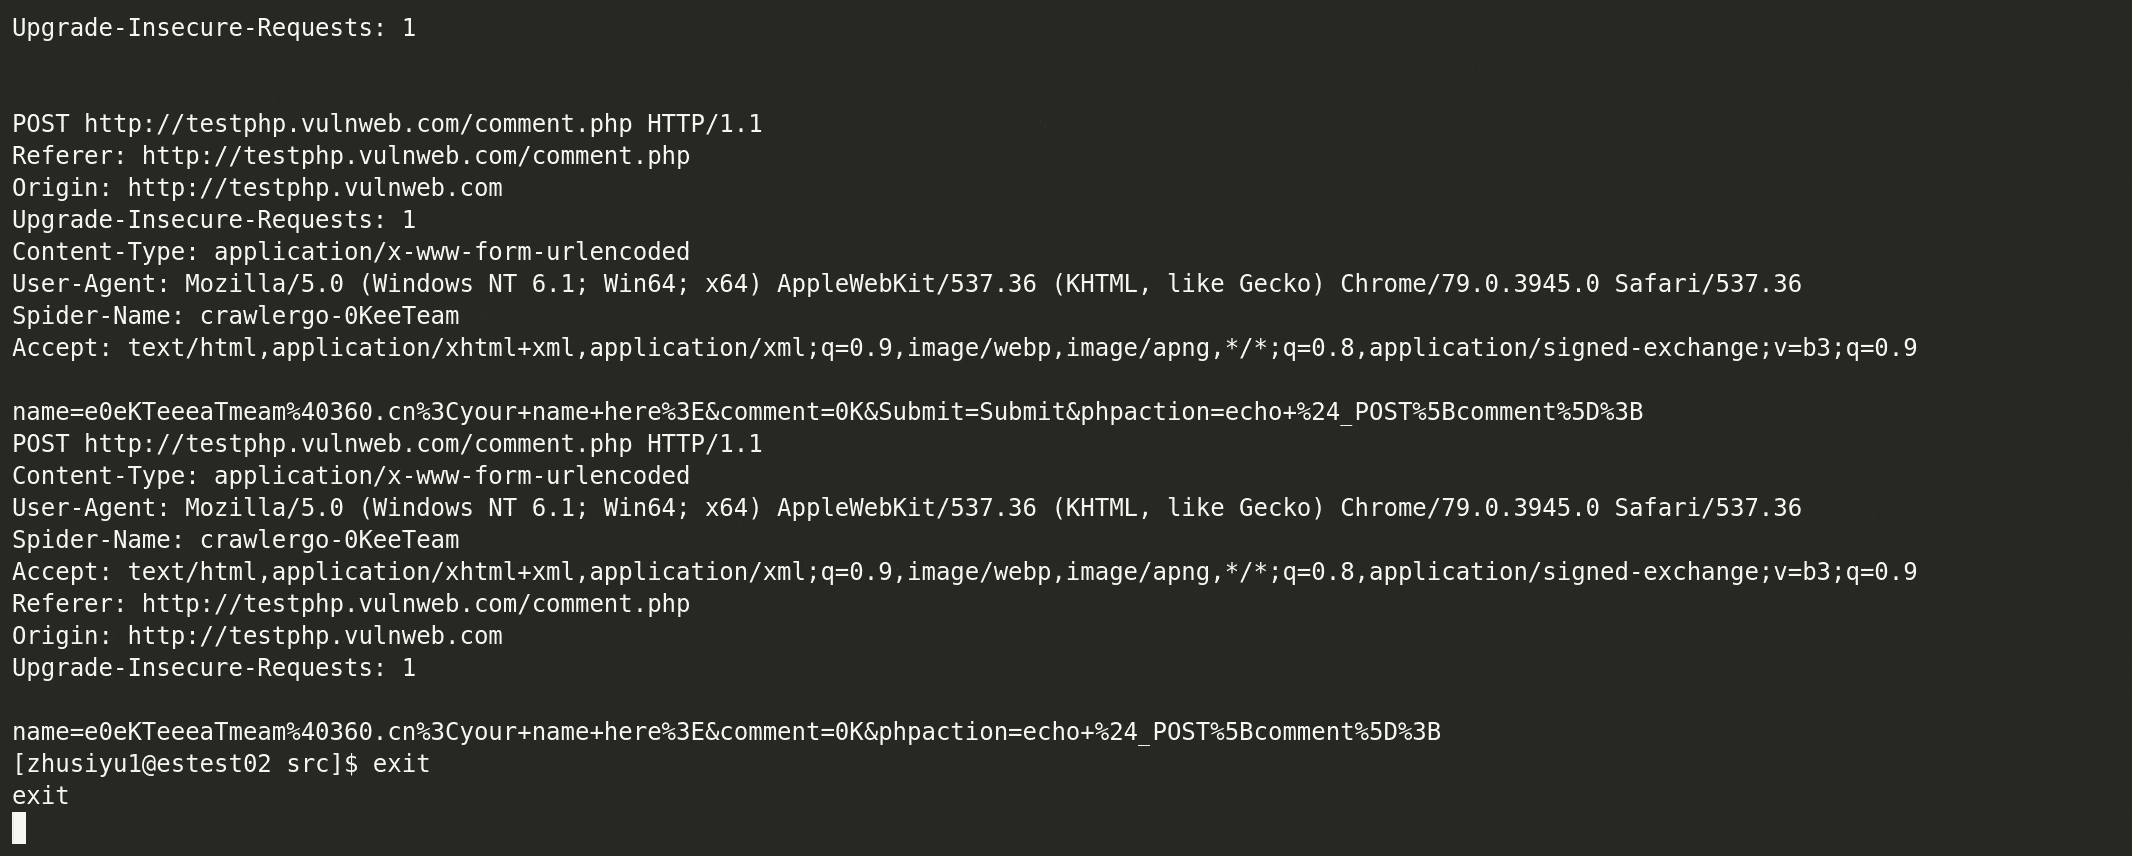
Un puissant crawler de navigateur pour les scanners de vulnérabilités web

Le premier système open-source de protection DDoS

Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…

Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…