
trufflehog-explorer
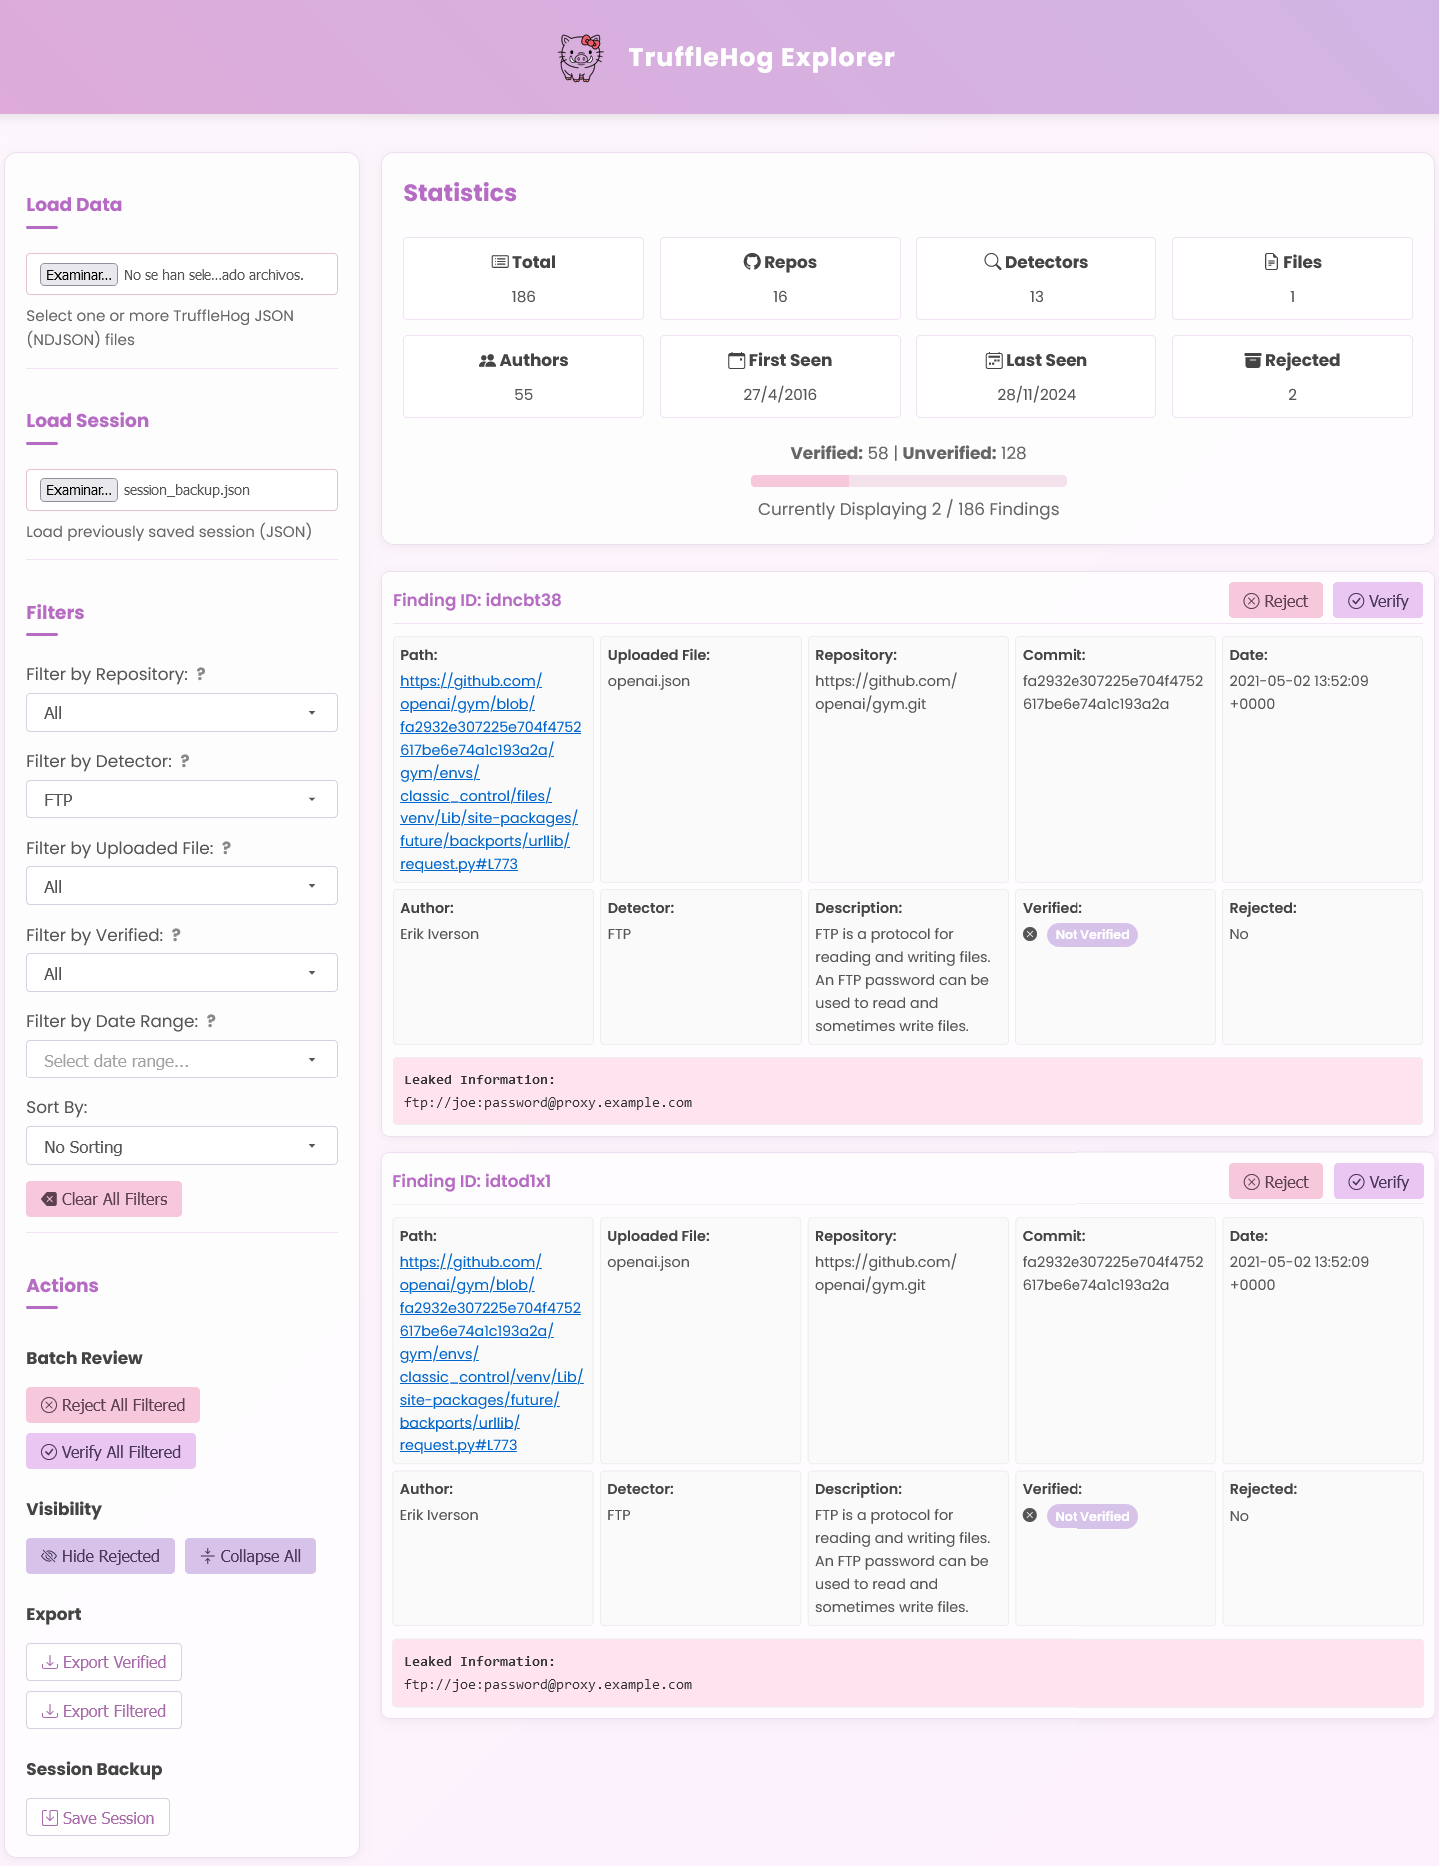
Tableau de bord web pour visualiser, filtrer et analyser les secrets découverts par TruffleHog, avec vérification par lots, exportation et gestion…

Tableau de bord web pour visualiser, filtrer et analyser les secrets découverts par TruffleHog, avec vérification par lots, exportation et gestion…

Chassez les artefacts de code IA contenant des secrets.

Plugin Pour BurpSuite (Pentester)

Outil automatisé de rapport d'évaluation de sécurité

DFIR forensics companion server + capture extension

LLM intentionnellement vulnérable

Collection de présentations de conférences, livres blancs et publications de recherche sur les vulnérabilités du Zero Day Initiative, couvrant les…

Outil de recherche de fuites intersites (XS-Leaks)

Collecteur automatisé de CVE qui explore cvedetails.com, analyse le HTML pour les vulnérabilités avec CVSS ≥ 6, et stocke les résultats dans une base…

Détections pour CVE-2021-44228 dans des binaires imbriqués

Génère des règles YARA à partir de logiciels installés sur un OS en cours d'exécution pour établir une référence des logiciels connus et trouver des…

Plug and Fuzz universel

Script python simple pour vérifier une hypothétique vulnérabilité JWT.

Usurpation d'adresse IPv6 avec le Neighbor Discovery Protocol

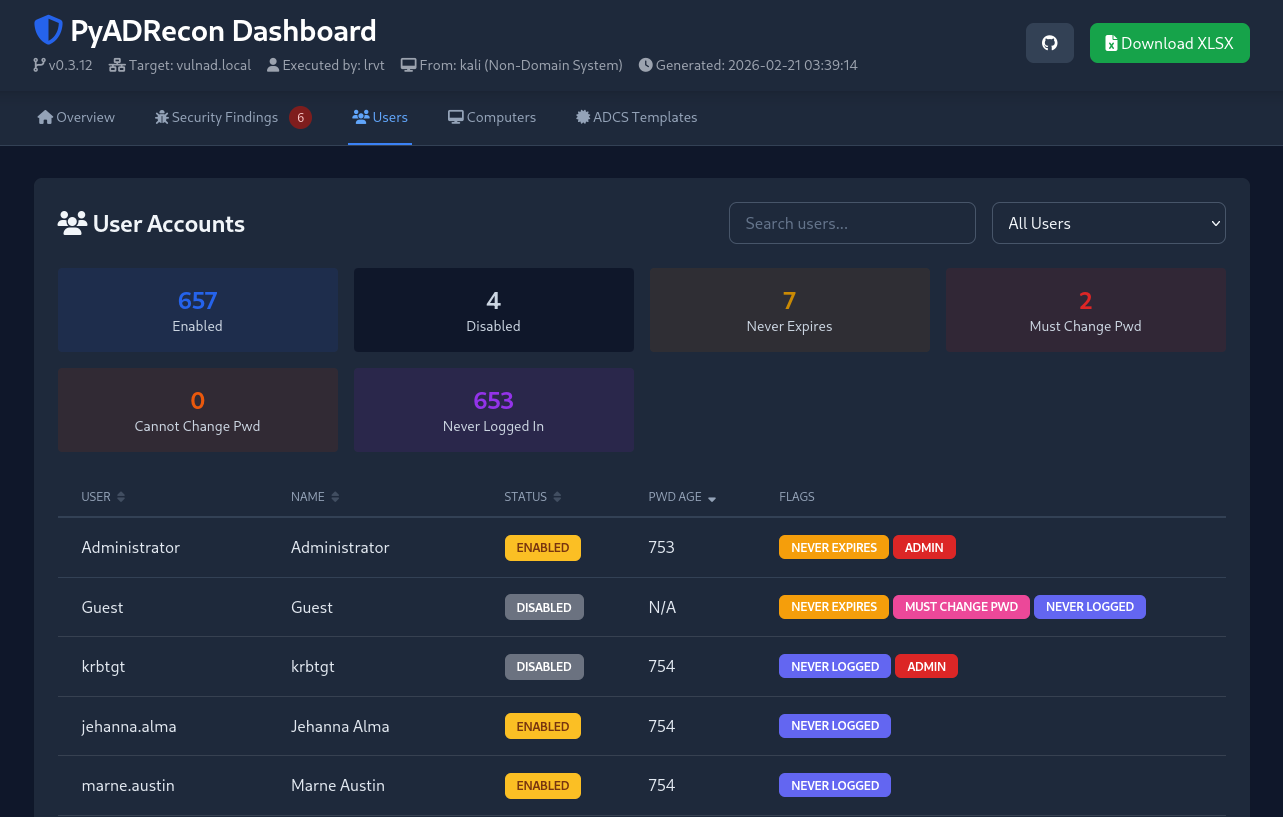
Implémentation en Python3 d'ADRecon avec prise en charge de l'authentification NTLM et Kerberos pour interroger LDAP. Génère des fichiers CSV…

Scanner basé sur shell pour détecter la vulnérabilité de la porte dérobée XZ (CVE-2024-3094) dans les fichiers et répertoires, permettant une…

Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.

Un petit auditeur de mauvaise configuration pour l'élévation de privilèges locale (LPE) sous Windows, doté d'une interface utilisateur en terminal,…