
Cisco-SNMP-Slap
 nccgroup/cisco-snmp-slap
Outil d'IP spoofing et de brute-force des community strings SNMP pour contourner les ACL sur les appareils Cisco IOS et exfiltrer les fichiers de…
password-attacksvulnerability-analysisexploitation+4
58
nccgroup/cisco-snmp-slapOutil d'IP spoofing et de brute-force des community strings SNMP pour contourner les ACL sur les appareils Cisco IOS et exfiltrer les fichiers de…
 star-sg/notquite0day
Collection organisée de rapports de vulnérabilités réelles ignorées par les fournisseurs, avec les versions concernées, classée par date de…

 kiks7/rusty_joomla_rce
# Exploit RCE Rusty Joomla
 gromhacks/payload-and-polyglot-lists
GromHacks Labs – Les listes de payloads qu'ils ne veulent pas que vous ayez. 1 324 sondes d'injection envoyées depuis le vaisseau mère pour détecter…
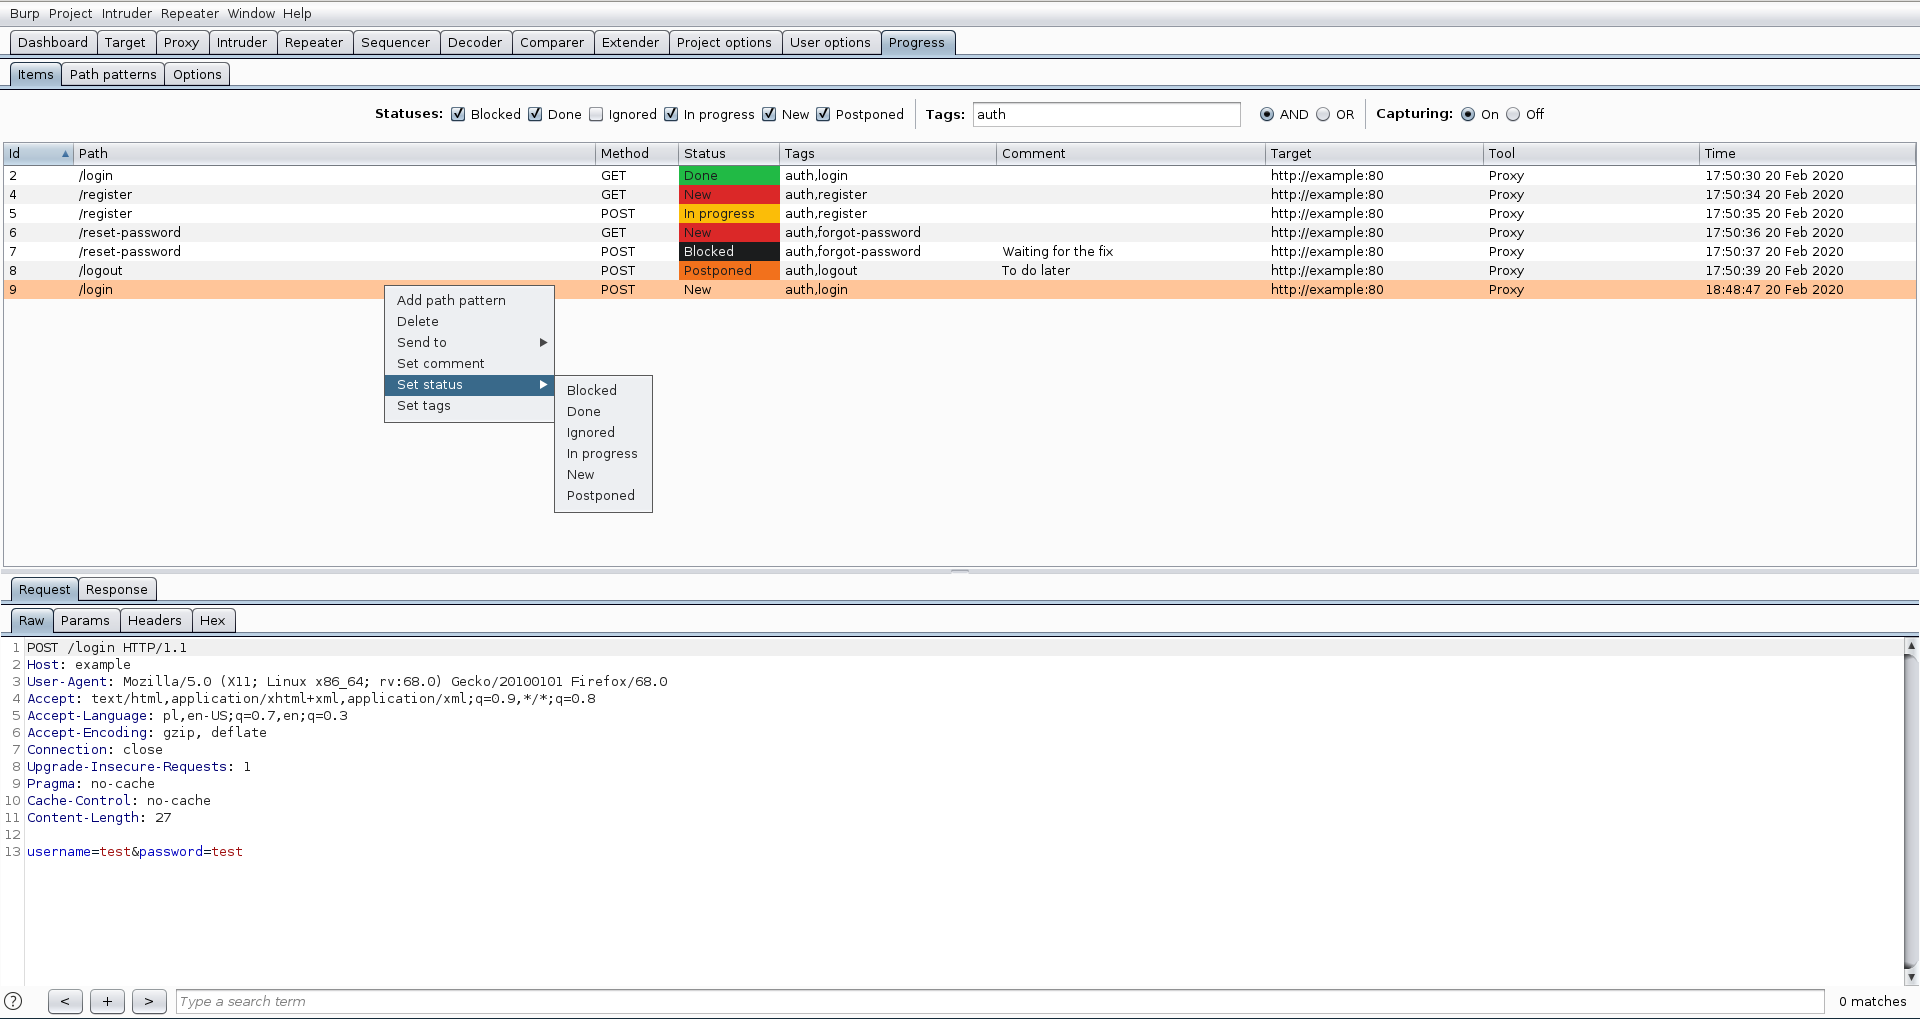 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
 nccgroup/log4j-jndi-be-gone
Un correctif basé sur un agent Java Byte Buddy pour CVE-2021-44228, la vulnérabilité « JNDI LDAP » de log4j 2.x.
 moisestapia/twapt
Déployez votre propre laboratoire de tests d'intrusion d'applications web avec docker et docker-compose, webgoat, dvwap, bwapp et Juice Shop
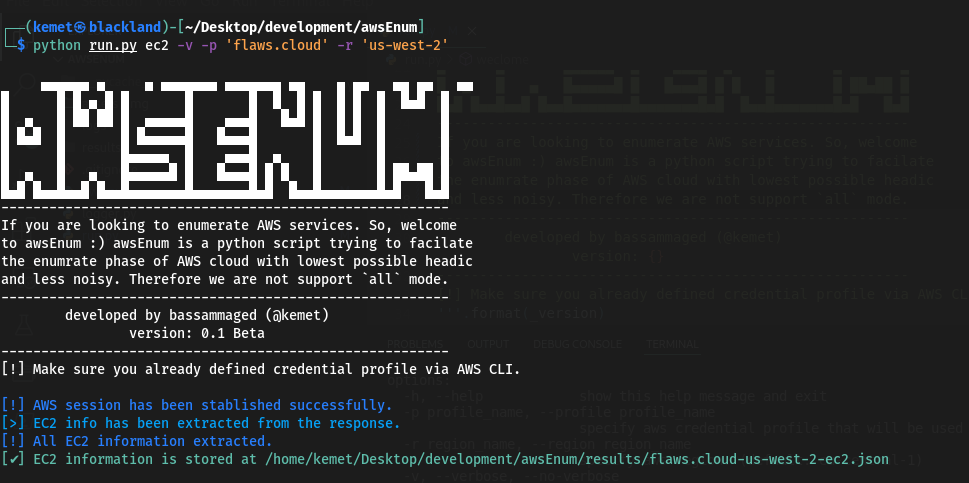 bassammaged/awsenum
Énumérer les ressources cloud AWS à partir des identifiants fournis
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 owasp/mosaic
Structure de coordination pour les normes et directives de sécurité de l'IA, réduisant la fragmentation et fournissant des orientations claires pour…
 cisco-talos/re2pcap
Convertissez des requêtes/réponses HTTP brutes en fichiers PCAP pour tester les règles Snort IDS et l'analyse de la sécurité réseau. Prend en charge…
 nccgroup/winstrument
Winstrument est un framework de scripts modulaires conçu pour faciliter l'instrumentation de logiciels Windows à l'aide de Frida, dans le cadre de la…
 rub-nds/johnny-you-are-fired
Artifacts pour la publication USENIX.
 nero22k/exploits
Dépôt avec différents exploits & PoCs
 purs3lab/argus
Framework d'analyse statique de flux de données (taint analysis) par étapes pour les workflows GitHub Actions. Détecte les vulnérabilités d'injection…
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
 fareedfauzi/mantis
Multi-Source Analysis & Threat Intelligence Search