
dirty_frag_mitigation
 vorkampfer/dirty_frag_mitigation
Un script bash pour atténuer l'exploit dirtyfrag de Linux CVE-2026-43500, et fragnesia
vulnerability-analysisexploitationscripting-automation+1
vorkampfer/dirty_frag_mitigationUn script bash pour atténuer l'exploit dirtyfrag de Linux CVE-2026-43500, et fragnesia
 blevene/bandjacks
Modélisation du monde de la défense contre les cybermenaces
 shayr1/shai-hulud-scan
Compétence Claude Code pour scanner les machines à la recherche des IOC du ver Mini Shai-Hulud (CVE-2026-45321) de la chaîne d'approvisionnement
 liamromanis101/dead.letter-cve-2026-45185
Scanner de vulnérabilités basé sur shell pour CVE-2026-45185 (Dead.Letter) dans Exim MTA. Détecte une use-after-free dans les builds GnuTLS, vérifie…
 bk-security/auth-header-trust-rules
Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…
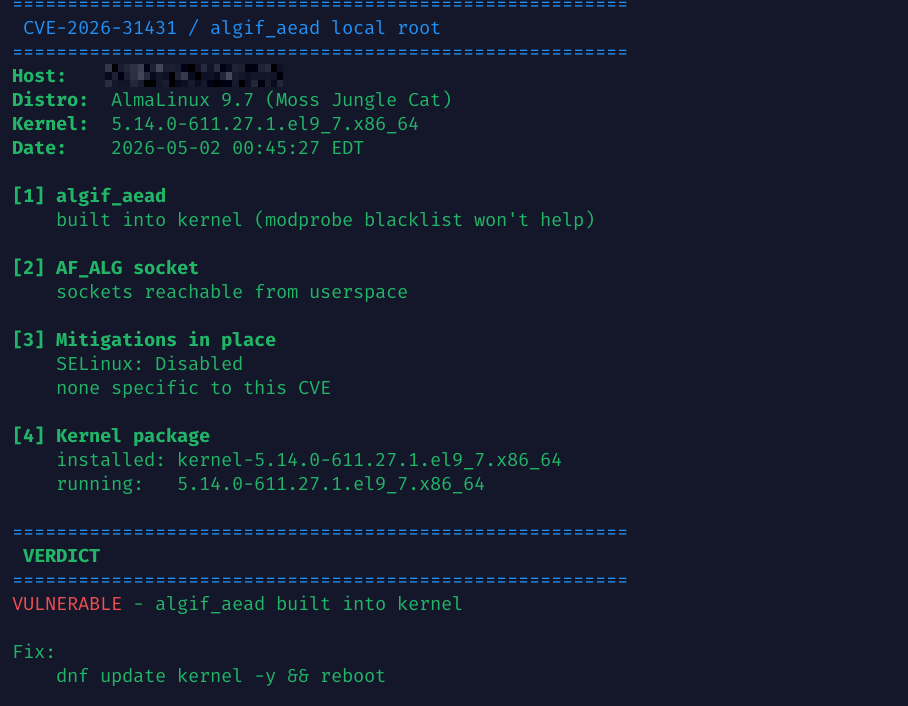 haydenjames/cve-2026-31431-check
Vérificateur en lecture seule pour CVE-2026-31431 (algif_aead root local). Signale l'état du noyau/module et suggère des mesures d'atténuation.
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet pour l’atténuation de la vulnérabilité CVE-2026-31431 (Copy Fail)
 philfry/cve-2026-31431-ftrace
Module kernel utilisant ftrace pour bloquer les requêtes AF_ALG/AEAD, atténuant CVE-2026-31431 sans nécessiter LSM BPF. Fournit une journalisation et…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script de détection de correctif bénin et d'atténuation
 mzfr/liffy
Outil d'exploitation d'inclusion de fichiers locaux
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 vihaaninnovations/autonoma
Détecte et corrige automatiquement les secrets codés en dur dans les dépôts Python — refuse lorsque la correction pourrait casser votre code
 mlbrilliance/aurora-demo-lockfile
cible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 kvesel/zipbrk
Fuzzer de format de fichier Zip et outil polyvalent.
 ngksiva/cpanel-forensics
# Forensique après CVE-2026-41940 (cPanel/WHM) — script bash et liste de contrôle
 vinsontang1/dcvd
Le code de « DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization »
 vinsontang1/vultriage
Le code de VulTriage : augmentation de contexte à triple voie pour la détection de vulnérabilités basée sur les LLM