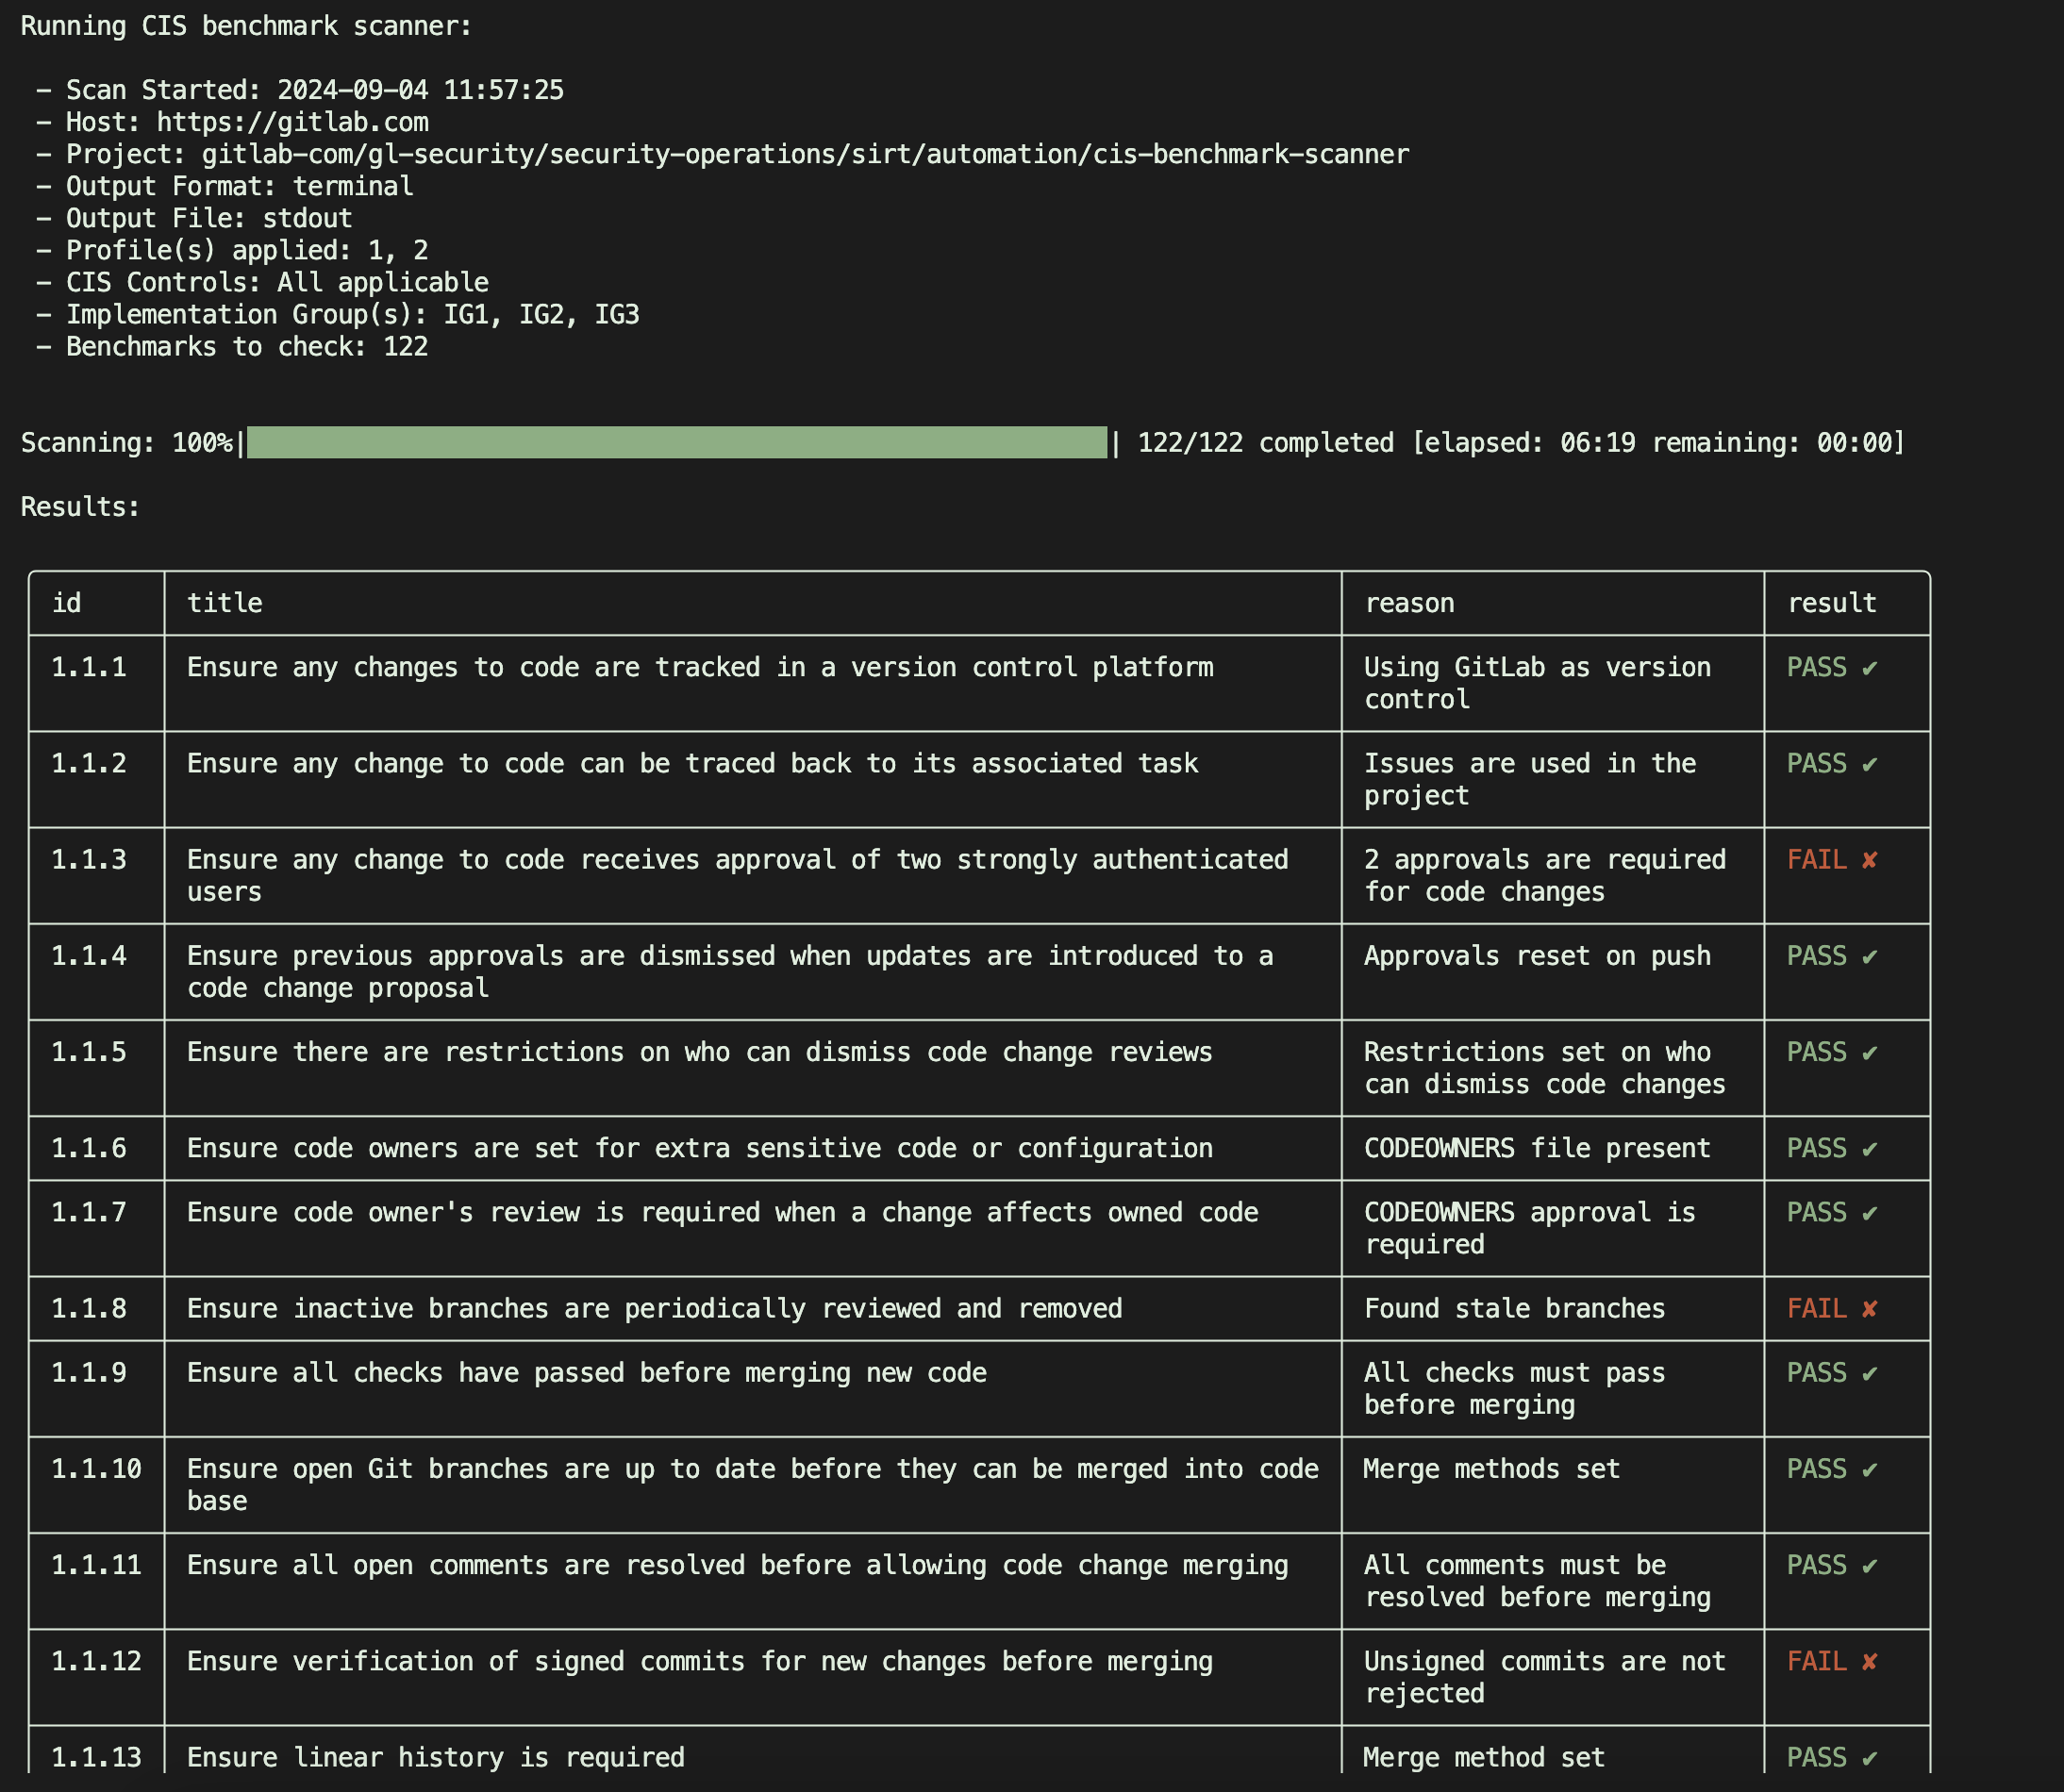
CIS GitLab Benchmark Scanner

Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…

Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…

Bibliothèque Python pour auditer Microsoft Active Directory via LDAP, prenant en charge l'authentification NTLM, Kerberos, SSPI, la liaison de canal,…

Code et données pour notre article « Onelogon : prise de contrôle de comptes Active Directory via Netlogon » (WOOT’26).

Un hub de surveillance qui surveille les dépôts open-source populaires et utilise l'IA pour détecter quand des commits corrigent des vulnérabilités…

Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.

Collection organisée d'articles de recherche sur la sécurité de la génération augmentée par récupération, classée selon la taxonomie SLOT couvrant…

Faiblesse RNG balayage de flux de recherche (classe CVE-2026-71851) : schémas PRNG x graines -> BIP39 -> appartenance à un ensemble de victimes

Un inventaire d'outils et de ressources sur la cybersécurité qui vise à aider les gens à trouver tout ce qui est lié à la cybersécurité.

cerberus-re est un atelier de rétro-ingénierie local axé sur Apple pour construire une boucle reproductible à trois têtes…

Variante synthétique de débordement de tampon de pile CWE-120 de CVE-2020-8597 (pppd EAP) comme cible d'analyse statique CodeQL

SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…

Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)

Analyseur statique pour exécutables PE avec détection basée sur plugins de packers, compilateurs, importations suspectes, constantes cryptographiques…

Agentic Framework for Synthesizing CodeQL Queries

Exploit de preuve de concept pour l'exécution de code arbitraire via une injection eval() dans une application de programmation radioamateur,…

Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…

Un outil pour extraire un dépôt git d'un site web

Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…