

CVE-2021-38647-noimages
 corelight/cve-2021-38647-noimages
Zeek paquet détectant les tentatives d'exploitation de CVE-2021-38647 (OMIGOD) en surveillant le trafic OMI/WMI pour l'absence d'en-têtes…
vulnerability-analysisexploitationnetwork-security+3
corelight/cve-2021-38647-noimagesZeek paquet détectant les tentatives d'exploitation de CVE-2021-38647 (OMIGOD) en surveillant le trafic OMI/WMI pour l'absence d'en-têtes…
 affolter-engineering/mqattack
Rust CLI for MQTT penetration testing: subscribe/publish, broker fingerprinting, ACL probing, topic enumeration, credential brute-force, and Last…
 xhowenma/rope
Cadre de défense appliquant une politique d'origine routée pour prévenir l'injection indirecte de prompts dans les agents LLM utilisant des outils,…
 strategic-automation/violin
Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…
 softscheck/tplink-smartplug
Client SmartPlug WiFi TP-Link et dissecteur Wireshark
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone est un simulateur de hacking de drones intentionnellement vulnérable, basé sur l'architecture populaire ArduPilot/MAVLink,…
 elastic/supply-chain-monitor
Moniteur automatisé de sécurité des chaînes d'approvisionnement qui interroge les registres PyPI et npm, compare les nouvelles versions avec leurs…
 makenowjust-labs/recheck
Outil d'analyse statique pour détecter les vulnérabilités ReDoS (Regular Expression Denial of Service) dans les bases de code JavaScript et Scala,…
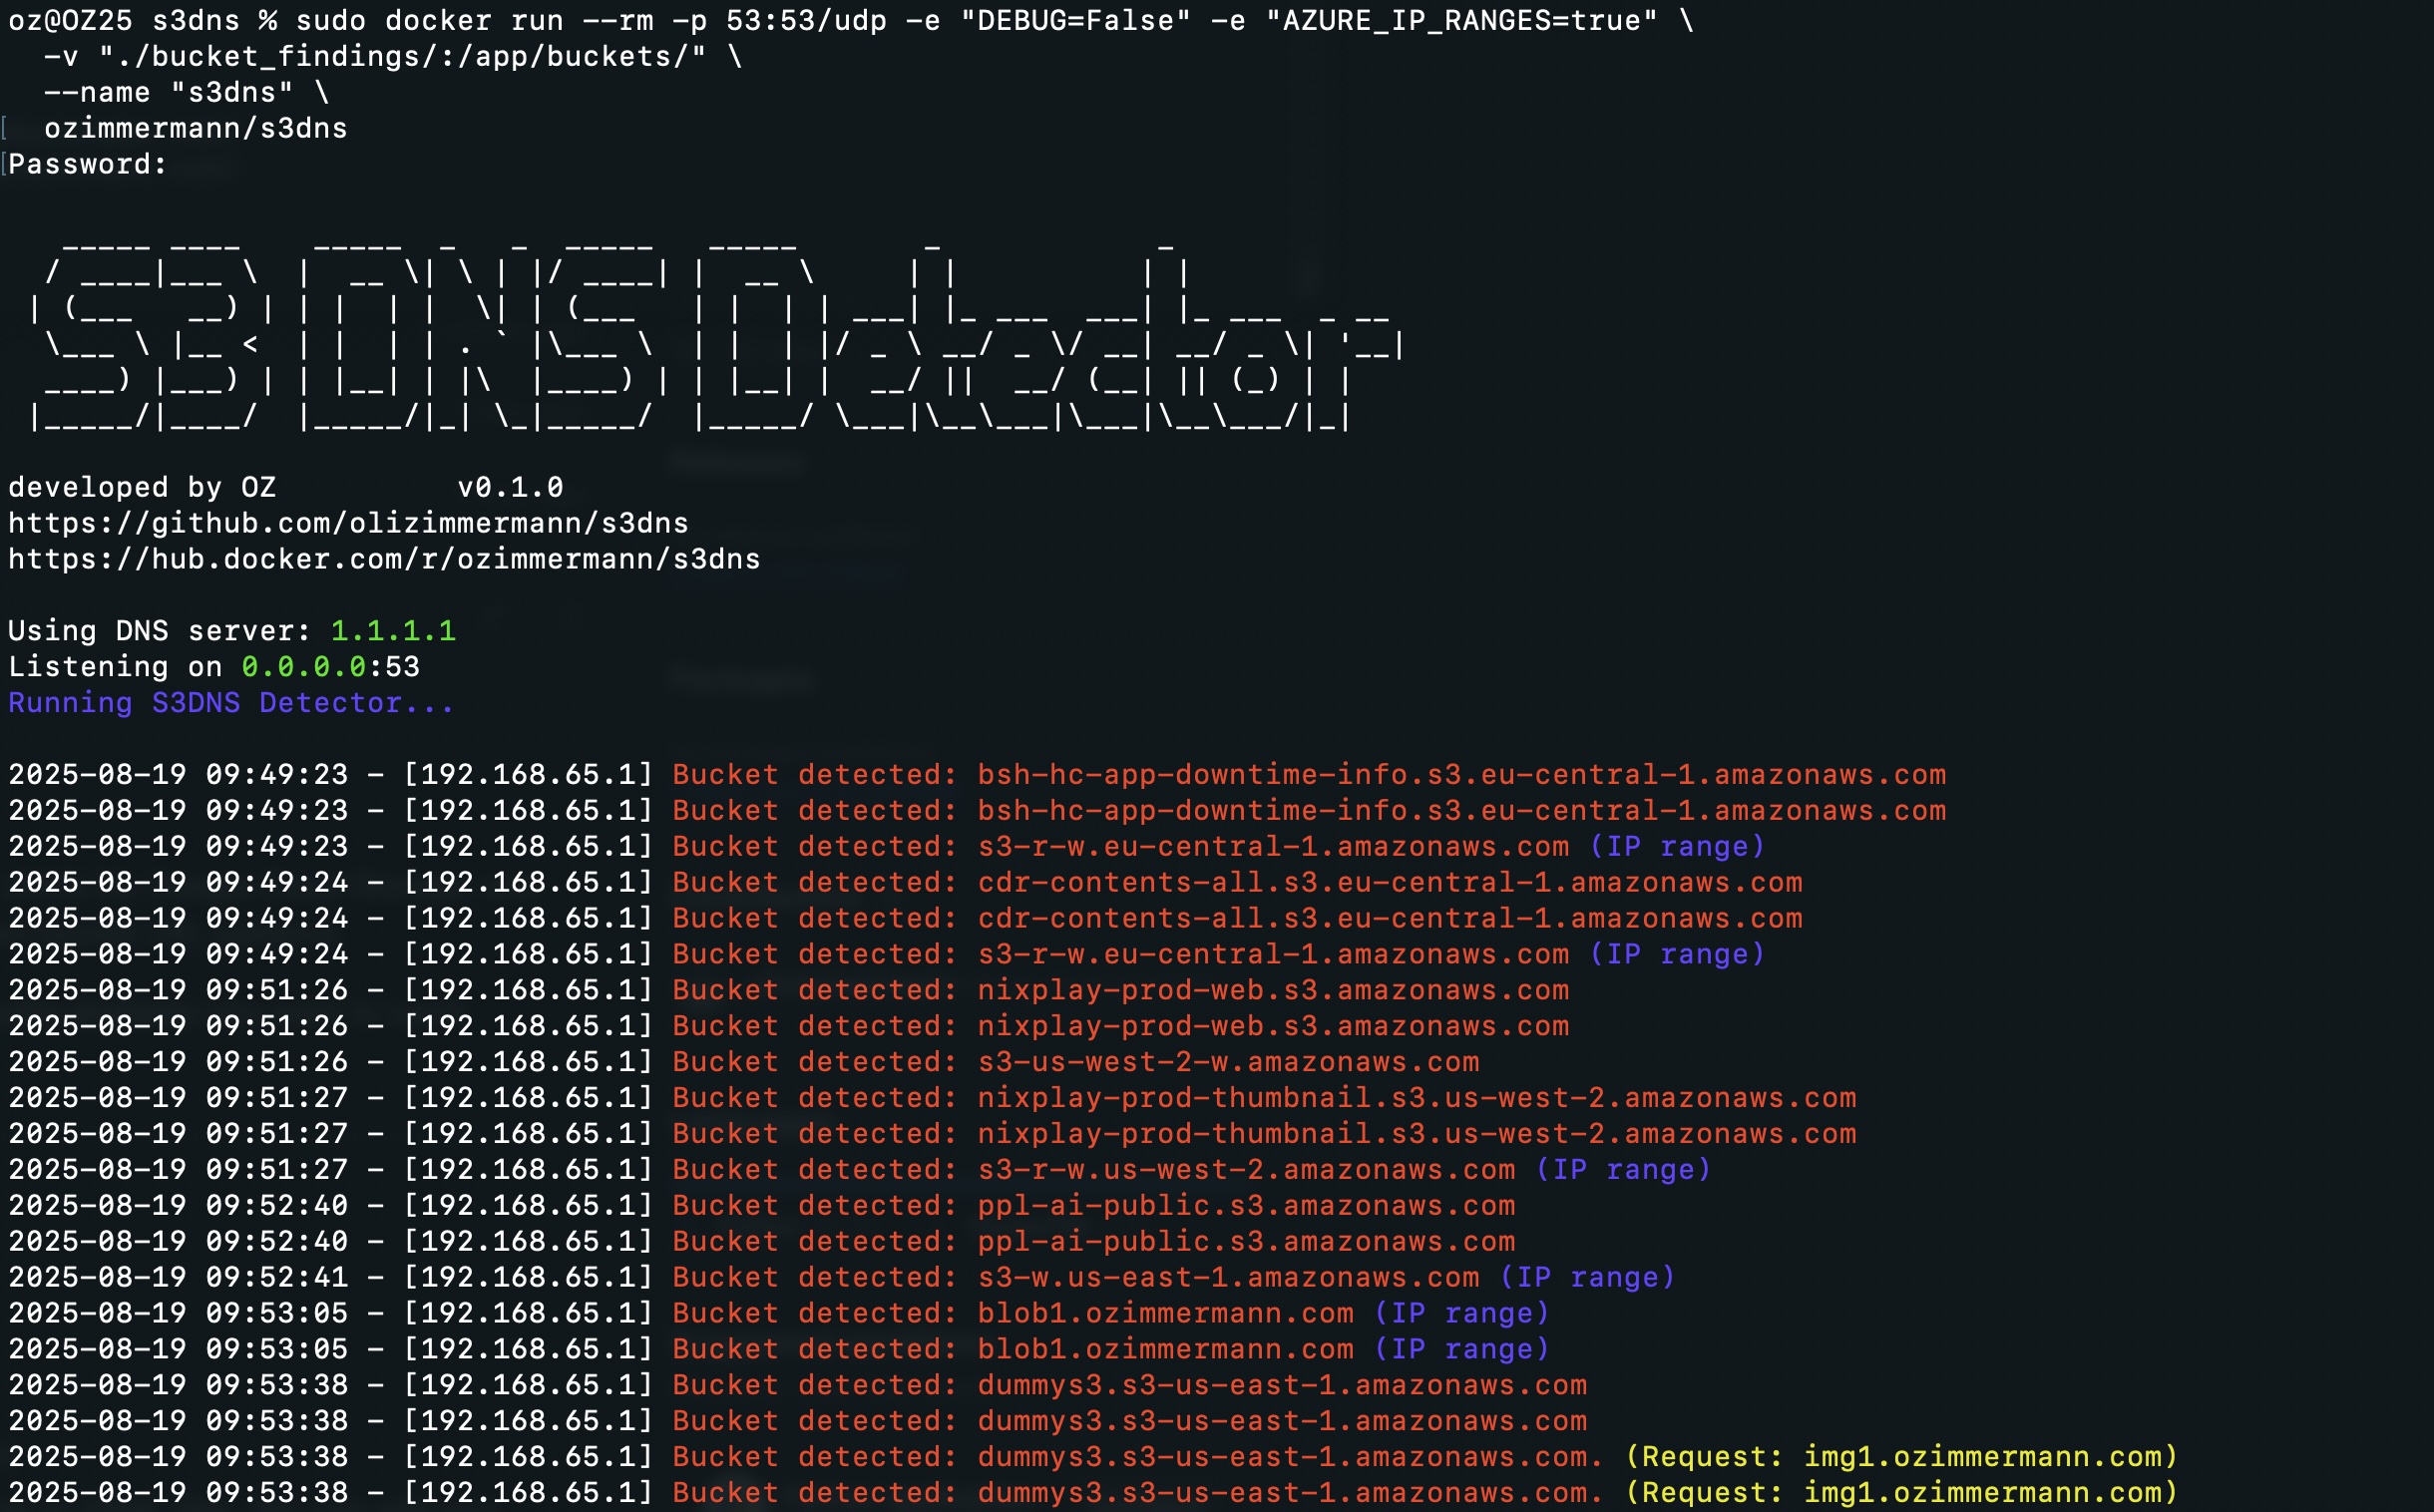 olizimmermann/s3dns
Serveur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
 enjoiz/bsqlinjector
Outil d'exploitation d'injection SQL aveugle écrit en Ruby.
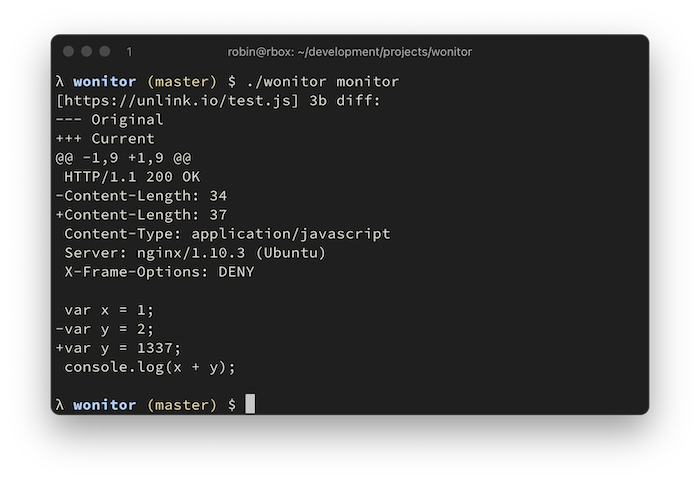 rverton/wonitor
moniteur de changement d'endpoint web rapide et sans configuration
 aquasecurity/vexhub
Agrège les documents Vulnerability Exploitability eXchange (VEX) provenant de projets open source. Organise par PURL pour l'intégration automatisée…
 forentfraps/pe-signgen
Génération universelle de signatures pour toute fonction système de toutes les builds Windows à l'aide de Winbindex
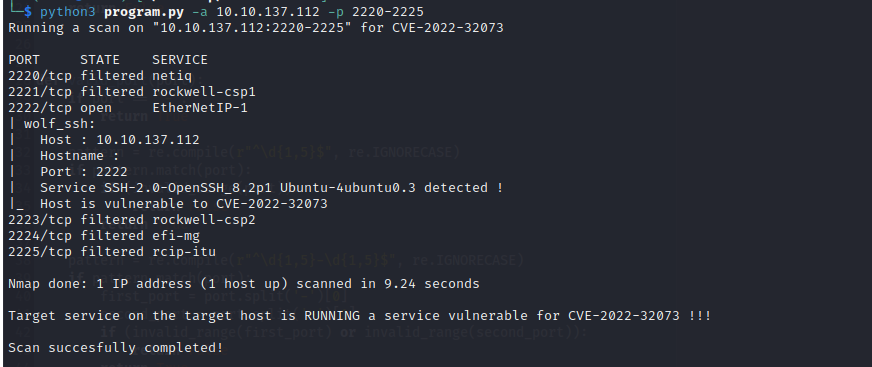 mgregus/project_bit_nmap_script
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh
 chuzhongyun/cve-2026-64561-kernel-fix
Linux Kernel Upgrade Guide - Fixing CVE-2026-64561
 satheesh575555/packages_apps_nfc_aosp10_r33_cve-2021-0594
Preuve de concept de vulnérabilité Android NFC exploitant CVE-2021-0594 pour l'élévation de privilèges sur AOSP 10.
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 sw33ber/nuclei-cve-analyzer
Pipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…