

Win32_Hash
 eliavila10/win32_hash
Bibliothèque de hachage et de vérification de mots de passe pour Windows, écrite en Ada/SPARK à l'aide de l'API Windows CNG (bcrypt) et prouvée avec…
defensive-toolsstatic-analysiscryptography+2
3
eliavila10/win32_hashBibliothèque de hachage et de vérification de mots de passe pour Windows, écrite en Ada/SPARK à l'aide de l'API Windows CNG (bcrypt) et prouvée avec…
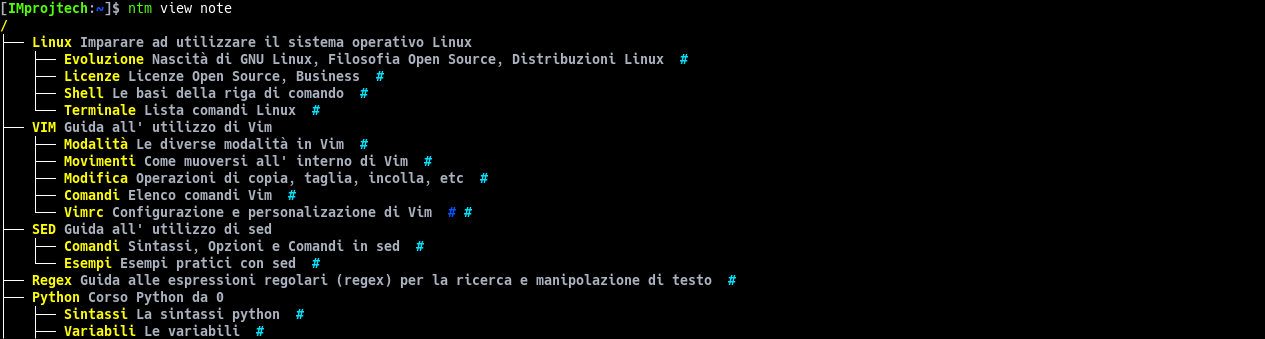 improjtech/notamy
Gestionnaire de notes en ligne de commande avec balisage hiérarchique et liaison de fichiers
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
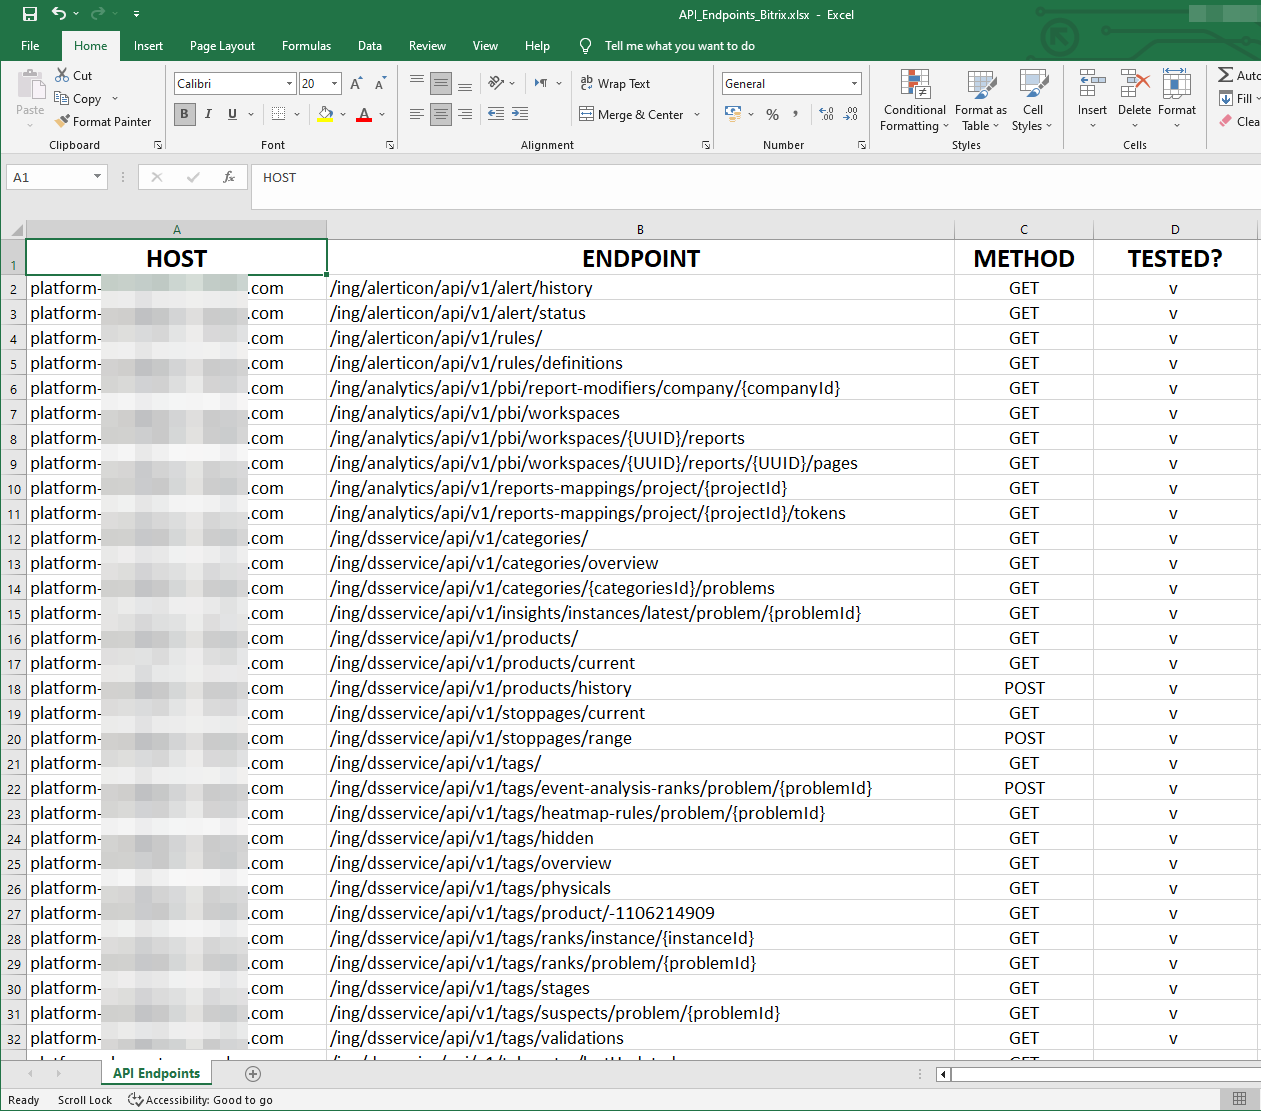 sajibuu/burp_collector
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.
 emrekybs/socmintelligence
Un framework OSINT & SOCMINT modulaire pour le renseignement sur les médias sociaux, l'investigation et l'analyse de données publiques.
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 vulncheck-oss/go-exploit-cache
Un utilitaire pour produire une base de données de cache HTTP à utiliser avec go-exploit
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro pour le patch d'assembleur x86/x64 sensible aux symboles, propulsé par Keystone Engine. Fork de Keypatch avec…
 0xmarik/aresius
Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…
 mohamedation/pwnedcheck
Un outil en ligne de commande pour vérifier si des mots de passe ont été exposés lors de fuites de données en utilisant l'API Have I Been Pwned…
 1n3/sn1per-mcp
Serveur MCP qui permet aux assistants IA de piloter une installation Sn1per auto-hébergée, en exécutant des scans ciblés et audités et en renvoyant…
 hellgatecorp/docxnginxfx
Deep File Forensic. Créer ou manipuler des Wordlists à partir de documents texte (ex. pour le BruteForcing). Enregistrer ligne par ligne sous forme…
 borewit/svg-sanitizer
Bibliothèque Java qui assainit les fichiers SVG en supprimant JavaScript, les gestionnaires d'événements inline et les balises script, tout en…
 curiotrace/paramtrace
Découverte rapide de paramètres HTTP pour les tests de sécurité autorisés
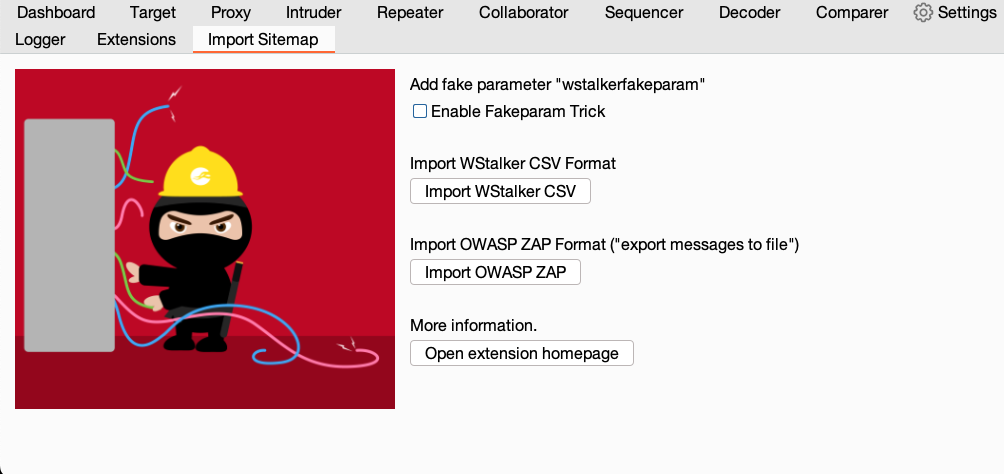 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 alexandreheroux/fix-cve-2021-44228
Appliquer le processus de suppression de classes depuis une archive ear/war/jar/zip, voir https://logging.apache.org/log4j/2.x/
 usethisname1419/pdfcrack
PDF Crack est un outil à interface graphique utilisé pour cracker les mots de passe PDF. Il comprend 3 options de craquage.
 tapanmeena/azpim
Un outil en ligne de commande pour gérer les activations de rôles Azure Privileged Identity Management (PIM) directement depuis votre terminal.