

Aquadecomp
 droncito/aquadecomp
Orchestre JADX, CFR, Procyon et Vineflower pour décompiler des fichiers Android APK/AAB/XAPK/APKS, avec extraction de DEX cachés, désobfuscation,…
android-securitystatic-analysisdynamic-code-analysis+7
droncito/aquadecompOrchestre JADX, CFR, Procyon et Vineflower pour décompiler des fichiers Android APK/AAB/XAPK/APKS, avec extraction de DEX cachés, désobfuscation,…

 hydrabus/hydrabus
Carte matérielle open source multi-outils pour le hacking embarqué, le débogage et les tests d'intrusion, avec le firmware HydraFW, la prise en…
 mihhailsokolov/bloodtrail
Pilote de moteur de graphe en mémoire pour BloodHound CE qui accélère les requêtes de chemins d'attaque et Cypher sur de grandes forêts Active…
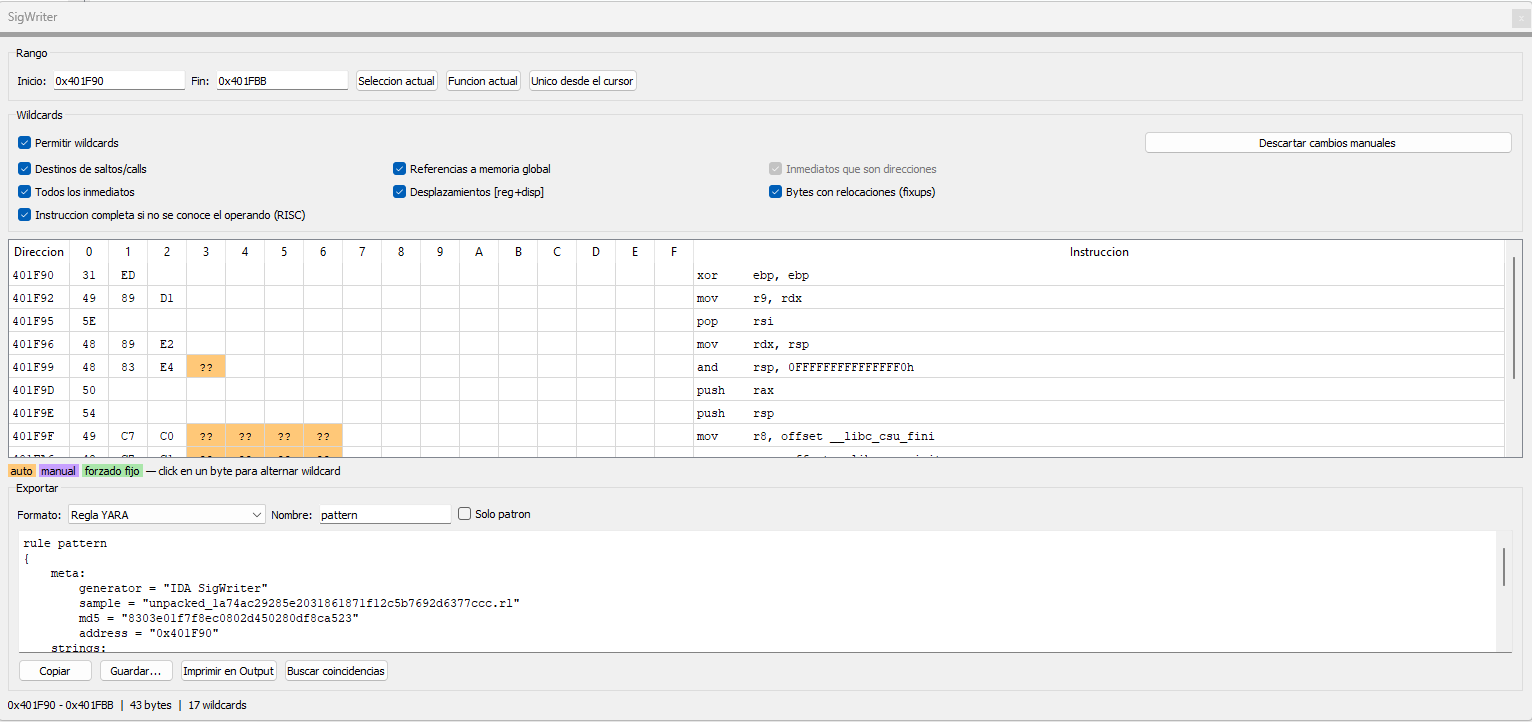 crackinglandia/idasignwriter
Plugin IDA Pro qui génère des signatures d'octets à partir de sélections de désassemblage, avec wildcards automatiques et manuelles, recherche de…
 ymsniper/vault-share
Partage de fichiers chiffré auto-hébergé, sur invitation uniquement, en Flask. Chaque fichier dispose de sa propre clé AES-256-GCM, scellée avec HPKE…
 hunt3r-1/cybersec-intel
Outil de renseignement sur les menaces en terminal, en un seul fichier : flux de menaces en direct, recherches d'indicateurs, vérifications passives…
 letox4/osinthunter
🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de…
 akari-sora/synology-nas-cli
CLI Python sans dépendances et serveur MCP pour Synology DSM 7 qui audite la configuration du NAS par rapport à la campagne de rançongiciel…
 i2pplus/i2p.plus
Soft-fork Java de la couche réseau d'anonymisation I2P, fournissant un routeur de routage en oignon, des services tunnelisés et un client BitTorrent…
 griffonav/griffon
Boîte à outils de sécurité modulaire en Rust et antivirus pour Linux avec un scanner de fichiers basé sur YARA, une quarantaine, un nettoyeur…
 chainreactors/gogo
Moteur de scan Go haute performance pour les red teams : scan de ports configurable, fingerprinting actif/passif, extraction d'informations et…
 cybersecurity91/redforge
Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants,…
 krixx1337/reagentlive
Laissez des agents IA explorer un jeu en cours d'exécution de l'intérieur. En direct, en toute sécurité, instantanément.
 basil00/windivert
Bibliothèque d'interception de paquets Windows en mode utilisateur permettant de capturer, filtrer, supprimer, modifier et réinjecter le trafic…
 kolbicz/wqfiles
File browser, app data manager and cache cleaner for iOS 26 and 27 (worse_query, no jailbreak)
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 completetech-security/scan-results-bridge
Convertisseur hors ligne de rapports de sécurité vers SARIF 2.1.0 et NDJSON avec validation de schéma et provenance des preuves préservée. Aucune…