
AggressorAssessor
 redsiege/aggressorassessor
Scripts Aggressor pour les phases d'un test d'intrusion ou d'une évaluation d'équipe rouge
reconnaissancescripting-automationinformation-gathering+3
183
redsiege/aggressorassessorScripts Aggressor pour les phases d'un test d'intrusion ou d'une évaluation d'équipe rouge
 rotemreiss/uddup
Outil de déduplication d'URLs pour une meilleure reconnaissance.
 nccgroup/ebpf
eBPF - outillage Berkeley Packet Filter étendu
 mx-moth/flask-saml2
Bibliothèque Flask pour créer des fournisseurs de services et des fournisseurs d'identité SAML.
 macmod/sopa
Un client pratique pour ADWS en Golang.
 nccgroup/extractor
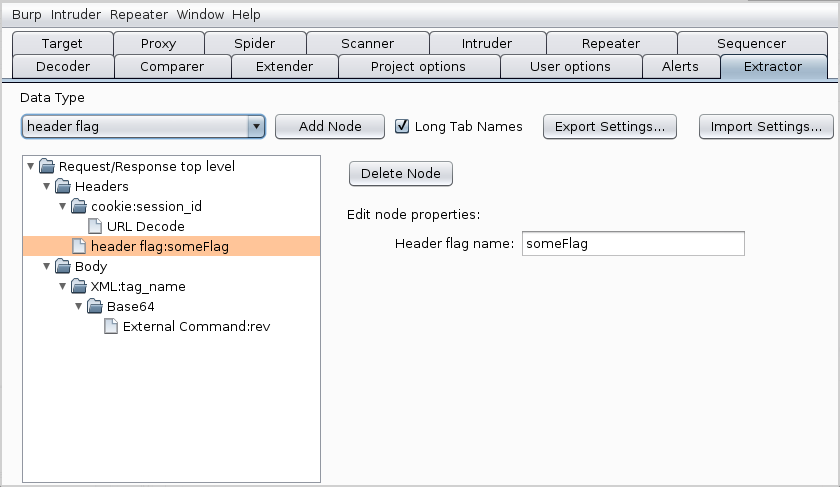
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor
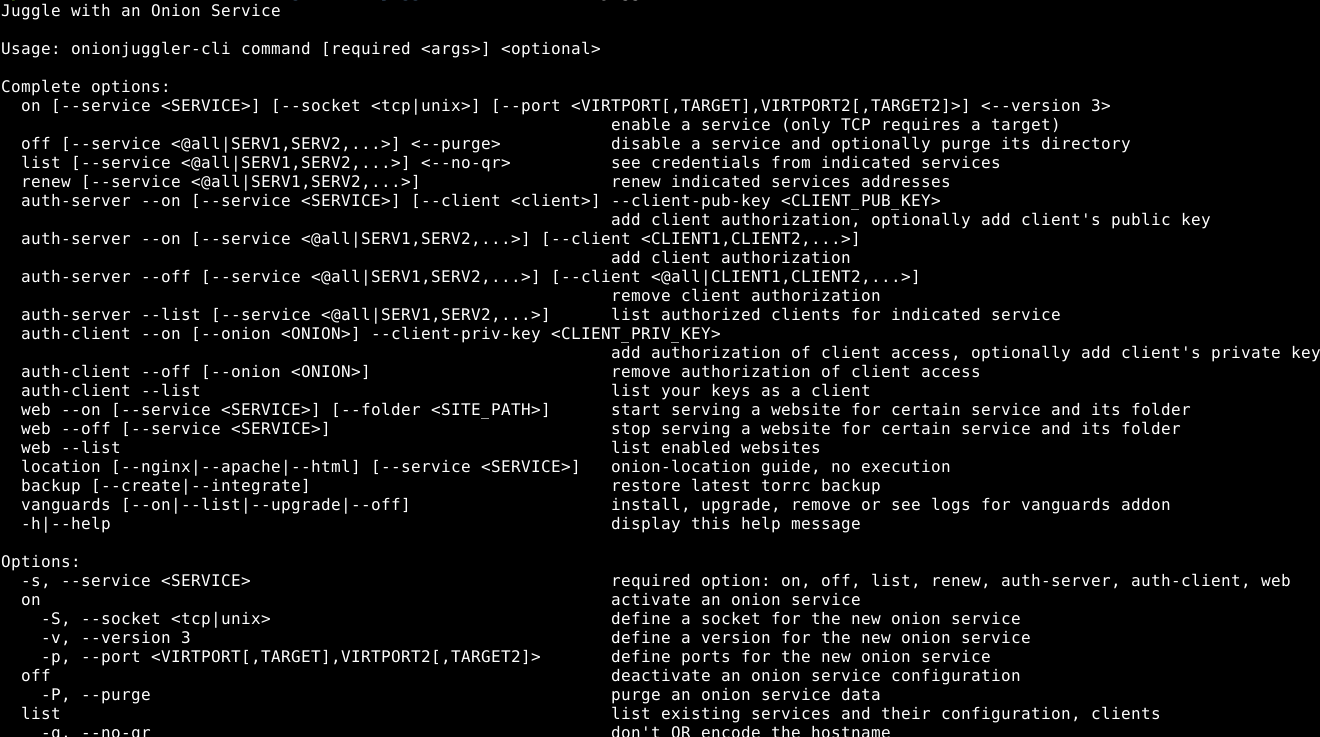 nyxnor/onionjuggler
Gérez vos services onion via CLI ou TUI sur un système d'exploitation de type Unix avec un shell conforme à POSIX.
 ne0nd0g/guinevere
Outil automatisé de rapport d'évaluation de sécurité
 gosuda/ssh-chatter
ssh-chat en c moderne
 owasp/cwe-sdk-javascript
Un SDK Node.js Common Weakness Enumeration (CWE) conforme à MITRE / CAPEC
 vid4l-07/klip
Gestionnaire de mots de passe minimaliste basé sur le terminal
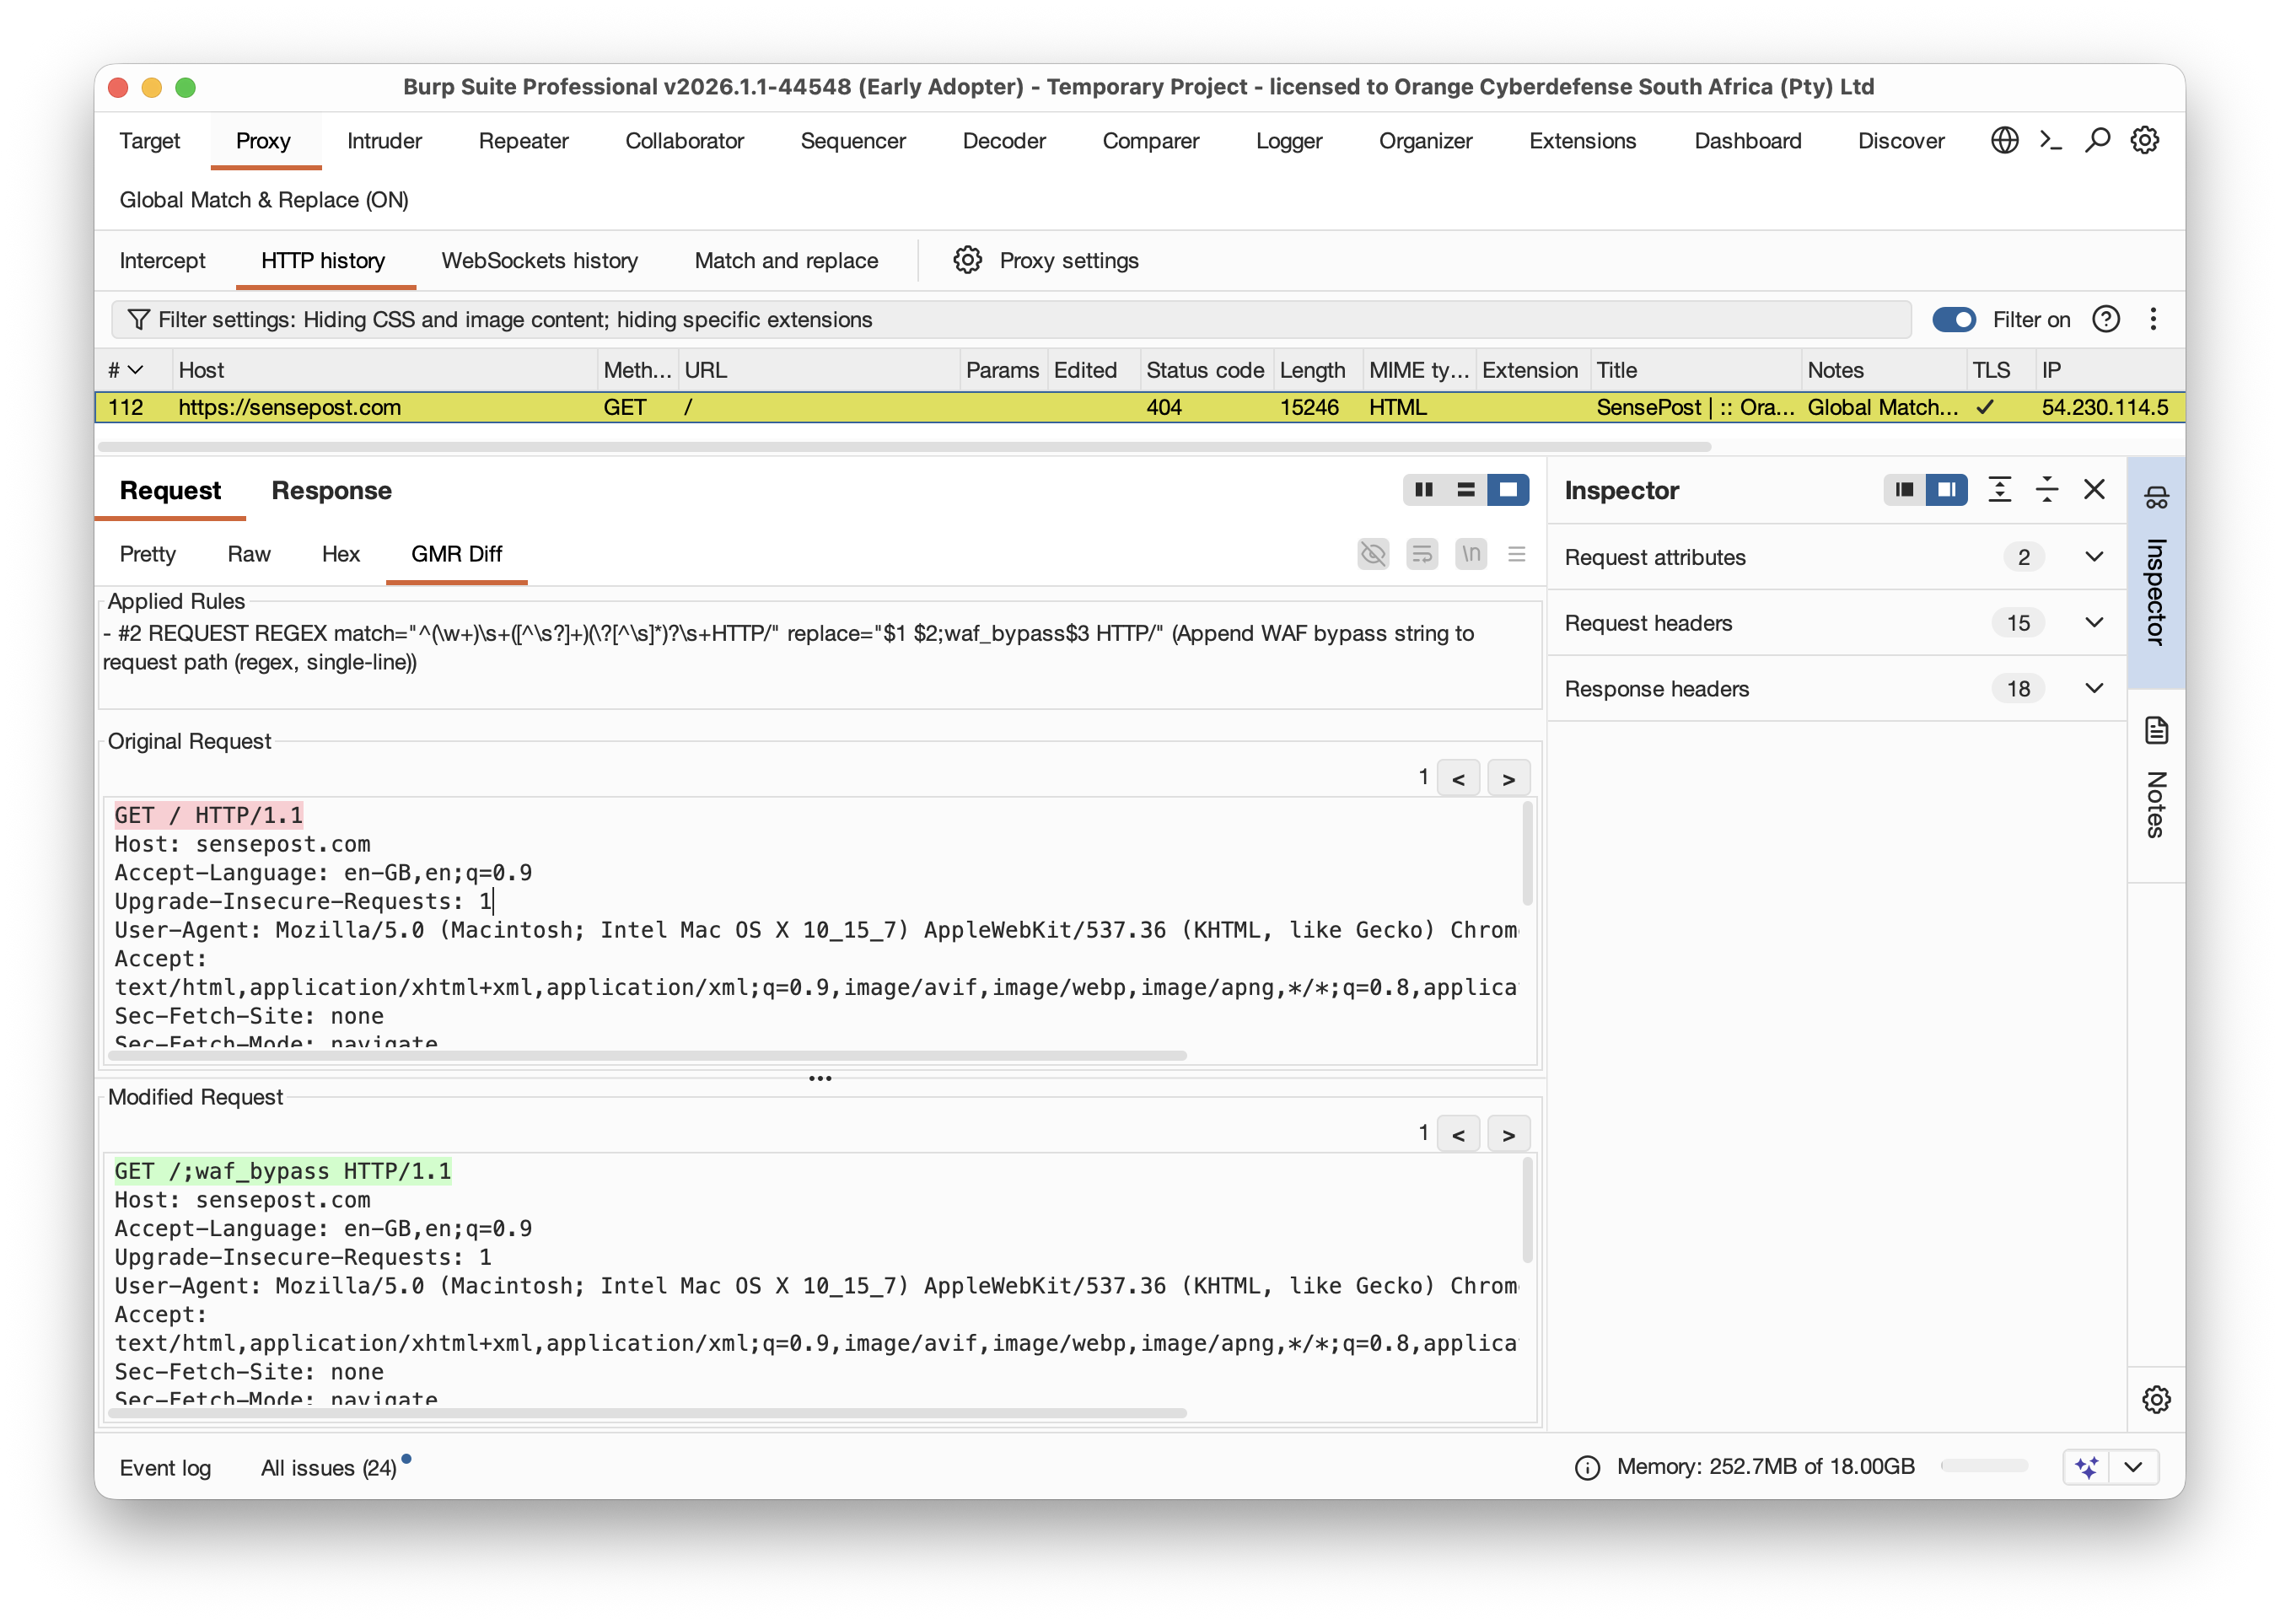 singe/burp_global_match_replace
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.
 hellgatecorp/docxnginxfx
Deep File Forensic. Créer ou manipuler des Wordlists à partir de documents texte (ex. pour le BruteForcing). Enregistrer ligne par ligne sous forme…
 projectdiscovery/ldapserver
Le paquet ldapserver implémente un serveur LDAP
 longzai2651/fcn-
Outil gratuit pour connecter des réseaux privés en toute sécurité grâce au chiffrement (AES/ChaCha20) avec authentification TLS, prenant en charge…
 jas502n/xbootencodepwd
github xboot-x encode password
 satheesh575555/opensssl_1.0.1g_afterpatch
Bibliothèque de cryptographie open-source complète implémentant les protocoles SSL/TLS, le chiffrement symétrique/asymétrique, les condensats de…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
SDK Java pour construire des pipelines d'analyse qui traitent et enrichissent des données textuelles non structurées avec des annotations, des…