

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/vid4l-07/klip
Utilitaires GénérauxCassage de Mots de PasseOutils de Chiffrement/DéchiffrementCryptographieUtilitaires et FrameworksAuthentification
GitHubvid4l-07/klip

Klip

Gestionnaire de mots de passe minimaliste basé sur le terminal

Voir le dépôt
3039il y a 1 moisVérifié par Kitploit
Partager

Klip

Gestionnaire de mots de passe minimaliste en terminal.
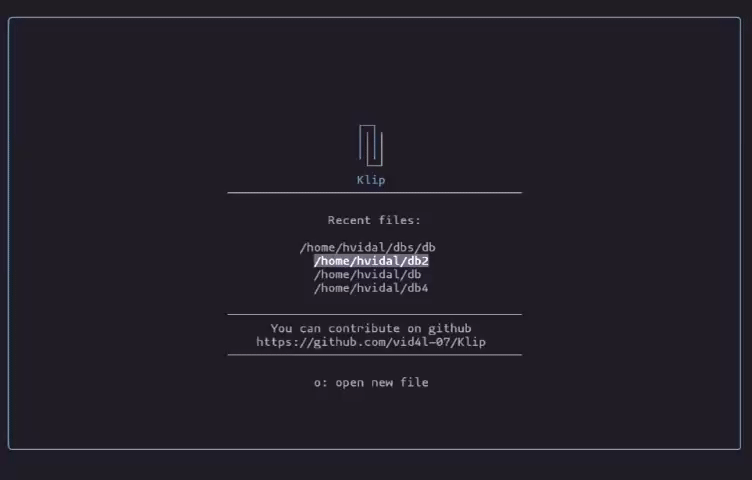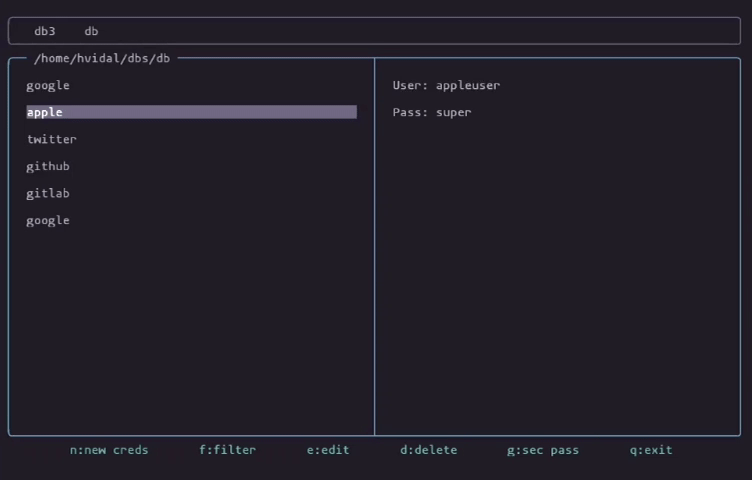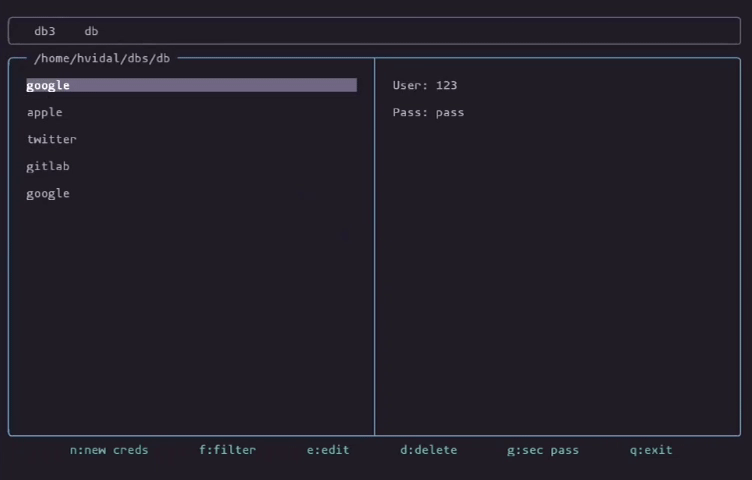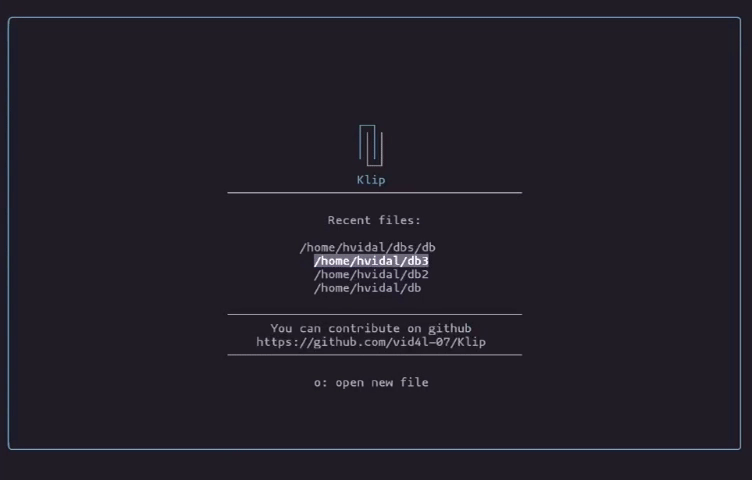
screenshot

Fonctionnalités · Installation · Utilisation · Sécurité

Fonctionnalités

  • Fonctionnement entièrement hors ligne.
  • Chiffrement sécurisé utilisant Argon2id pour la dérivation de clé et le chiffrement authentifié avec libsodium.
  • Générateur de mots de passe sécurisé.
  • TUI personnalisée construite sans bibliothèques externes.

Installation

AppImage

Téléchargez l'AppImage depuis releases et exécutez :

chmod +x klip-x86_64.appimage 
./klip-x86_64.appimage

Compilation depuis les sources

Dépendances :

  • libsodium

Installation :

git clone https://github.com/vid4l-07/Klip.git
cd klip
mkdir build
cd build
cmake ..
make
sudo make install

Utilisation

Global

ToucheAction
qquitter

Barre d'onglets

ToucheAction
l / Rightdéplacer à droite
h / Leftdéplacer à gauche
Enterouvrir la base sélectionnée
oouvrir/créer une nouvelle base
xfermer la base sélectionnée

Base de données

ToucheAction
EscFocus sur la barre d'onglets
j / Downdéplacer vers le bas
k / Updéplacer vers le haut
Entersélectionner/copier
nnouvel identifiant
ffiltrer par site
emodifier l'identifiant
dsupprimer l'identifiant
ggénérer un mot de passe sécurisé

Copier dans le presse-papiers

Lorsqu'un identifiant est sélectionné :

  • Enter sur User copie le nom d'utilisateur.
  • Enter sur Pass copie le mot de passe.

Ouvrir un fichier

Lorsque vous choisissez Open, une fenêtre contextuelle de texte apparaît. Dans cette fenêtre, vous pouvez appuyer sur Tab pour naviguer parmi les bases de données récemment ouvertes.

Vous pouvez saisir le chemin absolu ou le chemin relatif vers la base de données. Si le fichier n'existe pas, il sera créé si le chemin spécifié est valide.

Les chemins des fichiers récents sont stockés dans $HOME/.config/klip/recents.


Sécurité

Toute la logique de chiffrement se trouve dans src/Security.cpp

Dérivation de clé

  • Lors de la création d'une base de données, un mot de passe maître est demandé.
  • Une clé cryptographique est dérivée du mot de passe et d'un sel aléatoire unique à l'aide de crypto_pwhash de libsodium, basé sur Argon2id en mode INTERACTIVE (paramètres de coût ajustables contre les attaques par force brute).

Chiffrement

  • La base de données est chiffrée à l'aide de crypto_secretbox_easy avec la clé dérivée et un nonce aléatoire.
  • Cet algorithme assure la détection de falsification via un MAC.

Format de stockage

  • Le fichier chiffré est stocké en binaire avec le format suivant :
[salt][nonce][ciphertext]

Processus de déchiffrement

  • La clé est dérivée à l'aide du mot de passe fourni par l'utilisateur et du sel stocké.
  • Les données sont déchiffrées à l'aide de crypto_secretbox_open_easy.
  • Si le mot de passe est incorrect ou si le fichier a été modifié, la vérification du MAC échoue et l'opération est rejetée.

Contributions

Les contributions sont toujours les bienvenues. Si vous trouvez un bug ou souhaitez aider avec de nouvelles fonctionnalités, vous pouvez :


  • Ouvrir une issue dans le dépôt.
  • Ouvrir une pull request.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




