

CVE-2024-3400
 hahasagined/cve-2024-3400
Liste dynamique externe (EDL) d'adresses IP exploitant activement CVE-2024-3400, destinée à être utilisée dans les listes de blocage des pare-feu et…
defensive-toolsioc-managementvulnerability-analysis+2
hahasagined/cve-2024-3400Liste dynamique externe (EDL) d'adresses IP exploitant activement CVE-2024-3400, destinée à être utilisée dans les listes de blocage des pare-feu et…
 wheezysec/cve-2021-44228-kusto
Outil de détection et d'analyse basé sur des requêtes Kusto pour la vulnérabilité CVE-2021-44228 (Log4Shell), permettant une chasse rapide dans les…
 rbidou/aitarpit
Un honeypot qui perturbe les attaques pilotées par des agents IA grâce à des techniques de tarpitting et de « context bomb ». Python/Flask, piloté…
 kevtruo/security
Comptes rendus publics assainis de travaux de sécurité en homelab couvrant le contrôle des changements, l'identité cloud et la détection, ainsi que…
 virustotal/virustotal-mcp
Serveur MCP exposant le renseignement sur les menaces VirusTotal aux agents IA : rapports sur les fichiers, URL, domaines et IP, soumission…
 0xanalyst/email-security-header-analyzer
Analyseur d'en-têtes d'e-mails et de fichiers .eml pour SPF/DKIM/DMARC, usurpation d'identité et hameçonnage. Fonctionne à 100 % dans votre…
 devtox/awesome-cybersecurity-blueteam
Liste de ressources blue-team sélectionnées couvrant les opérations SOC, l'ingénierie de détection, la chasse aux menaces, la réponse aux incidents,…

 novacode1337/prism-platform
Plateforme OSINT auto-hébergée. Indiquez-lui un domaine, une IP, un e-mail, un téléphone ou un nom d'utilisateur et 26 modules s'exécutent en…
 entropq2/prism-platform
Plateforme OSINT auto-hébergée. Indiquez-lui un domaine, une IP, un e-mail, un téléphone ou un nom d'utilisateur et 26 modules s'exécutent en…
 anonghosty/looking-glass
Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis…
 hunt3r-1/cybersec-intel
Outil de renseignement sur les menaces en terminal, en un seul fichier : flux de menaces en direct, recherches d'indicateurs, vérifications passives…
 iudicium/pryingdeep
Prying Deep - Un outil OSINT pour collecter des renseignements sur le dark web.
 danieleperera/onioningestor
Un outil extensible pour collecter, explorer et surveiller les sites onion sur le réseau Tor et indexer les informations collectées dans Elasticsearch
 joshhighet/ransomwatch
le suivi transparent des revendications de ransomware 🥷🏼🧅🖥️
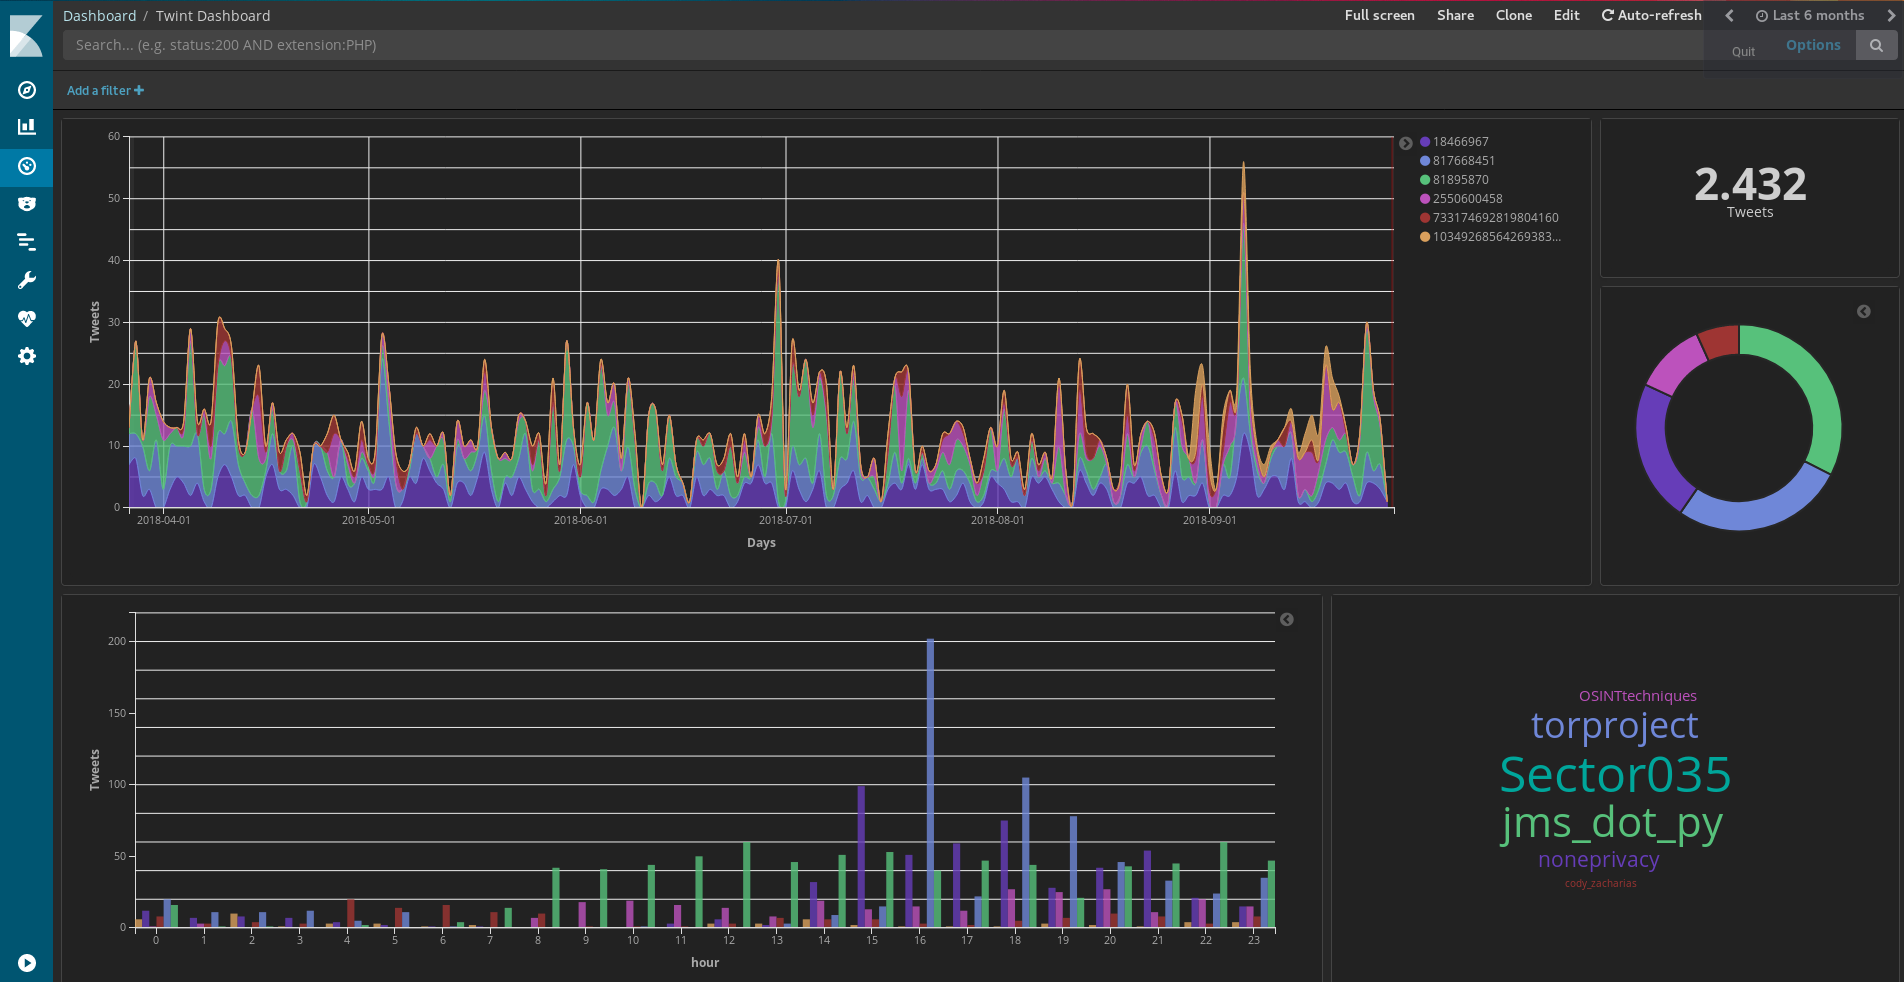 twintproject/twint
Un outil avancé de scraping Twitter et d'OSINT écrit en Python qui n'utilise pas l'API de Twitter, vous permettant de scraper les followers, les…
 michenriksen/gitrob
Outil de reconnaissance pour les organisations GitHub
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
 netflix/security_monkey
Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.