React2Shell-Library
Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

Base de connaissances centralisée basée sur YAML reliant MITRE CWE, OWASP Top10, ASVS et d'autres normes de sécurité avec des références versionnées.…

Ajustement et refactorisation de Google Chronicle Curated Detections pour éliminer la fatigue des alertes et corriger les lacunes logiques/bugs.

Autonomous in-vitro static malware dissection & Global CTI/Dropper Hunter (v2.3) theoretical architecture [Anti-Evasion / TLP:AMBER]

Labo domestique pratique Wazuh SIEM/XDR couvrant le déploiement OVA, l'enrôlement des agents, la surveillance de l'intégrité des fichiers, la…

Bibliothèque utilitaire IBM Security en python. Rechercher et interroger toutes les sources : threat_activities and groups, malware_analysis,…

Un dépôt pour publier des règles de détection au public.

Blackout — Le dépôt officiel public FAFO de Blackout.

Slides et supports de présentations de conférences

Un outil léger de renseignement aéronautique qui interroge les données de vol ADSB-Exchange à l'aide de numéros de queue ou d'identifiants ICAO pour…

Tableau de bord unifié pour surveiller, gouverner et auditer les agents IA en temps réel. Appliquer des budgets, détecter les violations de politique…

Suivi de Januscape (CVE-2026-53359), l'évasion invité-vers-hôte KVM/x86

Dépôt de la culture de sécurité OWASP

Plateforme de threat intelligence en PT-BR - CVEs, briefings, IOCs et actualités de sécurité

Honeypot SSH autonome permettant de capturer les interactions des attaquants et de les transformer en renseignements de sécurité structurés.

Analyse et Représentation des Graphes des Opérations Suspectes

Honeypot TCP/UDP simple implémenté en Perl

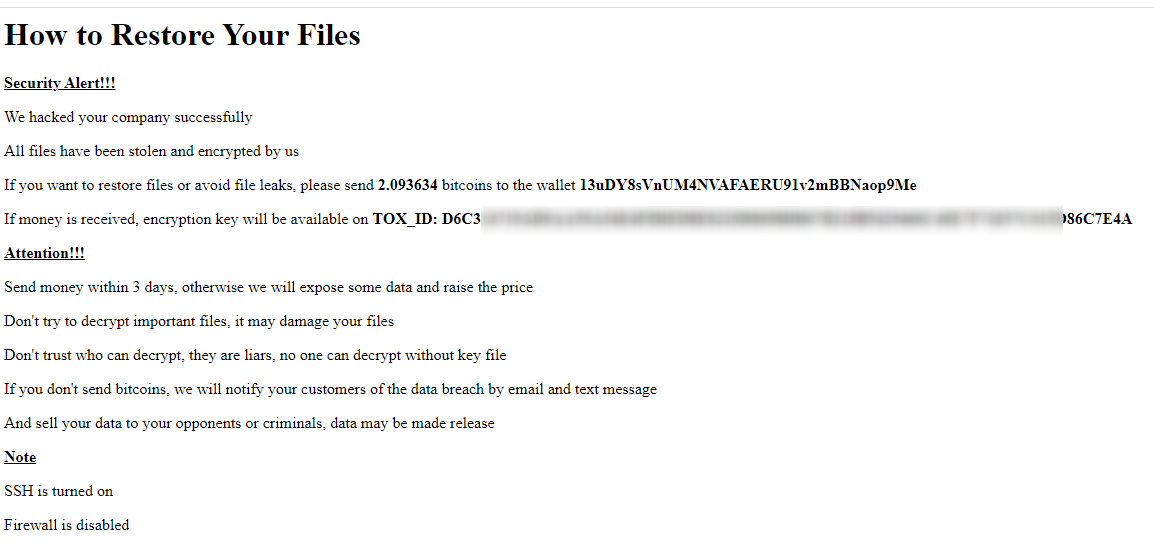
ESXi attaques de ransomware semi-automatisées portefeuilles bitcoin